


사물 인터넷 기술

산업 제조
오늘날 대부분의 제품 취약점은 공급업체 자신이 아닌 독립 연구원들에 의해 발견되어 업계 전반에 걸쳐 노출의 패치워크를 만들고 있습니다.
사물 인터넷(IoT) 및 산업 제어 시스템(ICS) 디바이스는 고심각도 결함의 온상이 되고 있습니다. Claroty의 최신 ICS 위험 및 취약점 보고서에 따르면 올해 상반기에만 600개 이상의 치명적 또는 고심각도 이슈가 공개되었습니다. 이 결함의 거의 4분의 1은 수정 사항이 없거나 부분적으로만 해결될 수 있으며, 많은 것이 원격으로 악용되어 구성 요소를 작동 불능 상태로 만들 수 있습니다.
최근 예로는 여러 공급업체의 실시간 운영 체제(RTOS) 및 관련 라이브러리에서 발견된 BadAlloc 클러스터가 있습니다. 공격자는 이러한 취약점을 서비스 거부 또는 원격 코드 실행에 활용하여 전체 소프트웨어 공급망을 위협할 수 있습니다.
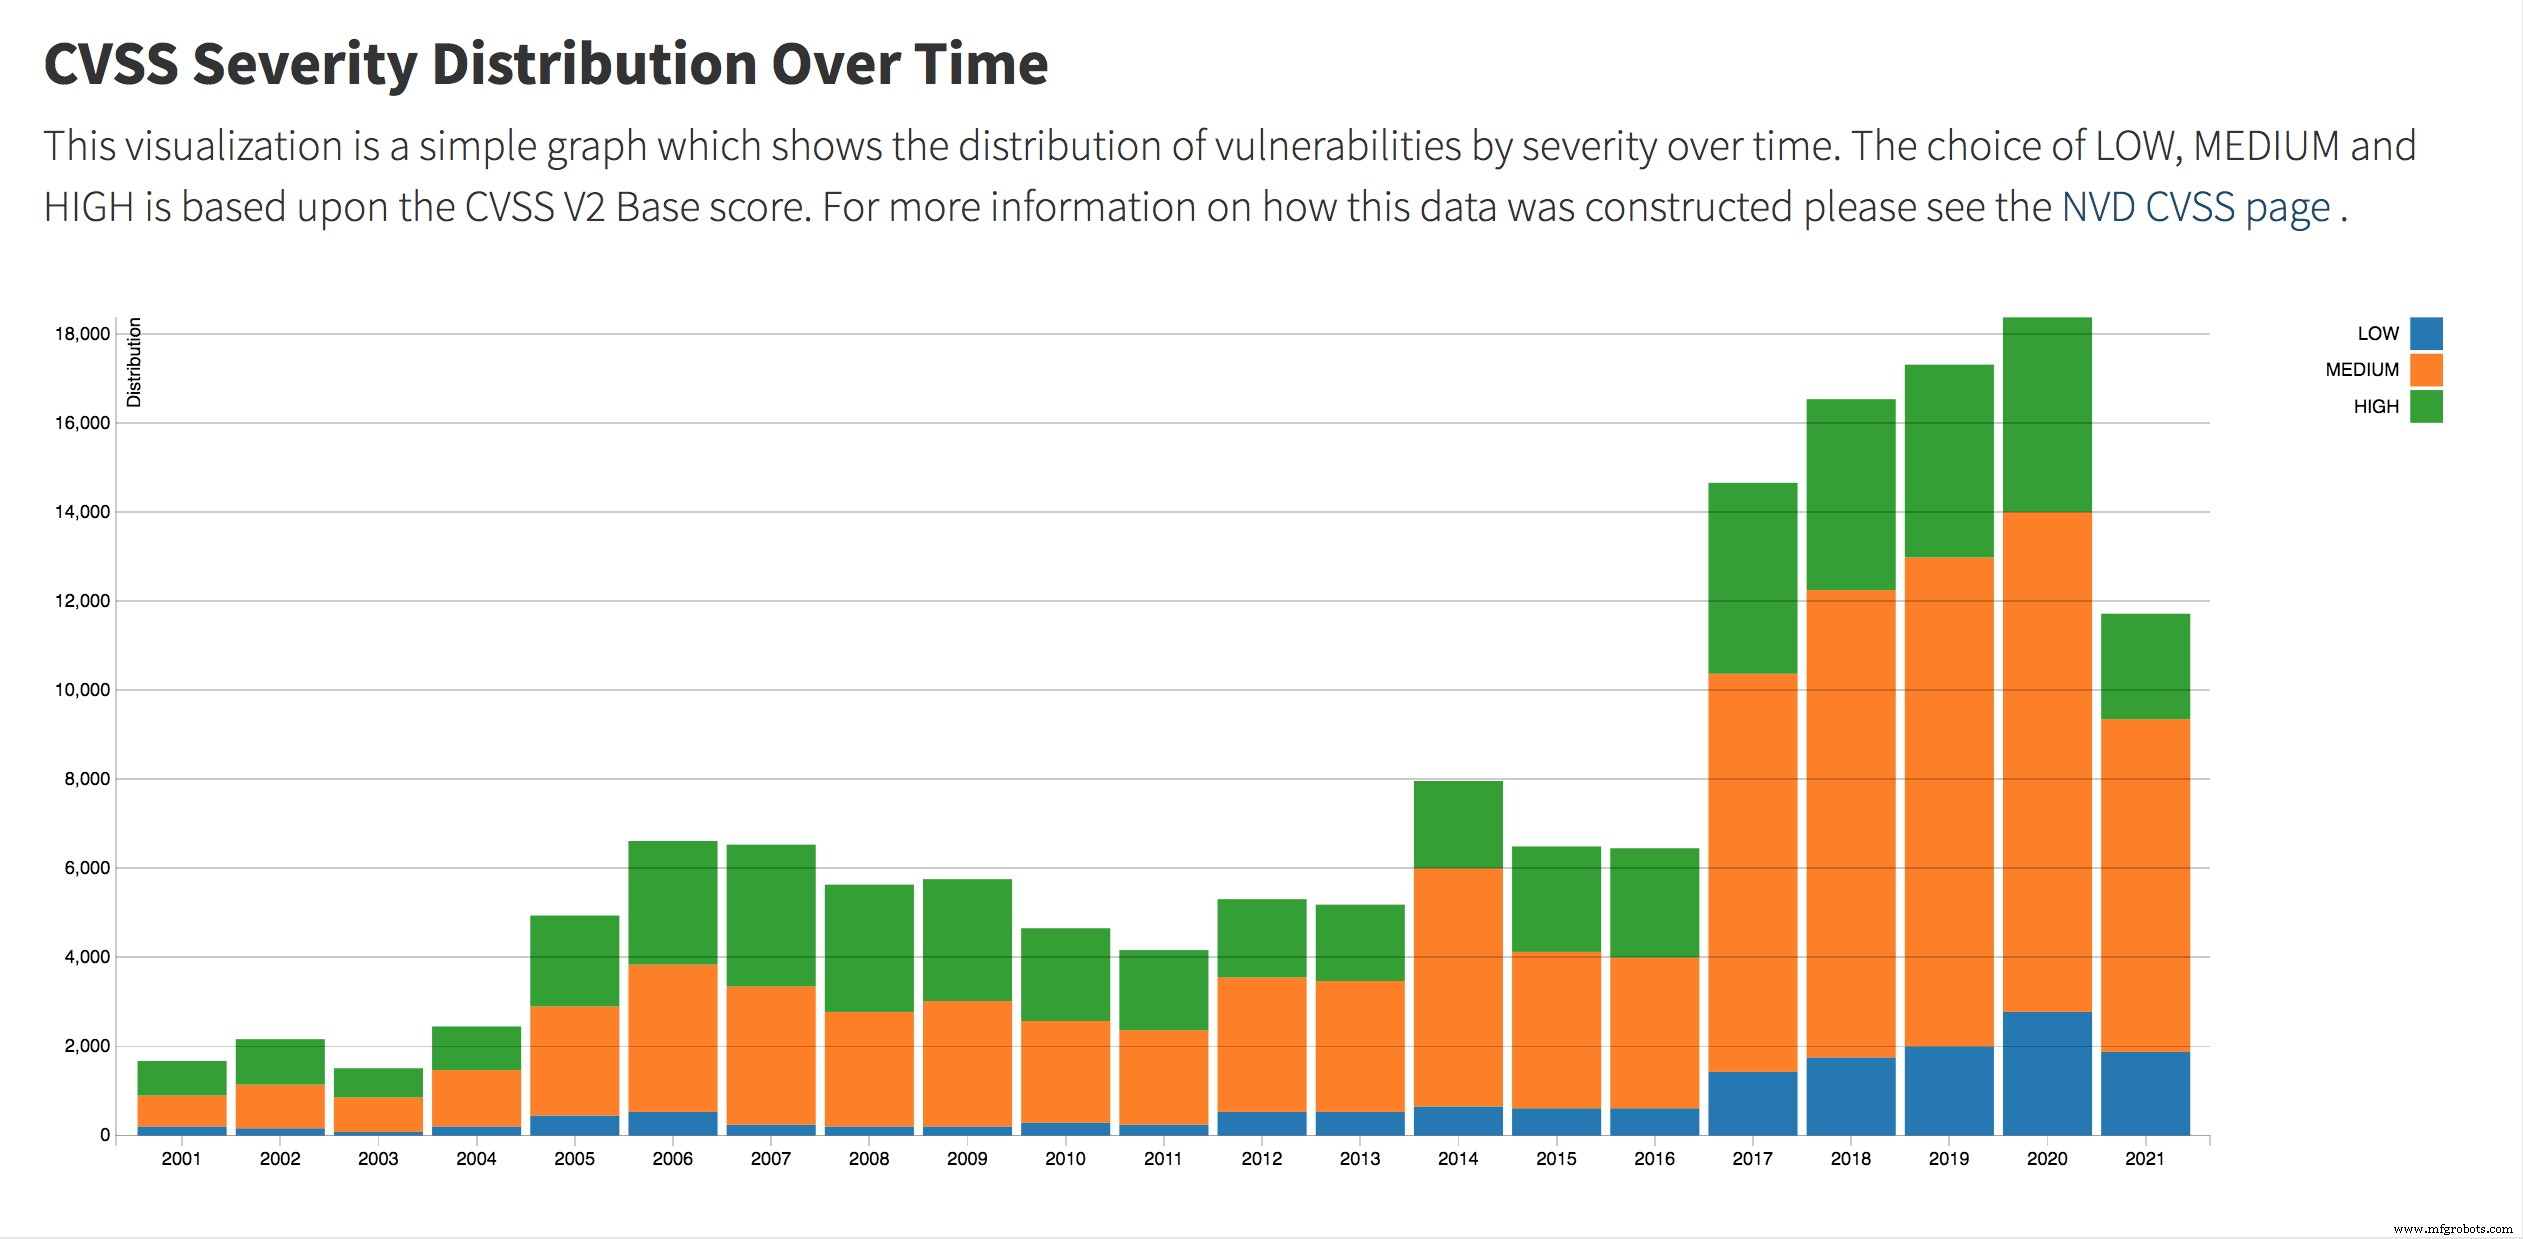
(출처: 미국 국립표준기술연구소)
차량과 의료 장비를 포함한 수백만 개의 IoT, 운영 기술(OT) 디바이스가 잠재적으로 위험에 처해 있습니다. 그러나 많은 OEM과 자산 소유자는 Microsoft가 4월에 공개하기 전까지 이러한 결함을 알지 못했습니다.
취약점 공개 프로그램(VDP)은 이 격차를 해소하기 위해 만들어졌습니다. Bugcrowd의 2021 궁극 가이드가 설명하듯, VDP는 "일반적인 소프트웨어 개발 주기 외부에서 발견된 취약점을 식별하고 해결하기 위한 메커니즘을 제공합니다." 이들은 일반적으로 연방 기관, 산업 그룹, 또는 대형 공급업체에 의해 운영됩니다.
2020년 9월, 사이버 보안 및 인프라 보안 기관(CISA)은 연방 기관이 취약점 공개 정책을 게시하도록 요구하는 구속력 있는 지시를 발령했습니다. 이는 다양한 VDP의 확산으로 이어졌습니다. Bugcrowd와 EnDyna가 제공하는 CISA의 VDP 플랫폼은 민간 연방 기관을 위한 중앙 집중식 허브로, 연구자들이 기관 웹사이트의 보안 이슈를 보고할 수 있게 합니다.
그러나 대부분의 VDP는 프로세스나 구성 약점이 아닌 제품 취약점에 초점을 맞추며, 이들 사이에 정렬이 거의 없습니다. "이 프로그램들은 전부 제각각입니다: 미국 연방 기관조차 각자 제멋대로 합니다."라고 Verve Industrial Protection의 사이버 보안 인사이트 이사 Ron Brash는 EE Times에서 말했습니다. "그 어느 것도 최대 효율을 위해 설정되지 않았습니다." NIST와 ISO/IEC 같은 존경받는 프레임워크조차 보고, 집행, 복구 워크플로에서 불일치를 겪습니다.
Brash는 투명성 격차도 강조합니다. 연방 기관은 조달하는 상용 기성품(COTS) 제품을 소유하지 않고 중개자 역할을 합니다. "이 제품들을 감시하는 사람들은 깊은 기술 지식, 예산 제약, 승인 병목 현상이 부족합니다."라고 그는 지적하며, 공급업체에 수정 발행을 강제하거나 준수를 집행하기 어렵게 만듭니다.
소유권 모호성은 권고문 자체에도 확장됩니다. 대형 공급업체는 종종 책임을 주장하지만, 파편화된 사업부와 다중 공급업체 제품 스택이 책임을 더욱 희석시킵니다. "각 제품이 여러 제품을 결합할 수 있으므로 공급업체 수가 더욱 증폭됩니다."라고 Brash는 관찰합니다.
CISA는 미국 두 중앙 VDP를 호스팅합니다: NIST의 국가 취약점 데이터베이스(NVD)와 MITRE가 운영하는 공통 취약점 및 노출(CVE) 프로그램으로, 둘 다 공개적으로 알려진 취약점을 목록화합니다. CISA는 또한 ICS-CERT 권고문을 게시하여 익스플로잇과 운영 이슈를 상세히 설명합니다.
"공개 프로세스와 연구 측면을 무시하더라도 CVE 시스템은 난해하고 복잡합니다."라고 Brash는 주장합니다. "자산 소유자는 종종 OT/ICS 권고를 해석할 전문 지식이 부족하여 압도적인 데이터 앞에서 마비됩니다." 복잡성은 Brash의 YouTube 프레젠테이션, CVE 항목 탐색 입문서에서 분명합니다.
게다가 CVE 데이터베이스는 모든 취약점을 포착하지 않습니다. Risk Based Security에 따르면 7월에 2,158개 취약점이 공개되었으며, 그중 670개는 CVE 식별자가 없었습니다.
Sakura Samurai 창립자 John Jackson은 "CVE 범위는 널리 사용되는 소프트웨어에 초점을 맞춥니다. 단일 회사의 로직이나 서버에 고유한 결함은 데이터베이스에 결코 나타나지 않을 수 있습니다."라고 지적합니다.
연방 VDP는 주로 연방 기관을 대상으로 하며 상업적 주체에 대한 리소스는 제한적입니다. 일부 산업에는 전담 규제 기관이 있습니다(예: 유틸리티를 위한 북미 전력 신뢰성 협회(NERC)). 하지만 이러한 프레임워크는 정책 변화에 따라 바뀔 수 있습니다.
"일부 오픈 소스 프로젝트는 취약점 공개를 효과적으로 관리합니다."라고 Brash는 말합니다. "Linux 커널의 특정 부분은 견고한 프로세스를 가지고 있지만 다른 부분은 뒤처집니다. 더 넓은 Linux 생태계 내에서도 보안 관행은 크게 다릅니다."
보고의 표준화 부족은 연구자들을 불리한 위치에 놓습니다. 특히 컴퓨터 사기 및 남용법(CFAA)에 따른 법적 위험이 도사릴 때 그렇습니다. "많은 VDP는 연구자에게 결과 논의를 삼가도록 요구하고, 보상을 제공하지 않으며, 비보안 인력이 감독합니다."라고 Jackson은 경고합니다. "이 환경은 협업을 저해하고 전반적인 보안 태세를 약화시킵니다."
2016년 NTIA 보고서에 따르면 연구자의 92%가 조율된 공개에 참여하지만, 60%가 법적 위협을 억제 요인으로 꼽으며, 15%만 포상금을 기대합니다. 다만 70%는 버그에 대한 정기적 소통을 기대합니다. Bugcrowd의 2021 가이드에 따르면 VDP를 가진 조직의 87%가 프로그램을 통해 치명적 취약점을 접수했지만, 영향력 있는 발견에 대해 실제로 연구자에게 보상하는 곳은 79%에 불과합니다.
임베디드, IoT, 산업 제품 취약점의 복잡성을 고려할 때 Brash는 표준화된 공개 프레임워크를 요구합니다. 그는 자동차 리콜 시스템과 유사한 레지스트리(임베디드 IoT 디바이스용)를 구상합니다. 이를 통해 OEM과 시스템 통합업체가 자산 소유자에게 신속하게 알릴 수 있습니다. "명확한 취약점 기록으로 소유자는 위험 수용, 패치 적용, 장비 교체 중 선택할 수 있으며, 자동차 리콜 프로세스를 반영합니다."라고 그는 주장합니다.
>> 이 기사는 원래 자매 사이트인 EE Times에 게시되었습니다.
사물 인터넷 기술
핵심 발견사항 이번 주 초 KU 루벵 대학교 아이멕-디스트리넷(imec-DistriNet) 마티 반호프(Mathy Vanhoef)가 전 세계 대다수 와이파이 연결을 보호하는 WPA2 프로토콜의 결함을 공개했습니다. KRACK(키 재설치 공격, Key Reinstallation Attack)으로 알려진 이 취약점은 무선 범위 내 공격자가 4웨이 핸드셰이크를 조작해 트래픽을 복호화하고 악성 페이로드를 주입할 수 있게 합니다. 공격자가 할 수 있는 일 KRACK을 이용해 악의적 행위자는: 암호화됐다고 믿던 데이터—신용카드 번호, 비밀번
유튜브 영상에서 2달러짜리 무선 에미터가 도어·창문 센서의 주파수를 모방하여 장치를 속일 수 있음을 시연했습니다. IoT 기반 홈 보안 시스템은 자체 보안 문제를 겪어왔지만, 이는 소비자들의 구매를 막지 못했습니다. 인기가 높아짐에 따라 그 안에서 발견되는 보안 결함의 수도 늘어나는 것 같습니다. LockPickingLawyer라는 유튜버 덕분에 SimpliSafe DIY 보안 시스템이 2달러짜리 무선 송신기로 쉽게 해킹당할 수 있음이 밝혀졌습니다. 참고: NIST의 새로운 고수준 IoT 보안 가이드라인 한 영상에서 LockPick