커뮤니티 주도 하드웨어 CWE: 설계 보안 약점 식별을 위한 새로운 프레임워크
현대 컴퓨터 시스템은 그 어느 때보다 발전했고 복잡합니다. 사이버 공격의 정교함은 놀라운 속도로 고조되고 있습니다. 업계가 오랫동안 소프트웨어 강화에 집중해 온 반면, 공격자들은 점점 하드웨어 계층을 표적으로 삼아 설계, 제조, 운영 중에 발생하는 취약점을 악용하고 있습니다.
학계와 업계 연구는 하드웨어와 소프트웨어 익스플로잇을 혼합한 고급 하드웨어 기반 공격 기법을 문서화해, 공개된 지식이 해커에게 상당한 이점을 준다는 것을 보여주었습니다. 그러나 하드웨어 설계자들은 소프트웨어의 잘 확립된 CWE(Common Weakness Enumeration)와 CVE(Common Vulnerabilities and Exposures) 시스템에 비견할 만한 통합된 분류 체계와 공유 지식 기반이 부족합니다.
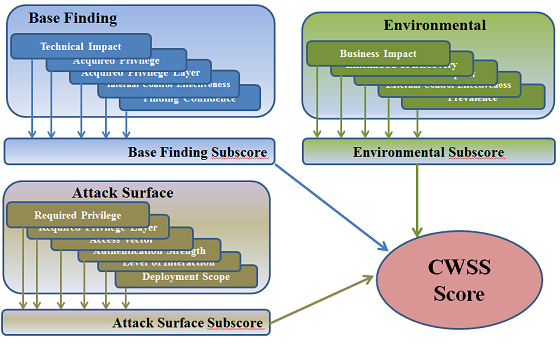
공통 약점 평가 시스템(CWSS) (출처: Mitre)
소프트웨어 아키텍트와 개발자는 Mitre가 개발한 CWE와 CVE 데이터베이스를 활용해 코드의 보안 결함을 식별하고 방지합니다. 이 리소스들은 소프트웨어 생태계 전반에서 취약점을 탐지, 목록화, 수정하는 집단적 노력을 가능하게 합니다.
하드웨어가 주요 공격 표적이 됨에 따라 업계는 하드웨어 설계 약점을 위한 동등하게 포괄적인 저장소를 구축해야 합니다. 이러한 프레임워크는 실무자들이 핵심 질문에 답할 수 있게 해줄 것입니다:
- 내 설계에서 중요한 하드웨어 진입점은 어디인가?
- 어떤 설계 약점을 가장 면밀히 모니터링해야 하는가?
- 온도, 전압, 전류 일탈이 디바이스 속성에 어떤 영향을 미치며, 공격자가 이러한 이상을 어떻게 악용할 수 있는가?
- 성공적인 하드웨어 공격이 디바이스, 소프트웨어 스택, 전체 시스템에 미칠 잠재적 영향은 무엇인가?
- 이러한 취약점을 보여주는 최근 사례는 무엇인가?
- 검증 팀이 제품 수명 주기 초기에 결함을 탐지하고 완화하려면 어떻게 해야 하는가?
- 어떤 완화 전략이 존재하며, 비용-효과 트레이드오프는 무엇인가?
이러한 필요를 충족하려면 연구자, 벤더, 설계자가 발견 사항과 모범 사례를 효율적으로 공유할 수 있게 하는 하드웨어 보안을 위한 표준화된 개방형 언어가 필수적입니다.
중요한 이정표로 인텔과 Mitre가 지난 여름 하드웨어 중심 CWE의 첫 버전을 출시했습니다. 2020년 2월 Mitre는 CWE 4.0을 발표하며 소프트웨어를 넘어 하드웨어 설계 취약점까지 초점을 확장했습니다. 목표는 설계자가 특정 IP 블록의 잠재적 함정을 인식하고 미래 전문가들에게 일반적인 하드웨어 실수를 교육하는 것입니다.
새로운 CWE 하드웨어 설계 뷰에는 자주 간과되는 30가지 하드웨어 이슈가 이미 나열되어 있습니다. 이들은 제조 및 수명주기 관리, 보안 플로우, 권한 분리, 일반 회로 및 로직, 코어 및 연산, 메모리 및 스토리지, 암호화 기본 요소 등 고수준 카테고리로 구성됩니다.
이는 중요한 첫걸음이지만, 커뮤니티가 새로운 항목과 예제를 기여함에 따라 컬렉션은 성장할 것입니다. 업계, 학계, 정부 이해관계자들이 협력해 이 누적 하드웨어 CWE를 확장하고 다듬어야 합니다.
견고한 하드웨어 CWE는 아키텍트가 검증된 완화책을 구현하고, 설계자가 시큐어 바이 디자인 관행을 최신 상태로 유지하며, 검증 엔지니어가 개발 전반에 걸쳐 취약점을 탐지할 수 있게 합니다. 연구자들은 체계적 하드웨어 위험을 더 쉽게 식별하고, 효과적인 수정책을 고안하며, 학제 간 협업할 수 있습니다. 궁극적으로 포괄적이고 개방적인 하드웨어 CWE는 우리가 매일 의존하는 디바이스를 위한 안전한 하드웨어의 진화를 가속화합니다.
너무 오랫동안 하드웨어 약점 분류는 벅찬 일로 여겨졌습니다. 하드웨어가 여전히 주요 공격 벡터로 남아 있는 만큼, 이러한 취약점을 소프트웨어 위협과 동등한 수준으로 목록화하고 평가해야 할 시급성이 그 어느 때보다 큽니다. CWE 4.0은 업계가 결집할 수 있는 견고한 기반을 제공하며, 공유 언어와 더 안전한 하드웨어 생태계를 조성합니다.
>> 이 기사는 자매 사이트 EE Times에 원문 게재되었습니다.



