더 많은 집적회로 벤더들이 물리적 복제 방지 기능(PUF)을 디바이스 레벨 보안 전략으로 채택하고 있습니다. 반도체 공정은 고도로 정밀하지만, 각 실리콘 다이는 여전히 미세하고 본질적으로 무작위적인 변동을 보입니다. PUF는 이러한 변동을 포착하여 고유한 디지털 값을 생성하며, 이는 현대 암호 시스템의 필수 구성요소인 비밀 키 역할을 합니다.
보안은 연결된, 즉 사물인터넷(IoT) 기기 개발자들에게 최우선 관심사가 되었습니다. 해커와 데이터 유출 사고는 전 세계적으로 배포된 수백만 대의 유닛의 무결성과 프라이버시를 위협합니다.
IoT 기기에 강력한 보안을 추가하는 것은 제조사가 실리콘 면적이나 비용을 늘리지 않으면서 초저전력 소비와 효율적인 처리를 유지해야 하므로 어렵습니다. PUF는 전용 키 스토리지 하드웨어의 필요성을 제거함으로써 이러한 제약 조건을 해결합니다.
PUF 회로는 영구 전원이 필요하지 않습니다. 키를 물리적으로 탐지하려는 시도는 회로의 특성을 변경시켜 다른 출력 값을 유발합니다. 결과적으로 키는 암호화 작업을 위해 온디맨드로 생성되고 즉시 지워지므로, 추출이 사실상 불가능합니다.
PUF가 기존 키 볼트를 대체할 수 있기 때문에, BOM 복잡성을 줄이면서 보안 SRAM과 비교할 만한 변조 방지 보호를 제공합니다. PUF만으로는 절대적인 키 보안을 보장하지 않지만, 임베디드 디바이스의 공격 표면을 극적으로 낮춥니다.
Maxim Integrated와 Silicon Labs의 최근 제품 출시는 PUF가 어떻게 보안 마이크로컨트롤러와 시스템온칩(SoC) 솔루션에 통합되고 있는지 보여줍니다. Silicon Labs의 Wireless Gecko Series 2 SoC는 디바이스 고유 대칭 키를 생성하는 SRAM 기반 PUF를 통합합니다. Maxim Integrated의 MAX32520 ChipDNA 보안 ARM Cortex-M4 MCU는 비휘발성 메모리 암호화, 펌웨어 보안, 시큐어 부트 활성화에 사용되는 ChipDNA 키를 생성하는 PUF를 내장합니다.
Maxim 대변인은 EE Times에 MAX32520이 "IoT에 국한되지 않고 산업, 헬스케어, 컴퓨팅 애플리케이션에도 서비스를 제공한다"고 말했습니다. MCU 아키텍처에는 직렬 플래시 에뮬레이션, 다이 실딩, 변조 감지 회로가 포함됩니다. SHA-512, ECDSA-P521, RSA-4096 같은 견고한 암호화 기본 요소를 지원하며 ChipDNA 키를 사용하여 사용자 펌웨어를 포함한 저장된 모든 데이터를 암호화함으로써 지적 재산을 보호합니다.
Maxim의 ChipDNA 마이크로컨트롤러 간소화 블록 다이어그램 (이미지: Maxim Integrated)
ChipDNA는 ECDSA 서명을 위한 프라이빗 키로도 사용될 수 있습니다. MAX32520은 FIPS/NIST 준수 트루 랜덤 넘버 제너레이터, 환경 모니터링, 변조 감지를 제공하며, 이 모든 것이 견고한 시스템 레벨 보안 스택에 기여합니다. ChipDNA 회로를 관찰하거나 프로빙하려는 시도는 그 특성을 변경시켜 리버스 엔지니어링 시도를 무력화합니다.
Mike Dow, Silicon Labs
Silicon Labs의 IoT 보안 수석 제품 매니저 Mike Dow는 회사가 어떻게 SRAM 기반 PUF를 시큐어 볼트와 시큐어 요소 기술에 사용하는지 설명했습니다. SRAM PUF는 파워업 시 SRAM 비트의 고유한 무작위성을 활용하여 단일 디바이스 고유 대칭 키를 생성합니다. 팀은 10년 이상 현장에서 동작할 수 있는 디바이스에 필수적인 가장 긴 검증된 신뢰성 기록을 가졌기 때문에 SRAM PUF를 선택했습니다.
Silicon Labs 설계에서 PUF는 내부 또는 외부 메모리에 저장된 다른 키들을 감싸는 키 암호화 키(KEK)를 생성하는 데 독점적으로 사용됩니다. KEK가 파워온 리셋 동안만 활성화되므로, 그 노출 창이 최소화되어 공격 표면을 줄입니다. KEK의 재구성은 POR 이벤트에서만 발생하여 접근을 더욱 제한합니다.
Silicon Labs 설계에서 키 암호화 키 외의 모든 키 생성은 NIST 준수 트루 랜덤 제너레이터(TRNG)에 의해 수행됨. (이미지: Silicon Labs)
모든 비KEK 키 자료는 NIST 준수 TRNG로 생성되고 AES-256 암호화로 감싸집니다. 256비트 키 사용과 차분 전력 분석(DPA) 사이드 채널 보호의 결합은 AES 구현이 첨단 암호 공격에 저항하도록 보장합니다. ECC 프라이빗/퍼블릭 신원 키 쌍을 포함한 키 자료는 일회성 프로그래머블(OTP) 메모리에 저장되어 디바이스가 물리적으로 손상되어도 기밀성을 보존합니다.
내부 또는 외부 메모리에 방대한 양의 키 자료를 안전하게 저장할 수 있는 능력은 여러 비대칭 키 쌍을 요구하는 복잡한 클라우드 보안 체계를 구현하는 결정적인 이점입니다. 키를 평문으로 저장하려면 물리적으로 안전한 메모리가 필요하며, 이는 비용이 많이 들고 보호하기 어렵습니다.
PUF는 비밀스럽고 무작위적이며 고유한 키를 생성; PUF-키는 시큐어 키 스토리지의 모든 키를 암호화, 시작 시 생성되고 플래시에 저장되지 않음 (이미지: Silicon Labs)
Silicon Labs는 AES 알고리즘에 공급할 초기 벡터(IV)를 요구함으로써 시큐어 볼트를 강화합니다. IV는 추가 128비트 비밀번호 역할을 하여, 인간 운영자나 칩에서 실행되는 다른 애플리케이션에 의한 이중 인증으로 키에 접근할 수 있게 합니다.
또한 시큐어 볼트는 변조 이벤트 감지 시 PUF 재구성 데이터를 지울 수 있는 정교한 변조 보호 체계를 포함합니다. 한번 지워지면 저장된 키 자료에 접근할 수 없게 되어, 시큐어 부트를 포함한 추가 암호화 작업을 효과적으로 '벽돌화'하여 방지합니다.
시장에서 가장 신뢰할 수 있는 PUF 기술을 선택하고 그 역할을 단일 KEK 생성으로 제한함으로써, Silicon Labs는 공격자가 디바이스를 손상시키더라도 영향이 해당 디바이스 Alone에 국한되도록 보장합니다. 추가 변조 보호 소스는 PUF 키를 파괴하여 모든 감싸진 키를 무용지물로 만듭니다. 이중 인증과 견고한 AES 구현과 결합될 때, 이 전략은 연결된 디바이스에 강력하고 계층화된 보안을 제공합니다.




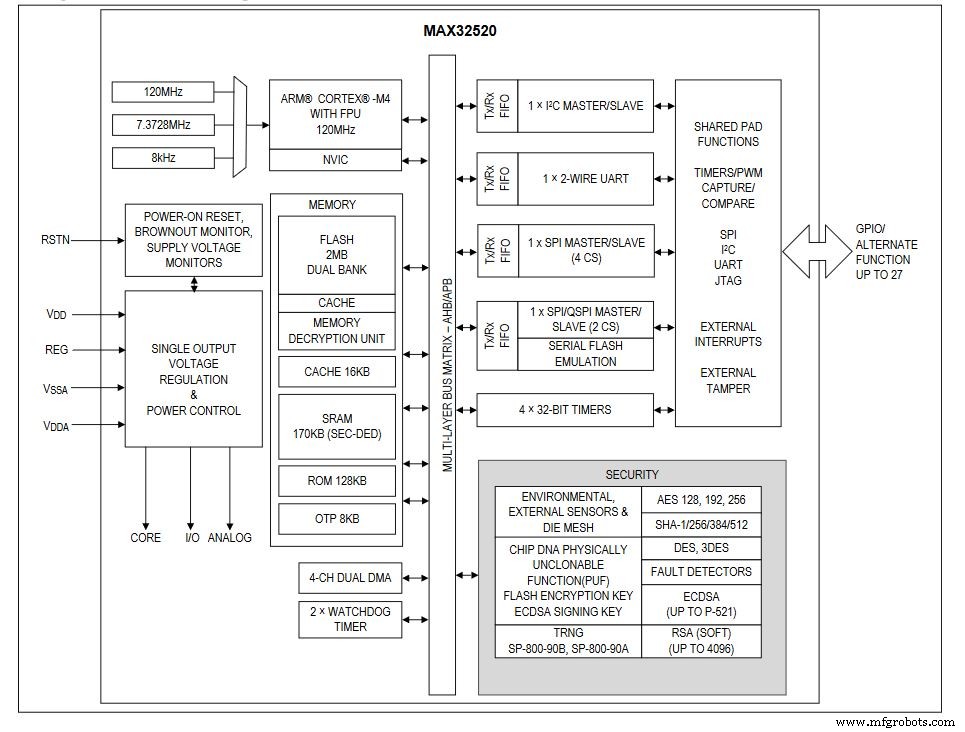 Maxim의 ChipDNA 마이크로컨트롤러 간소화 블록 다이어그램 (이미지: Maxim Integrated)
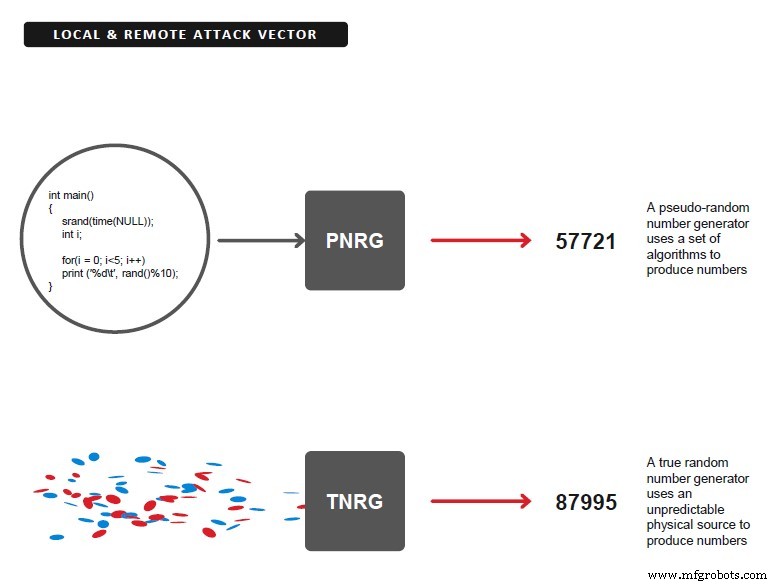 Silicon Labs 설계에서 키 암호화 키 외의 모든 키 생성은 NIST 준수 트루 랜덤 제너레이터(TRNG)에 의해 수행됨. (이미지: Silicon Labs)
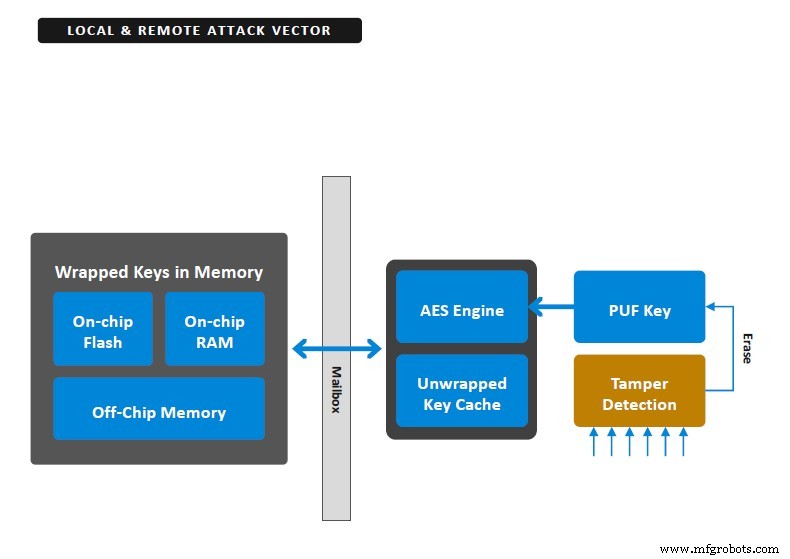 PUF는 비밀스럽고 무작위적이며 고유한 키를 생성; PUF-키는 시큐어 키 스토리지의 모든 키를 암호화, 시작 시 생성되고 플래시에 저장되지 않음 (이미지: Silicon Labs)