2016년 10만 개 이상 손상된 기기에서 딘(Dyn) 대상 분산 서비스 거부(DDoS) 공격 발생, 사물인터넷(IoT) 엔드포인트 취약성 노출. 공격 전 세계 중요 온라인 서비스 중단, 네트워크 보안과 성장하는 연결 기기 생태계 보안 필요성 새 초점 촉발.[DYN]
이 블로그에서 산업 IoT 네트워크 기기 — 라우터, 스위치, 무선 액세스 포인트 — 정교한 위협 대비 보호하는 다층 제품 보안 아키텍처 검토. 공격자가 기존 방어 우회하려 해도 데이터 유출과 소프트웨어 침입 위험 감소시키는 강화 요건 개요.
악의적 공격 소비자 IoT 국한 아님. 최근 몇 달 노스캐롤라이나 제조 공장 운영 방해·몸값 요구 설계된 손상된 펌웨어 해커 배포로 비용 큰 생산 중단 경험. 이 사고 데이터 유출 공격 재정·운영 영향 보여줌, 포네몬(Ponemon) 2017 데이터 유출 비용 연구 강조 트렌드.[Ponemon]
산업 IoT 설계자는 기기·플랫폼 무결성 — 접근 제어 정책, 위협 탐지, 완화 메커니즘 — 라우터, 스위치, 실외 무선 포인트에 직접 임베딩해야. 이 요소들 다루지 않으면 공격자 발판 얻어 데이터 유출이나 더 광범위한 인프라 타협 야기, 아일랜드 사례서 봄.[Ireland]
시스코 신뢰 시스템 한눈에 보기(Cisco Trustworthy Systems At-a-Glace) 따르면 위협 환경 진화, 기기 강화 신뢰 시스템 향한 필수 첫 단계. 다음 보호:
하드웨어 변조와 불량 기기: 무단 하드웨어 네트워크 합류 방지, 이상 행동 유발할 위조 부품 위험 제거.
소프트웨어 변조: 데이터 유출이나 기기 기능 변경 악성 코드 차단.
무단 사용자 접근: 권한 계정 기기·네트워크 무단 제어 획득 제한.
무단 네트워크 접근: 스니핑, 정찰, 중간자(MITM) 등 데이터 기밀성·무결성 해치는 공격 차단.
프로토콜 조작 DDoS: ARP, DHCP, 라우팅, 레이어 3-4 스푸핑·헤더 조작 포함 합법 트래픽 압도 홍수 완화.
애플리케이션 계층 멀웨어: 바이러스, 랜섬웨어, 프로토콜 익스플로잇 등 데이터 손상·운영 방해 차단, 특히 FOG·에지 환경서.
산업 IoT 보안 구축 방식
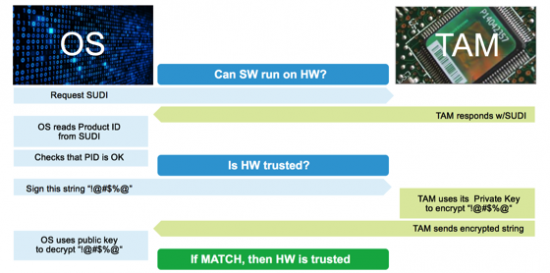
시스코 산업 IoT 포트폴리오는 시스코 보안 개발 수명주기(Cisco Secure Development Lifecycle) 기반으로 처음부터 설계. 각 하드웨어 플랫폼 IEEE 802.1AR 준수 보안 고유 기기 신원 제공 ACT2 칩셋 통합, 제조 시 프로비저닝된 X.509 인증서 체인. 이 임베디드 인증서 부트 체인 신뢰 앵커, 부트 코드 무결성 지속적 검증 가능케 함(그림 1 참조).[CSDL]
소프트웨어 무결성 이미지 서명과 시큐어 부트 강제. 핵심 기능:
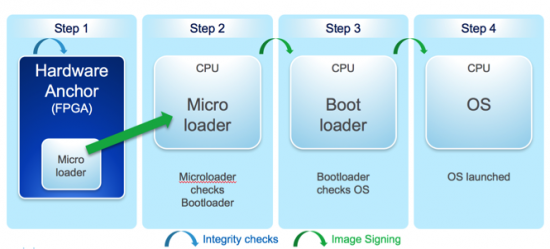
골든 부트로더 이미지 영구 읽기 전용 플래시 저장, 에폭시 밀봉, 변조 증거, 서명.
FPGA 부트로더 서명, ACT2 임베디드 인증서로 시스코 시큐어 부트 검증.
이 아키텍처 부트 시퀀스 변경, 무단 기기 부팅, 무결성 검사 우회, 영구 악성 코드 주입 보호. 그림 2 보인 부트 프로세스 각 단계 암호학적으로 체인돼 시스템 전체 무결성 보장.
부트 후 기기 무결성 시스코 IOS 소프트웨어 무결성 보증으로 검증 가능, 플랫폼별 명령 문서 상세.[CSIA]
이후 시스코 IOS 하드닝 모범 사례 따라 소프트웨어 구성 하드닝 — 사용자 접근과 네트워크 제어 플레인 악용 보호.




 2016년 10만 개 이상 손상된 기기에서 딘(Dyn) 대상 분산 서비스 거부(DDoS) 공격 발생, 사물인터넷(IoT) 엔드포인트 취약성 노출. 공격 전 세계 중요 온라인 서비스 중단, 네트워크 보안과 성장하는 연결 기기 생태계 보안 필요성 새 초점 촉발.[DYN]