


사물 인터넷 기술

산업 제조
많은 IoT 팀들이 여전히 보안을 비용과 노력을 이유로 저우선순위 추가 기능으로 취급합니다. 구매자들은 더 강력한 사이버 보안을 위해 추가 비용을 지불하려 하지 않으며, 많은 제품에 그런 기능이 없습니다. 그러나 입법자들은 소비자급 IoT 디바이스에 강력한 보안을 법적 요구사항으로 만들기 시작했습니다.
IoT World Today의 IoT Security Summit에서 연설한 NIST 프로그램 매니저 카테리나 메가스(Katerina Megas)는 여러 주에서 이미 연결된 디바이스에 '합리적인 보안 기능'을 포함하도록 의무화하는 법률이 있다고 강조했습니다. 2020년 1월, 캘리포니아와 오레곤이 그러한 법령을 제정했고, 일리노이, 매사추세츠, 뉴욕, 버지니아에서도 유사한 법안이 계류 중이거나 검토되고 있습니다.
연방 차원에서, 하원은 2020년 3월 H.R. 1668 – 2020년 사물인터넷 사이버보안 개선법 – 을 발의했습니다. 이 법안은 연방 기관이 소유하거나 통제하는 IoT 디바이스의 적절한 사용과 관리에 관한 '연방 정부를 위한 표준과 가이드라인' 수립을 지시하며, 최소 정보 보안 요건을 포함합니다. 이 법안은 상하원을 모두 통과하여 12월 4일 법으로 제정되었으며, 필수 표준과 가이드라인은 90일 이내에 발간되어야 합니다.
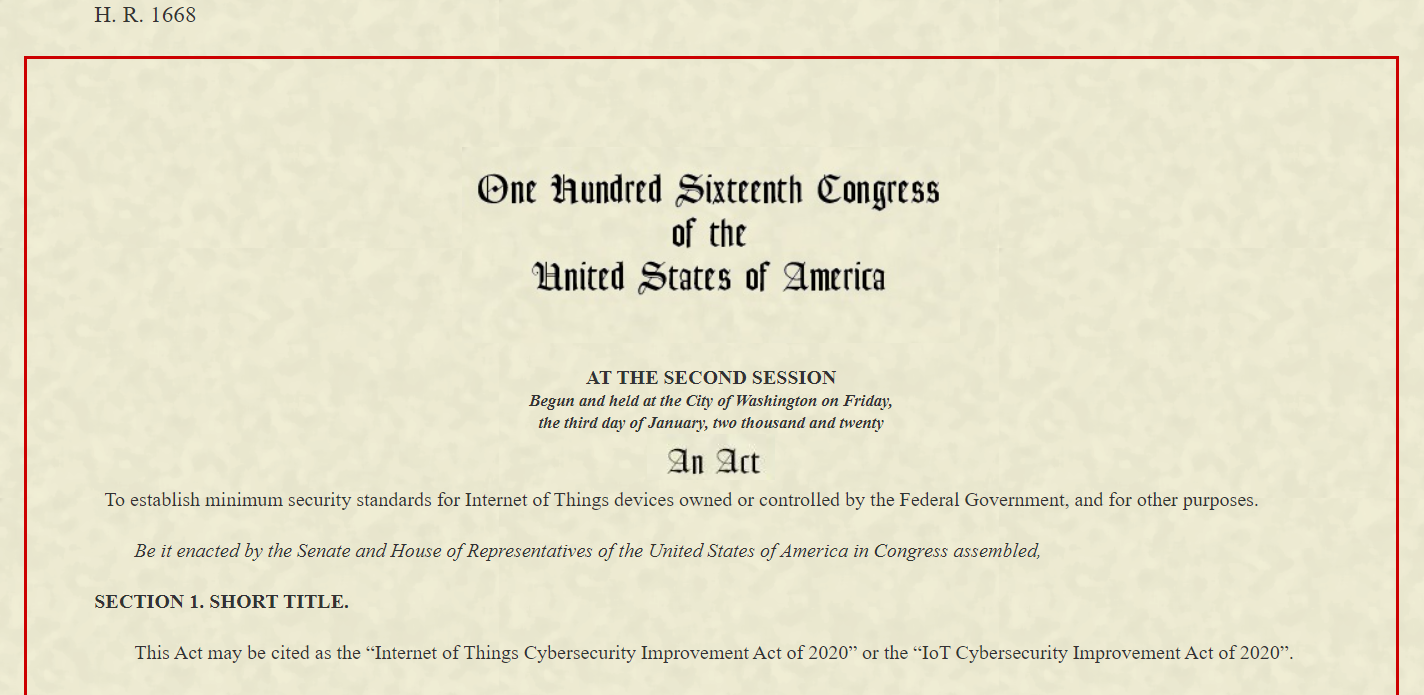
IoT 디바이스에 보안 기능 구현을 의무화하는 법들이 이제 제정되기 시작했습니다.
H.R. 1668은 미국 정부가 사용하는 디바이스에만 적용되지만, 이는 결국 산업 및 소비자 시스템을 전국적으로 아우를 더 광범위한 사이버보안 의무화의 시작을 알립니다. 2019년 의회는 사이버스페이스 솔라리움 위원회(Cyberspace Solarium Commission)를 설립했으며, 그 첫 보고서에는 80개 이상의 권고사항이 포함되어 있었고, 그중 50개 이상이 계층적 방어 전략을 지원하는 입법 제안이었습니다. 이들 제안 중 다수가 정부와 상업용 IoT 배포 모두에 영향을 미칩니다.
IoT 개발자들이 특히 주목해야 할 세 가지 제안:
'합리적인 보안 기능'이라는 용어는 여전히 광범위하게 정의됩니다. 캘리포니아와 오레곤에서 '합리적'이란 단순히 디바이스의 기능과 처리하는 데이터에 부합하는 조치를 요구하며, 무단 접근, 공개, 사용, 수정, 파괴를 방지하는 것을 목표로 합니다. 구체적인 통제는 규정하지 않습니다.
NIST의 결과 기반 철학을 따라, 이러한 법들은 정확한 기술 솔루션을 처방하지 않습니다. 대신 디바이스의 목적과 위협 프로파일에 부합하는 보안 태세를 요구하며, 보호 장치의 선택을 개발 팀에 맡깁니다. 법적 환경이 진화함에 따라 IoT 보안 구현은 모범 사례에서 의무 준수로 전환될 것입니다.
>> 이 기사는 원래 자매 사이트인 EDN에 게시되었습니다.
사물 인터넷 기술
핵심 발견사항 이번 주 초 KU 루벵 대학교 아이멕-디스트리넷(imec-DistriNet) 마티 반호프(Mathy Vanhoef)가 전 세계 대다수 와이파이 연결을 보호하는 WPA2 프로토콜의 결함을 공개했습니다. KRACK(키 재설치 공격, Key Reinstallation Attack)으로 알려진 이 취약점은 무선 범위 내 공격자가 4웨이 핸드셰이크를 조작해 트래픽을 복호화하고 악성 페이로드를 주입할 수 있게 합니다. 공격자가 할 수 있는 일 KRACK을 이용해 악의적 행위자는: 암호화됐다고 믿던 데이터—신용카드 번호, 비밀번
애저 스피어를 뚫는 사람에게 10만 달러 상금을 지급합니다. IoT 제품 보안 강화를 위해 마이크로소프트가 윤리적 해커들에게 애저 스피어(Azure Sphere) 침투에 성공하면 10만 달러 버그 바운티를 제공합니다. 이번 스피어 보안 연구 챌린지에서는 버그 헌터들이 침투 시도 중 회사 기술팀과 직접 소통할 수 있습니다. 마이크로소프트 스피어는 세 부분으로 구성됩니다: 스피어 OS: 마이크로소프트가 만든 리눅스 커스텀 버전커스텀 실리콘: 미디어텍, NXP, 퀄컴 등 파트너사 생산애저 클라우드에서 실행되는 보안 서비스 마이크로소프트는