


사물 인터넷 기술

산업 제조
적대적 행위자로부터 증가하는 사이버 인프라 위협이 IoT 소프트웨어와 하드웨어를 위한 고급 보안 테스팅 도구 개발을 주도하고 있습니다.
이러한 혁신은 최근 유명 사이버 공격에 대응하여 백악관이 발표한 새로운 보안 표준을 충족하도록 임베디드 시스템 개발자를 돕습니다.
소프트웨어 측면에서, 새로운 애플리케이션 보안 테스트는 임베디드 시스템에 대해 수학적으로 입증된 버그 없는 코드를 제공합니다. TrustInSoft의 Analyzer는 C/C++ 소스 코드를 수학적 쌍둥이로 변환하여 모든 가능한 입력에 대한 철저한 검증을 가능하게 합니다. 이 접근 방식은 디바이스가 생산에 들어가기 전에 소스 코드 버그가 없음을 보장합니다.
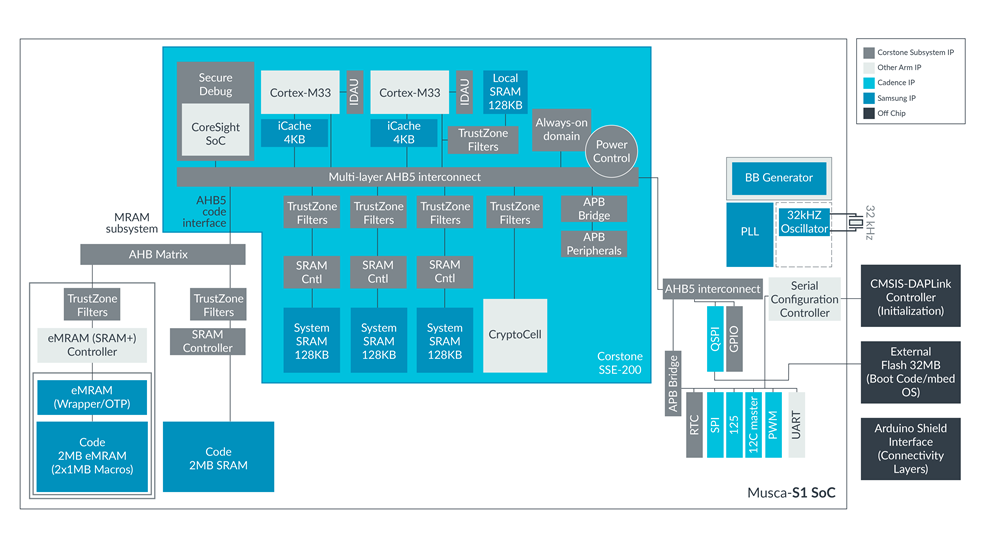
그림 1: Analyzer는 형식적 방법을 자동화하여 소스 코드 버그의 종합적 뷰를 제공합니다. 출처: TrustInSoft
전통적인 정적 및 동적 분석 방법은 각 프로세스에 대해 테스트를 중복하여 IoT 설계 배포를 늦춥니다. TrustInSoft의 Analyzer로 구동되는 새로운 임베디드 IoT 테스트는 정적 및 동적 분석의 엄격함을 단일의 빠른 패스로 결합하여 C/C++ 코드에서 미정의 동작이 없음을 검증합니다.
TrustInSoft에 따르면 이 도구는 디바이스 출시 시간을 최대 40배, 코드 검증 시간을 최대 4배 단축할 수 있습니다. 창립자이자 CEO인 Fabrice Derepas는 출시 후 버그가 개발 중 발견된 버그보다 최대 640배 더 비용이 많이 든다고 말합니다. "인생은 결코 오류가 없지만, 소스 코드는 오류가 없을 수 있습니다."라고 그는 말합니다.
하드웨어 측면에서, Arm은 Samsung Foundry, Cadence, IC 설계 서비스 기업 Sondrel과 협력하여 Musca-S1 IoT 테스트 칩과 개발 보드를 출시했습니다. 이 플랫폼은 기존 임베디드 플래시 메모리보다 이점을 제공하고 40nm 공정 노드 미만으로 확장을 가능하게 하는 28nm 완전 고갈 실리콘 온 인슐레이터(FD-SOI) 임베디드 자기저항 랜덤 액세스 메모리(eMRAM) 칩을 사용합니다.
그림 2: Musca-S1 임베디드 보안 테스트 플랫폼은 IoT 칩 설계자에게 더 많은 옵션을 제공합니다. 출처: Arm
이러한 소프트웨어와 하드웨어 테스팅 솔루션을 통합함으로써 IoT 개발자는 엔드투엔드 보안을 프로토타이핑하고, 시장 출시 시간을 단축하며, 필수 사이버 보안 가이드라인을 준수할 수 있습니다.
>> 이 기사는 원래 자매 사이트인 EDN에 게시되었습니다.
사물 인터넷 기술
2021년 9월 30일 IoT(사물인터넷) IoT(사물인터넷)의 성장과 수용은 천문학적입니다. 2017~2019년 일부 IoT 도입 부문은 연평균 50% 성장률(CAGR)을 기록했으며, 시장 전체는 5,200억 달러 매출에 달할 것으로 전망되었습니다. IoT는 2020년 7,614억 달러에 도달하며 이 예상치를 뛰어넘었고, 시장 전체 평균 CAGR이 10.53%로 떨어졌음에도 2026년 새로운 전망치는 1조 3,860억 달러 매출입니다. ROI(투자수익률)는 기념비적이어서 업계 리더들은 IoT 도입 전략으로 직접적, 간접적 혜택을
사이버보안이 요즘 뉴스 핫 토픽입니다. 최근 IoT 해킹 사태로 사람들이 온라인 보안을 걱정하는 건 당연합니다. 인터넷 연결 기기에서 종종 간과되는 영역이 IP 카메라입니다. 보안 카메라가 어떻게 위험에 노출되는지, 자신을 어떻게 보호할 수 있는지 살펴보겠습니다. 내 보안 카메라가 위험한가? 보안 카메라는 다음 이유로 사이버 범죄자들의 매력적 표적입니다: 인터넷에 상시 연결돼 해커가 접근 가능 감독 부족, 네트워크 보안 관리 시 종종 간과됨 인터넷 라이브 스트리밍 지원 위해 고대역폭 연결에 연결될 가능성 높음 해킹 투자 비용 낮