


사물 인터넷 기술

산업 제조
편집자 주: 사물인터넷 보안은 데이터 스트림, 펌웨어, 그리고 이들이 연결된 기업 자산의 무결성을 보존하는 데 필수적입니다. IoT 보안은 위협을 식별하고 효과적인 완화책을 구현하기 위한 체계적 접근이 요구되는 다면적 과제입니다.
페리 리(Perry Lea)의 Internet of Things for Architects에서 발췌·각색.
암호화와 기밀성은 IoT 배포에서 타협할 수 없는 필수 요소입니다. 통신, 펌웨어, 인증 프로세스를 보호합니다. 실무에서는 세 가지 핵심 암호 프리미티브를 다룹니다.
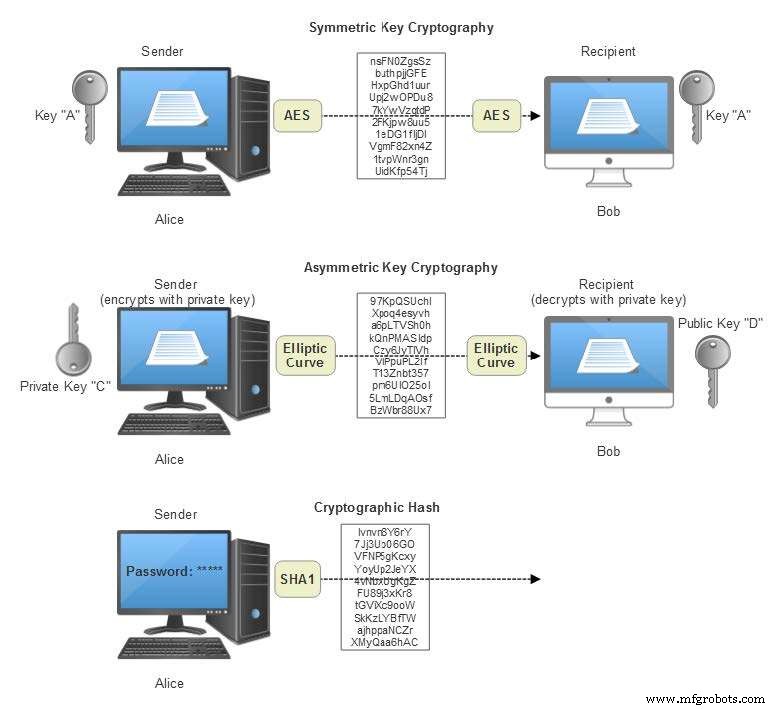
대칭 암호화에서 평문은 입력, 암호문은 출력. AES(Advanced Encryption Standard)는 구형 DES를 대체한 글로벌 벤치마크. FIPS 197 및 ISO/IEC 18033-3 준수, 128비트 블록 크기에 128/192/256비트 키 지원. 키가 길수록 보안 강화되나 CPU 사이클 증가: 128비트 10라운드, 192비트 12라운드, 256비트 14라운드.
// AES-128 암호 의사코드
// 입력: 128비트 평문
// 출력: 128비트 암호문
// w: 44개의 32비트 워드(확장 키)
state = in
w = KeyExpansion(key)          // 키 확장 단계
AddRoundKey(state, w[0, Nb-1]) // 초기 라운드
for round = 1 to Nr-1
    SubBytes(state)    // 비선형 치환
    ShiftRows(state)   // 행 순열
    MixColumns(state)  // 열 혼합
    AddRoundKey(state, w[round*Nb, (round+1)*Nb-1])
end for
SubBytes(state)        // 최종 라운드
ShiftRows(state)
AddRoundKey(state, w[Nr*Nb, (Nr+1)*Nb-1])
out = state
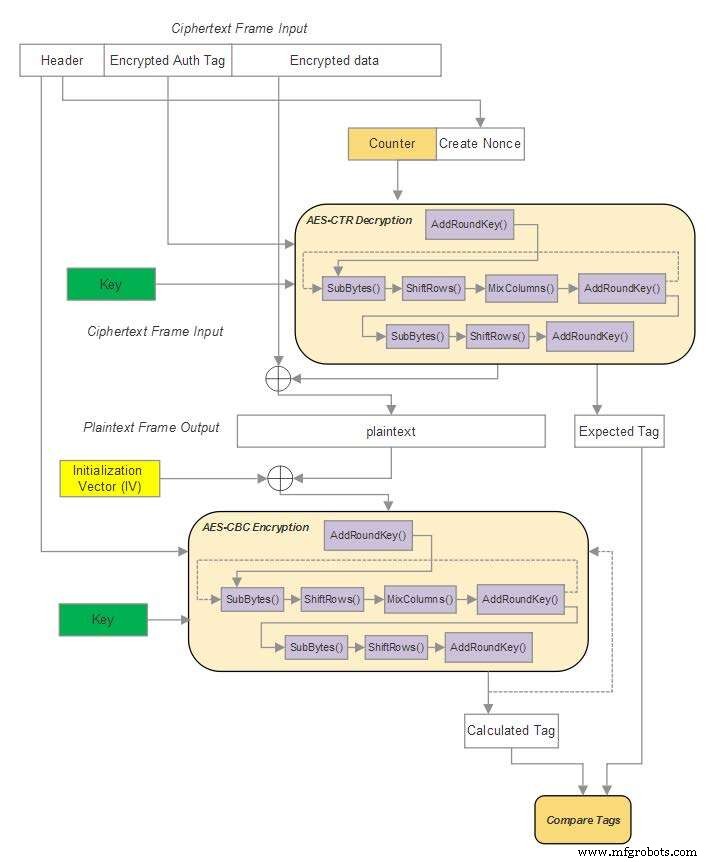
AES 같은 블록 암호는 고정 크기 블록 단위로 데이터를 처리하며, 더 긴 메시지 처리를 위해 운용 모드가 필요. 초기화 벡터(IV)는 동일한 평문 블록이 서로 다른 암호문을 생성하도록 해 패턴 분석 방지. 주요 모드:
이 모드들은 1970년대 후반 등장해 NIST가 FIPS 81로 표준화. 기밀성은 보장하나 변조 방지는 불가능. 인증과 암호화 결합으로 AES-CCM(Counter with CBC-MAC) 같은 인증 암호 모드 등장. CCM은 Zigbee, BLE, TLS 1.2(키 교환 후), IPsec, Wi-Fi WPA2 등 프로토콜에 필수적.
완전 연결된 n개 노드 메쉬에서 양방향 통신에는 n(n-1)/2개의 고유 키 필요, 2차 함수(O(n²))로 증가. 따라서 대규모 IoT 배포에서는 효율적 키 관리 전략이 필수적.
사물 인터넷 기술
2021년 9월 30일 IoT(사물인터넷) IoT(사물인터넷)의 성장과 수용은 천문학적입니다. 2017~2019년 일부 IoT 도입 부문은 연평균 50% 성장률(CAGR)을 기록했으며, 시장 전체는 5,200억 달러 매출에 달할 것으로 전망되었습니다. IoT는 2020년 7,614억 달러에 도달하며 이 예상치를 뛰어넘었고, 시장 전체 평균 CAGR이 10.53%로 떨어졌음에도 2026년 새로운 전망치는 1조 3,860억 달러 매출입니다. ROI(투자수익률)는 기념비적이어서 업계 리더들은 IoT 도입 전략으로 직접적, 간접적 혜택을
사이버보안이 요즘 뉴스 핫 토픽입니다. 최근 IoT 해킹 사태로 사람들이 온라인 보안을 걱정하는 건 당연합니다. 인터넷 연결 기기에서 종종 간과되는 영역이 IP 카메라입니다. 보안 카메라가 어떻게 위험에 노출되는지, 자신을 어떻게 보호할 수 있는지 살펴보겠습니다. 내 보안 카메라가 위험한가? 보안 카메라는 다음 이유로 사이버 범죄자들의 매력적 표적입니다: 인터넷에 상시 연결돼 해커가 접근 가능 감독 부족, 네트워크 보안 관리 시 종종 간과됨 인터넷 라이브 스트리밍 지원 위해 고대역폭 연결에 연결될 가능성 높음 해킹 투자 비용 낮