IoT가 전례 없는 속도로 확장하며 2035년까지 1조 개 연결 기기 전망 - 현재 데이터 볼륨 훨씬 초과. 스마트 미터는 가장 빠르게 성장하는 IoT 부문 중 하나. IHS 마킷 추산 AMI(원격 검침 인프라) 지출 2023년 130억 달러, 2018년 90억 달러에서 증가. 자동 검침, 정밀 요금, 원격 제어로 자원 소비 절감하며 효익 누리는 중.
하지만 폭발적 확장은 사이버 범죄자들의 중요 인프라 노림이나 민감 데이터 탈취 공격 표면 확대. 2016년 12월 '크래시 오버라이드(Crash Override)' 멀웨어가 우크라이나 전력망 장악, 변전소 30곳 마비, 키예프 전력 공급 1/5로 축소.
스마트 미터 보안 위협, 전 수명주기 걸쳐 존재
유틸리티는 다양한 공격 벡터 예측 필수: 상관 전력 분석(CPA) 같은 사이드채널 익스플로잇으로 자격증명 노출, 에지나 클라우드에서의 데이터 유출. OTA 펌웨어 업데이트 포함 엔드투엔드 보안 필수. 그렇다면 유틸리티가 스마트 미터 배포로 모든 이해관계자 보호 어떻게 보장할까?
미터 상주 데이터(종종 PII 포함)는 직접적 프라이버시 함의. 유틸리티는 수요 예측, 수요 반응 배치, 소비 패턴 권장에 이 데이터 활용하지만, EU GDPR 등 규제 준수하며 책임 있게 다뤄야. 기기 레벨 보안, 인증, 정지·전송 중 암호화 기반 신뢰할 수 있는 데이터 기반이 필수.
IoT 플랫폼이 지원하는 6대 보안·프라이버시 전략
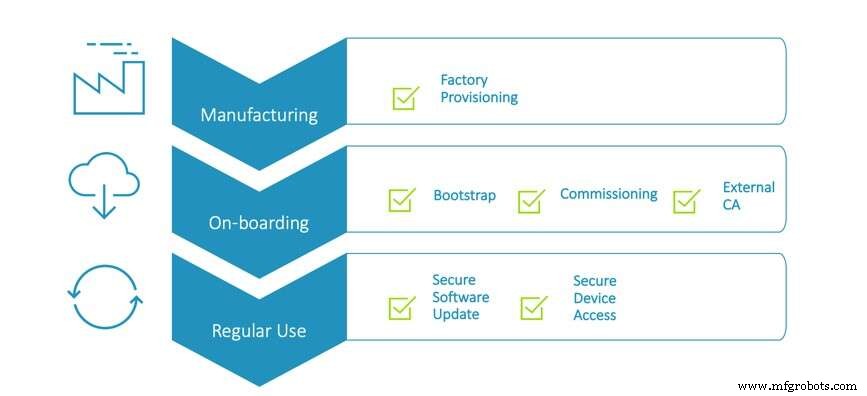
강력한 스마트 미터 보안엔 공장 생산부터 온보딩, 지속 운영까지 전체 수명주기 아우르는 총체적 전략 필요 (그림 1 참조). Arm 펠리온(Pelion) IoT 플랫폼이 이 여정 지원하는 필수 기기 관리·접근 제어 기능 내장. 아래 플랫폼이 미터 수명주기 전반에서 프라이버시 보호하는 6가지 핵심 방식 정리.
그림 1: 보안 기기 수명주기 예시 (출처: Arm 펠리온 IoT 플랫폼)
1. 공장 프로비저닝 단계에서 수백만 미터의 신뢰 루트(Root of Trust) 구축
제조 공장은 높은 처리량과 견고한 복원력 병행 필수, 모든 미터가 본질적으로 신뢰 가능하고 현장 생활 안전한 기반에서 시작하도록 보장.
스마트 미터 제조 공장은 확장성과 복원력 균형 맞춰 기기가 신뢰받도록 해야. 단일 기기에 자격증명 주입으로 위험 완화 가능하지만, 이 과정을 수백만 대 규모로 확장하는 능력이 효율성과 보안 균형 유지의 열쇠. 유틸리티 기업이 직접 제조하지 않고 OEM에 아웃소싱하는 경우가 많아 서드파티 공장 신뢰 문제가 더 중요.
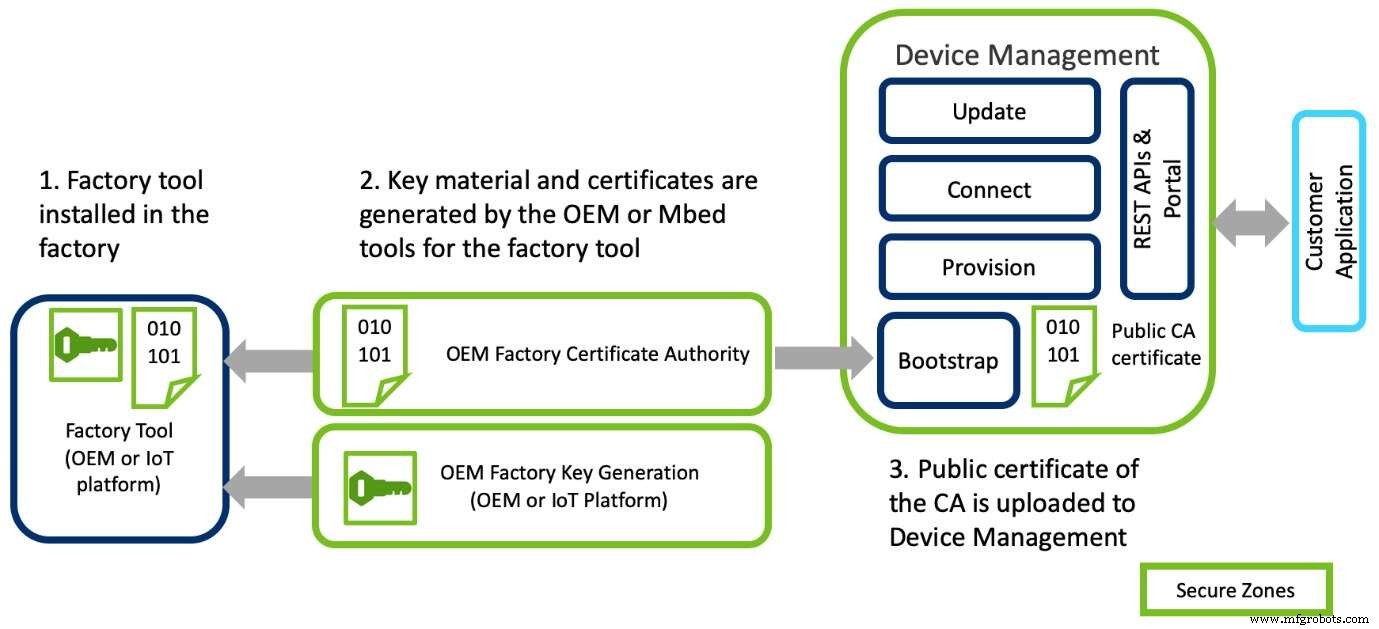
신뢰는 IoT 플랫폼, 부트스트랩, 경량 M2M(LwM2M) 서버를 상호 참조하는 인증 기관(CA) 관리로 주입. IoT 플랫폼 제공업체 도구들로 CA 구성 선형 프로세스 제공, CA 서명 인증서와 공개키 가진 미터만 기기 매니저와 연결 가능하도록 보장.
그림 2: 보안 공장 프로비저닝 예시 (출처: Arm 펠리온 IoT 플랫폼)
CA 구성 후 제조사 개별 계정과 연동되면 생산 라인에서 대량 프로비저닝 준비. 5단계 과정:
소프트웨어 이미지 주입
기기 키, 인증서, 구성 파라미터 생성
팩토리 툴로 생성된 키, 인증서, 파라미터 기기에 주입
키 구성 매니저와 팩토리 컨피규레이터 클라이언트(FCC) API로 정보 검증
프로비저닝 완료, 생산 이미지에서 FCC 코드 차단해 프로비저닝 후 접근 불가하도록 함
2. 온보딩 단계에서 그리드와의 신뢰할 수 있는 연결 수립
OEM이 최종 고객과 한 단계 떨어져 있어 프로비저닝은 기존 워크플로 수용 위해 유연해야 함.
일부 제조사는 키·인증서 사내 생성 후 팩토리 컨피규레이터 유틸리티(FCU)에 번들. FCU는 제조사 팩토리 툴과 연동해 기기 구성·자격증명 주입, 스마트 미터 운영 파라미터 검증. 이 방식 효율적이지만 두 접근법 모두 동등한 보안 제공.
OEM이 미터 최종 배포 위치나 가입할 유틸리티 계정 예측 불가하므로, 최종 그리드 연결이 신뢰할 수 있도록 하는 것 최우선. 제조사와 유틸리티는 사전 공유 키(PSK)와 등록 목록 활용. 고유 ID 검증해 특정 기기 관리 계정에 저장된 자격증명과 매칭, 유틸리티 제공업체 IoT 포털에 업로드된 ID와 일치 시 해당 계정 할당.
PSK는 기기에 안전하게 프로비저닝된 공통 키로 가장 기본적 보안 수준. 하지만 자격증명이 사전 배포돼 목록 유출 시 수백만 미터와 데이터 노출 위험. 공개키 기반 구조(PKI)가 더 강력한 대안. PKI로 기기와 IoT 플랫폼 간 도입이 비대칭 암호화로 인증, 암호 서명을 미터 검증 제3자와 연결. 이로써 자격증명이 기기에서만 생성되고 다른 곳에 저장되지 않음 보장.
OEM 유연성 제공하면서도 평판 좋은 IoT 파트너는 부트스트랩 단계에서 고유 신원 보장으로 보안 유지. 상호작용은 부트스트랩 서버와의 암호화된 TLS 통신 일부로 발생, 도청·변조·메시지 위조 차단 설계.