IXON Cloud 계정 구조화: 단계별 가이드
IXON Cloud 플랫폼의 가장 중요한 업그레이드 중 하나는 향상된 사용자 관리 시스템입니다. 관리자가 사용자, 장치, 그룹, 역할을 포함한 IIoT 계정의 효과적인 구조를 설계할 수 있도록, 세 가지 모범 사례를 담은 포괄적인 단계별 가이드를 정리했습니다.
새로운 사용자 관리 시스템의 핵심 요소
| 요소 | 정의 |
|---|
| 역할(Roles) | 관리자 권한, 장치 접근 등 특정 권한을 묶으며, 하나 이상의 접근 카테고리를 포함할 수 있습니다. |
| 접근 카테고리(Access categories) | 사용자가 도달할 수 있는 페이지와 서비스의 선택 집합입니다. |
| 그룹(Groups) | 장치와 사용자의 모음. 그룹은 다양한 그룹 유형으로 세분화될 수 있습니다. |
| 페이지(Pages) | 데이터와 서비스 접근(VPN, VNC, HTTP 등)을 포함하는 개별 기계 대시보드. 각 페이지는 하나 이상의 접근 카테고리에 할당될 수 있습니다. |
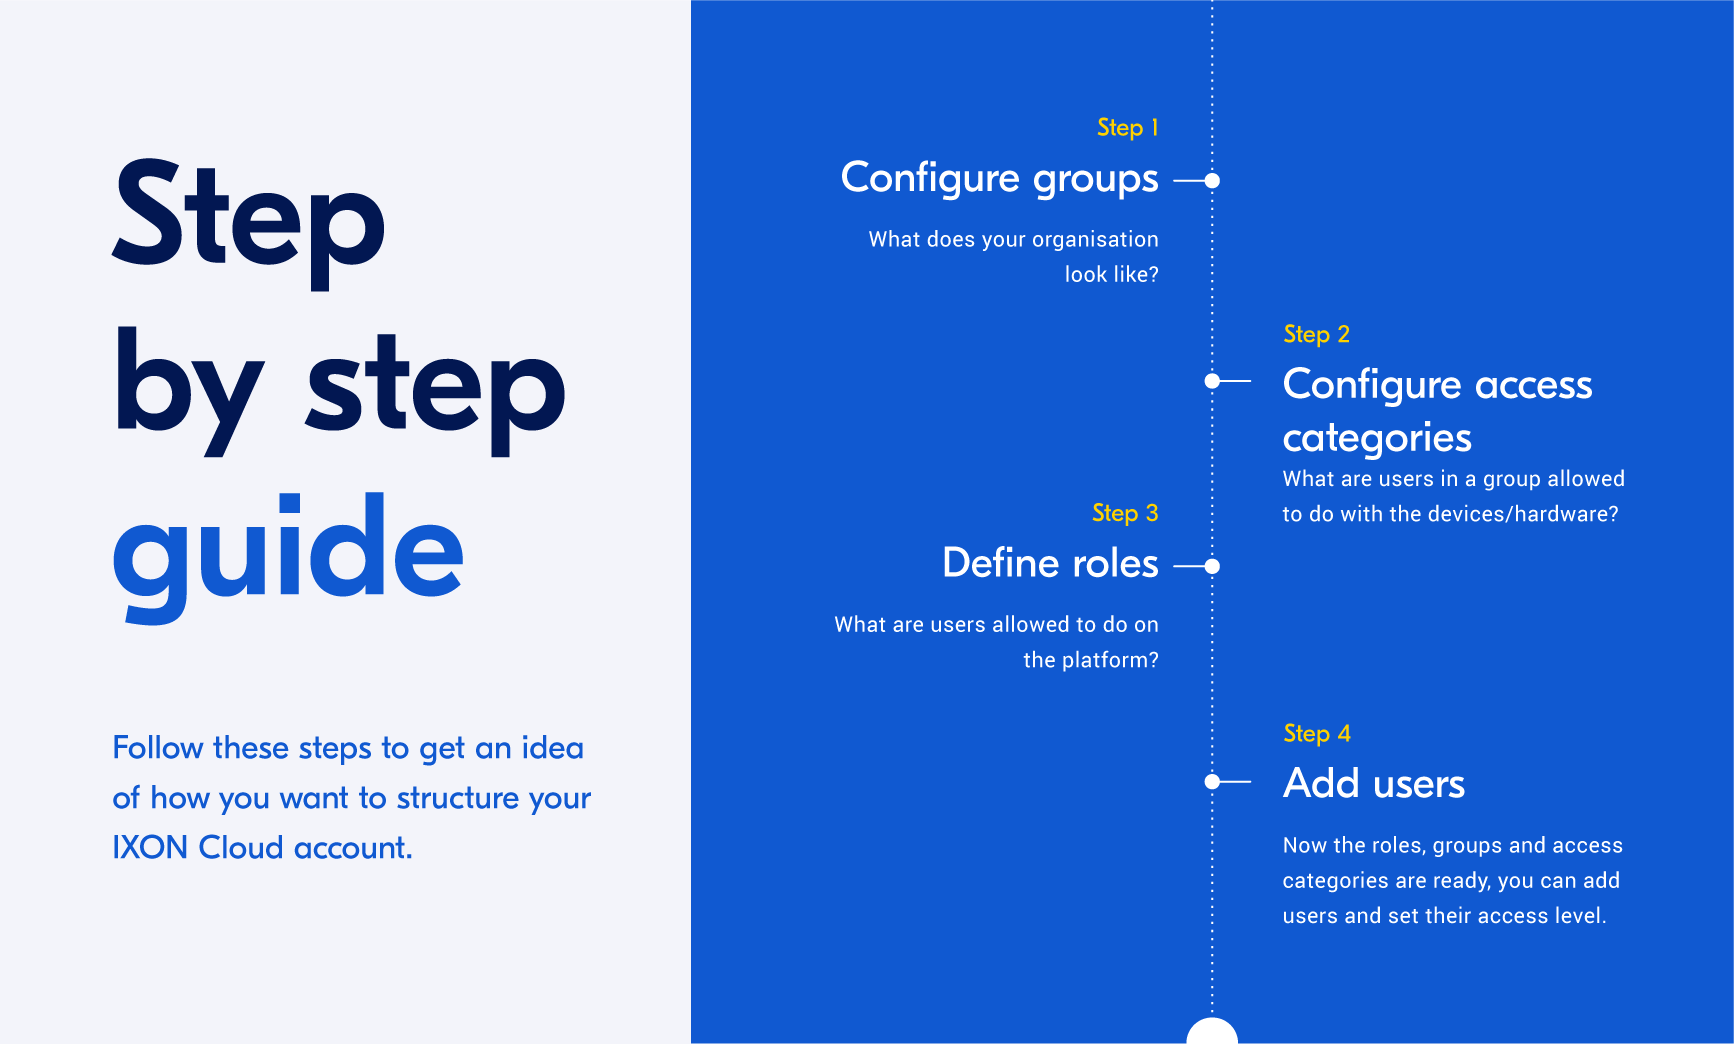
단계별 가이드
이 네 단계를 따라 명확하고 확장 가능한 IXON Cloud 계정 구조를 만드세요. 소수의 장치와 사용자만 관리한다면 그룹과 역할을 줄인 간소한 구성을 권장합니다.
섹션 바로가기:
- 1단계: 그룹 구성
- 2단계: 접근 카테고리 구성
- 3단계: 역할 정의
- 4단계: 사용자 추가
- 활용 사례 예시
1단계: 그룹 구성
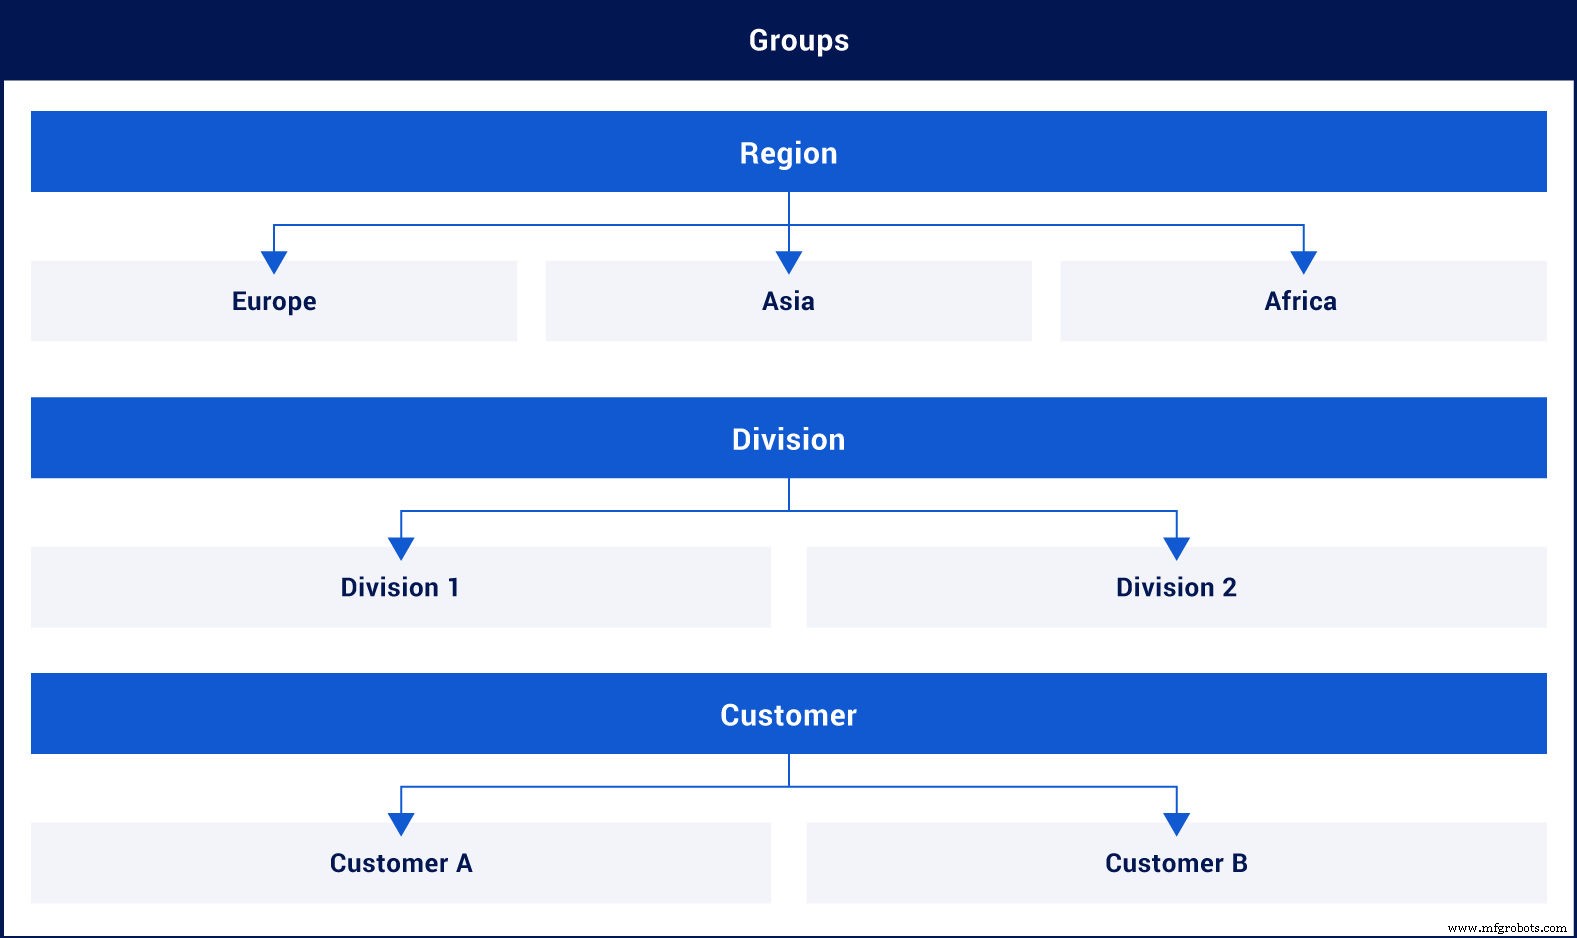
핵심 질문: 귀사 조직은 어떤 구조인가? 장치가 전 세계적으로 어떻게 분포되어 있는지, 내부 및 외부 이해관계자가 누구인지 매핑하세요. 관리자 패널에서 그룹 유형과 그룹을 생성하여 명확한 개요를 유지하세요.
일반적인 그룹 계층 구조 예시:
- 고객 – 고객 A, 고객 B
- 지역 – 유럽, 아시아
- 사업부 – 베네룩스, 글로벌
- 기계 유형 – 검사, 포장, 계량
- 프로젝트 – 프로젝트 A, 프로젝트 B
- 서비스 파트너 – 파트너 A, 파트너 B
그룹이 정의되면 Fleet Manager를 통해 각 장치를 적절한 그룹에 할당하세요. 장치는 해당 그룹에 접근 권한이 있는 사용자에게만 보입니다.
2단계: 접근 카테고리 구성
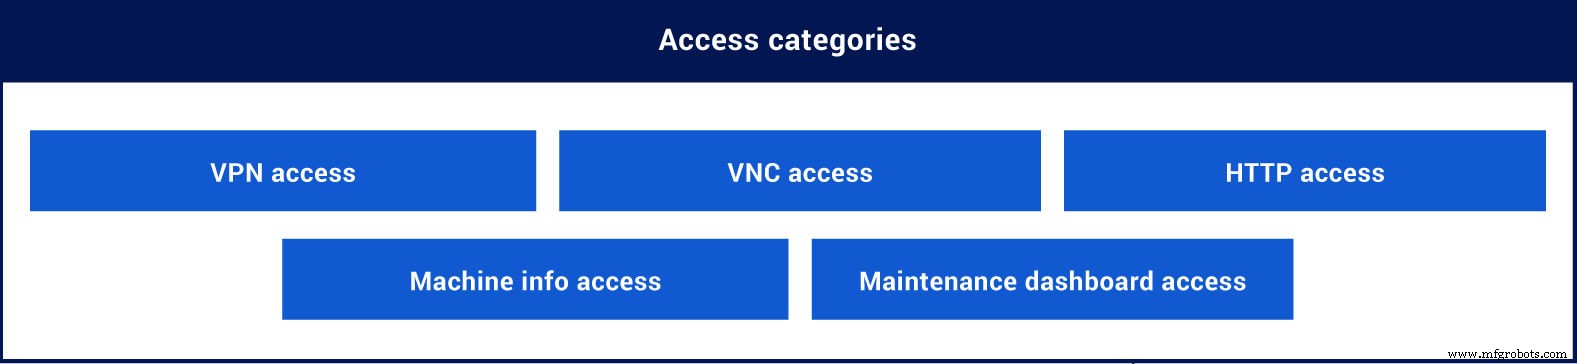
자문: 각 그룹의 사용자가 장치와 하드웨어에서 어떤 작업을 수행할 수 있는가? VPN, VNC, HTTP 또는 기타 접근이 필요한 페이지와 서비스를 결정하세요.
일반적인 접근 카테고리 구조:
- 접근 수준 기준 – 접근 없음, 조회 접근, 운영자 접근, 서비스 접근, 관리 접근
- 기능 접근 기준 – VPN, HTTP, VNC, 모니터링 대시보드, 서비스 페이지
관리자 섹션의 '역할'에서 각 접근 카테고리를 생성하세요. 그런 다음 Fleet Manager에서 페이지와 서비스를 이 카테고리에 할당하세요.
카테고리 할당 예시:
- VPN 서비스에 'VPN' 또는 '서비스 접근' 카테고리 추가
- VNC 서비스에 'VNC' 또는 '운영자 접근' 추가
- '문제해결' 페이지를 '서비스 페이지' 또는 '서비스 접근' 카테고리에 할당
- '기계 개요' 페이지를 '조회 접근' 카테고리에 연결
3단계: 역할 정의
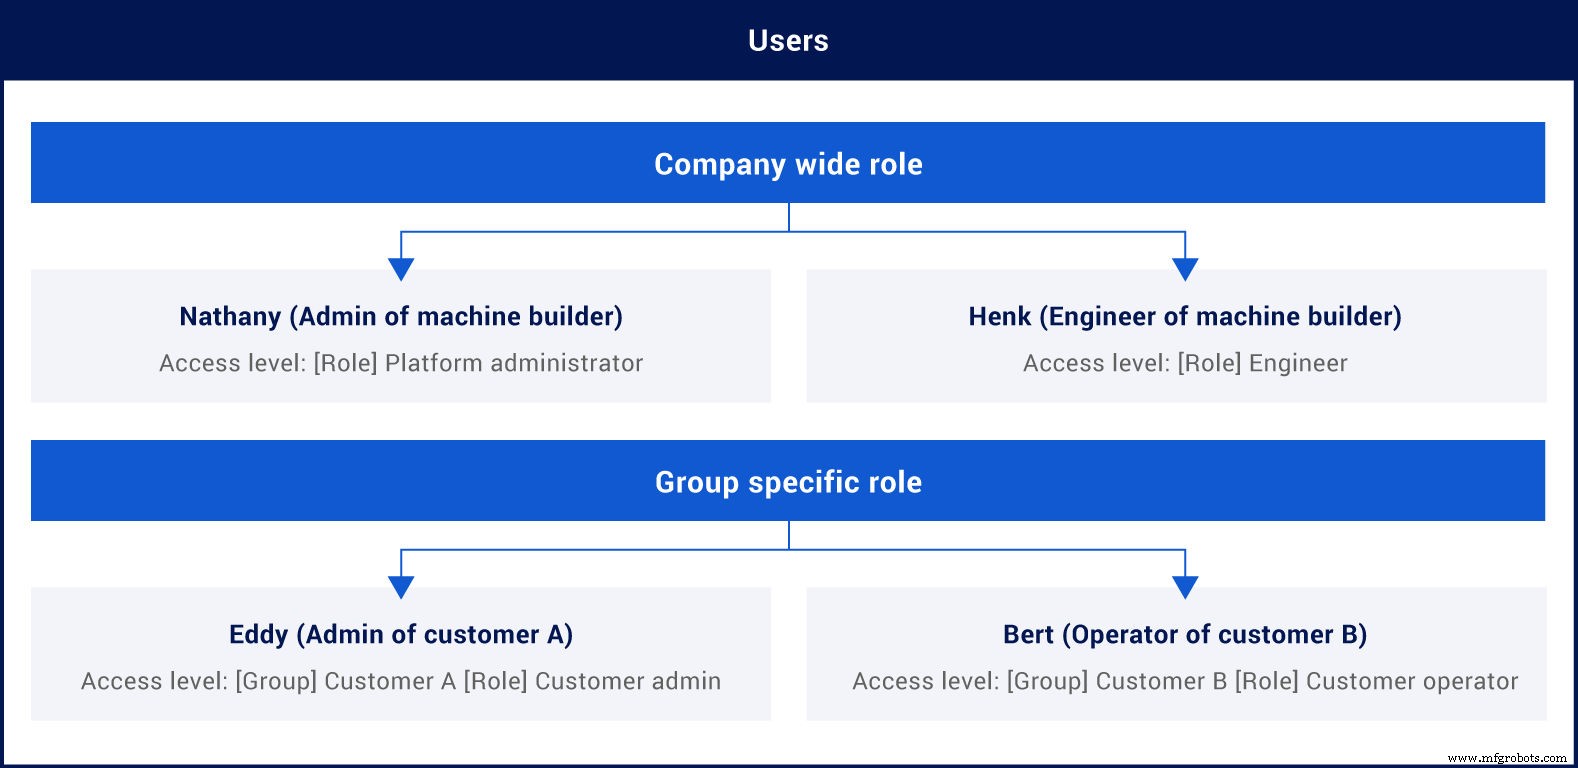
고려: 플랫폼에서 사용자가 가져야 할 책임은 무엇인가? 회사 전체 역할과 그룹별 역할을 구분하세요. 회사 전체 역할은 IXON Cloud 계전체에 적용되며, 그룹별 역할은 장치 하위 집합을 대상으로 합니다.
각 역할의 일상 활동을 생각하세요. 예를 들어 고객 관리자는 자신의 그룹 내 사용자와 장치만 관리할 수 있습니다.
관리자 섹션에서 역할을 생성하고 접근 권한(사용 가능한 접근 카테고리 포함)을 할당하세요. 일반적인 역할 예시:
- 서비스 엔지니어
- 소프트웨어 엔지니어
- 고객 관리자
- 고객 운영자
- 1차 지원
- 파트너 (조회 전용)
4단계: 사용자 추가
마지막 단계는 사용자를 초대하고 권한을 구성하는 것입니다. 역할, 그룹, 접근 카테고리가 이미 준비되어 있다면 Portal 앱을 통해 사용자를 특정 그룹과 역할에 할당할 수 있습니다.
사용자 할당 예시:
- 사용자 A: 회사 전체 역할로 서비스 엔지니어
- 사용자 B: 그룹 고객 A에 대한 고객 관리자 역할
- 사용자 C: 지역 A, 지역 B 그룹에 대한 1차 지원 역할
- 사용자 D: 그룹 파트너 A에 대한 파트너 역할
활용 사례 예시
아래는 일반적인 조직 모델을 기반으로 IXON Cloud 사용자 관리 시스템을 구조화하는 방법을 보여주는 세 가지 예시 시나리오입니다.
- 활용 사례 1: 설치를 고객에게 직접 판매하는 제조업체
- 활용 사례 2: 파트너 채널을 통해 판매하고 지원을 제공하는 제조업체
- 활용 사례 3: 여러 사업부와 지역 서비스 팀을 보유한 글로벌 제조업체
[[모든 활용 사례 PDF 다운로드]]
활용 사례 1: 고객 직접 설치
이 모델에서 제조업체의 엔지니어가 고객을 직접 지원합니다. 모든 엔지니어는 완전한 장치 구성 권한을 가지며 VPN과 VNC로 문제 해결이 가능합니다. 각 고객은 자사 운영자를 관리하며, 운영자는 자신의 기계 VNC만 접근 가능합니다.
활용 사례 2: 파트너 채널 설치
제조업체는 파트너를 통해 판매하며 엔지니어가 여전히 지원합니다. 엔지니어는 장치 구성, 모든 장치에 VPN/HTTP/VNC 접근, 유지보수 대시보드 조회가 가능합니다. 파트너는 자체 장치와 고객을 관리하며, 운영자는 자사 기계의 VNC에 접근합니다.
활용 사례 3: 지역 서비스 팀을 둔 글로벌 제조업체
제조업체는 지역과 사업부로 나뉘며 지역 서비스 팀과 협업합니다. 각 사업부의 서비스 관리자가 자사 사용자와 장치를 소유하고 지원 엔지니어에 할당합니다. 엔지니어는 할당된 장치를 VPN으로 문제 해결하고 기계 대시보드를 조회합니다. 고객은 아직 플랫폼 접근 권한이 없습니다.
시작하기
위의 인사이트를 활용해 귀사 IXON Cloud 계정을 구조화하세요. 시작할 준비가 되셨나요?
IXON Cloud 계정 생성



