미구성 IoT 기기: 스마트홈 위협하는 숨은 위험
연결 가전 확산으로 일상 객체 '스마트' 기기화. 연결성 편의 제공하지만 펜테스트파트너스(Pen Test Partners) 파트너 켄 먼로(Ken Munro)에 따르면 상당한 보안 공백도 도입.
다수 소비자 IoT 제품 구매 후 기본 상태 방치, 사실상 개방된 비암호화 와이파이 액세스포인트 취급. 이 관행이 공격자 특수 지식 없이 악용 가능한 취약 진입점 생성.
업계 권고에도 미구성 기기 구체적 리스크 제조사 가이드와 규제 프레임워크 양쪽서 미해결, 소비자 IoT 보안 실천 강령 포함.
공격 벡터
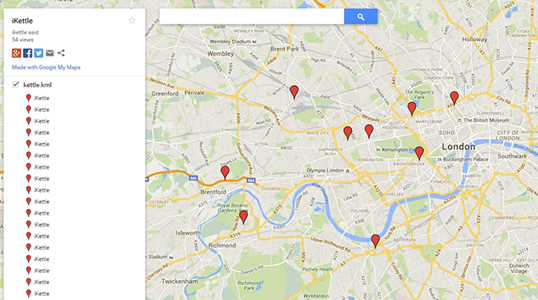
미구성 기기 식별 단순. 공격자가 와이글넷(wigle.net) 같은 지오로케이션 서비스로 SSID 위치 확인. 일반적인 예:
- 주전자 – SSID:
iketttle
- 핫텁 – SSID:
BWGSPa
- 구글 크롬캐스트 – SSID:
Chromecast
- LG 에어컨 – SSID:
LGE_AC
- 에코워터 스마트 연수기 – SSID:
H2O-6c
SSID 알면 공격자 해당 앱 다운로드해 액세스포인트 연결, 제어권 획득.
블루투스 지원 기기 더 큰 위험. 다수 인증 메커니즘 부재로 인근 기기 자유 페어링 가능. 이 맹목적 수용이 공격자 홈·기업 네트워크 백도어 제공.
기업 환경서 관찰된 시나리오: AV 엔지니어 설치 미구성 스크린캐스터가 유선·무선 기업 네트워크 연결해 보안 통제 우회.
미구성 기기 창고서 출하 대기 중 구펌웨어 상태로 도착. 네트워크 연결되면 악성 펌웨어 배포 표적 돼 도청·기타 악성 활동 가능.
장수명 기기—스마트 전구, 온도조절기 등—특히 문제: 사용자 업데이트 빈번히 소홀, 장기간 노출.
해결책
설계 변경으로 리스크 완화. 무선·블루투스 페어링 개시 위해 눌러야 하는 물리 버튼 단순 추가로 사용자 각 연결 의식적 승인 강제, 우발적 노출 대폭 감소.
또 다른 비용효율적 접근: 모든 IoT 기기 라디오 모듈 기본 비활성화 출하. 사용자 보안 책임 관리 준비될 때만 연결성 활성화.
궁극적으로 기술 소유권 제조사 아닌 소비자 몫. 사용자 기기 오프라인 유지 선택권 부여로 스마트홈이 로컬 와이파이 공격 표면 되는 것 방지.
작성자: 켄 먼로, 파트너, 펜테스트파트너스.



