임베디드 리눅스 제품이 실험실을 떠나 현장에 배치되면 업데이트 수신 방식을 결정하는 것이 중요한 설계 결정이 됩니다.
완벽한 애플리케이션이 변화에 면역인 것처럼 보일 수 있지만, 현실은 소프트웨어가 필연적으로 버그를 쌓으며, 네트워크나 인터넷에 연결된 기기의 경우 보안 패치는 종종 불가피합니다. 이론적으로 완벽한 펌웨어라도 서드파티 라이브러리 취약점을 수용해야 합니다.
OpenSSL 암호 라이브러리에 영향을 준 하트블리드 취약점(CVE-2014-0160)을 고려해 보세요. 이 결함은 전체 웹사이트의 약 3분의 2에 영향을 주었으며, 오늘날까지 수많은 임베디드 리눅스 기기가 패치되지 않은 OpenSSL 빌드로 출하되어 익스플로잇에 노출되어 있습니다.
블록 기반 vs 파일 기반 업데이트
리눅스 업데이트 메커니즘은 크게 블록 기반과 파일 기반으로 분류됩니다. 블록 업데이트는 전체 파티션이나 블록 디바이스를 한 번의 원자적 연산으로 덮어쓰는 반면, 파일 업데이트는 데스크톱/서버 배포판의 'apt-get upgrade'처럼 개별 파일이나 패키지를 교체합니다.
임베디드 리눅스에서는 블록 기반 업그레이드가 선호됩니다. 전체 파일시스템이 일반적으로 단일 빌드 파이프라인에서 생성되고 제품의 저장 공간이 고정되어 있기 때문입니다. 전체 파티션을 한 단계로 업데이트하면 롤백도 단순해집니다: 이전 이미지 사본을 새 이미지 검증까지 유지하면 됩니다.
실패한 업데이트 후 복구 보장
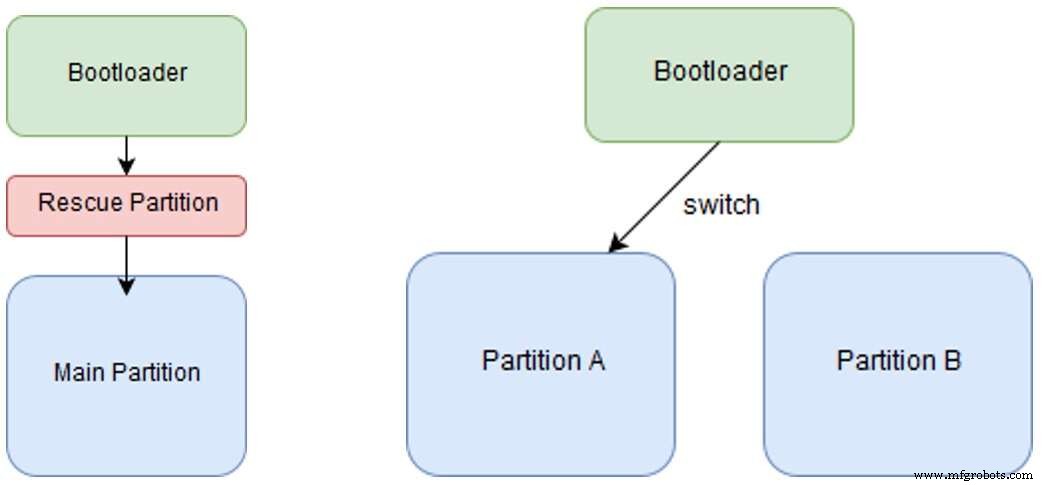
어떤 기기도 전원 손실이나 쓰기 실패가 업데이트 중 발생해 사용 불능 상태에 빠지면 안 됩니다. 일반적인 완화책은 기본 이미지 부팅 실패 시 인계할 보조 파티션을 유지하는 것입니다.
그림 1. 실패 시 복구 – 폴백 옵션 (출처: ByteSnap)
두 가지 공통 패턴:
레스큐 파티션 전략 – 부트로더가 작은 레스큐 이미지를 시작해 업데이트 완료 후 메인 펌웨어 실행. 메인 파티션이 저장 공간 대부분 차지 가능하지만 두 번 재부팅 필요(레스큐 진입 후 메인 진입).
듀얼 루트fs 전략 – 두 개의 전체 루트 파일시스템을 나란히 유지. 부트로더가 부팅 시 전환. 업데이트 적용 시 비활성 이미지 덮어쓰기, 한 번 재부팅만 필요. 이미지당 가용 공간은 절반이지만 더 빠른 복구와 제로 다운타임 제공.
저장 공간이 넉넉하면 단순성과 성능으로 듀얼 루트fs 방식이 보통 권장. 메인 이미지가 크고 중복 루트fs용 여유 공간이 제한적일 때 레스큐 방식 유용.
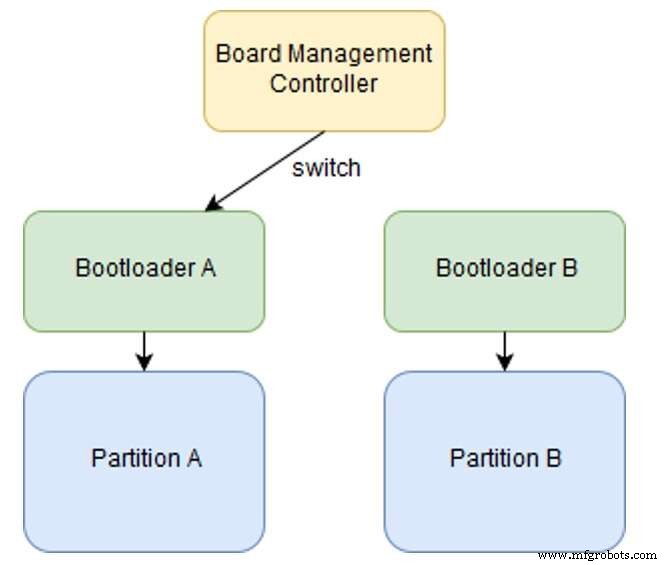
부트로더 자체는 이 설정에서 일반적으로 불변. 부트로더 업데이트하려면 추가 부트로더 파티션과 스위치 조율 가능한 BMC(Board-Management Controller) 필요 – 하드웨어 복잡도와 비용 증가.
그림 2. 실패 시 복구 – 보드 관리 컨트롤러 (출처: ByteSnap)
BMC가 추가 하드웨어와 펌웨어를 요구하므로 대부분의 설계자는 부트로더를 최대한 작고 신뢰성 높게 만들어 OTA 업데이트가 필요 없도록 합니다.
U-Boot 환경 변수 활용
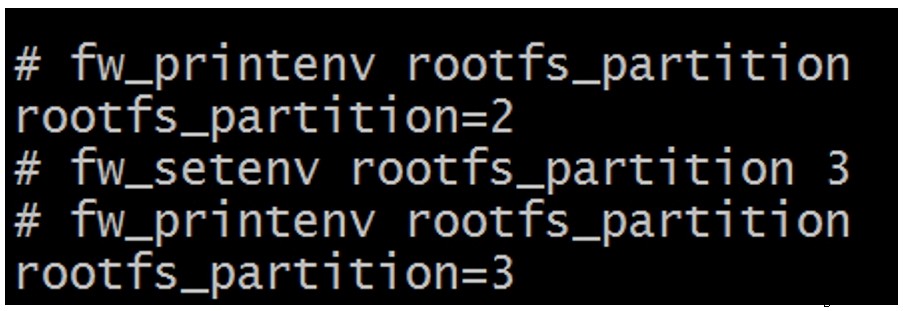
U-Boot는 리눅스에서 쿼리 가능하고 부팅 중 조작 가능한 비휘발성 환경을 저장합니다. 이 변수들은 활성 파티션 인코딩, 부팅 성공 추적, 폴백 로직 조율에 이상적입니다.
일반적 패턴:
새 이미지로 전환 전 플래그 설정.
성공적 부팅마다 '부팅 횟수' 변수 증가.
성공적 부팅 임계치 도달 후 플래그 리셋.
이 상태를 U-Boot에 저장하면 부트로더가 새 이미지가 설정 가능한 횟수만큼 부팅 실패 시 자동으로 이전 이미지로 롤백할 수 있습니다.