임베디드 기기가 곳곳에 스며들면서, 인터넷 연결 제품마다 새로운 프라이버시 우려가 생겨납니다. 다행히 기성 실리콘과 소프트웨어 서비스의 포트폴리오가 증가하며 설계자가 침입과 무단 데이터 노출에 대비한 내성을 구축할 수 있게 되었습니다. 첫걸음은 완화해야 할 정확한 위협을 특정하는 것입니다.
프라이버시와 보안의 구분
실무에서 프라이버시는 권한 있는 소유자 외 어떤 당사자도 특정 정보에 접근 못 하게 하는 것을 의미. 프라이버시는 보안의 부분집합이지만 별개 개념. 보안은 데이터 악의적 수정이나 파괴도 방지. 시스템은 프라이버시 없이도 보안일 수 있지만, 프라이버시 있는 시스템은 반드시 보안이어야 합니다.
규제 프레임워크와 PII 범위
전 세계 규제 프레임워크 - GDPR, CCPA, 다수 국가 법률 - 가 개인식별정보(PII) 보호 의무화. 전형적 PII: 이름, 주소, 계좌번호, 위치, 건강 데이터, 이미지, 활동. 하지만 모든 민감 데이터가 명백한 PII는 아님. 예: 온도조절기의 설정 온도만으로는 무해하나, 기기 위치와 결합하면 개인식별 가능. 특정 가정의 온도조절기가 55°F(약 13°C)라면 거주자 부재 신호, 절도 표적 가능.
데이터 보호의 다층적 접근 필요
임베디드 제품은 정지 데이터(메모리, 플래시)와 전송 데이터(버스, 네트워크, PCB 트레이스 등) 모두 방대하게 저장·전송. 보호엔 보통 암호화 필요, 이는 암호화 키 보호로 직결. 펌웨어와 OS도 변조 방지 위해 강화 필요, 그렇지 않으면 해킹된 마이크로컨트롤러가 의도적으로 민감 정보 유출 가능.
다양한 공격 벡터
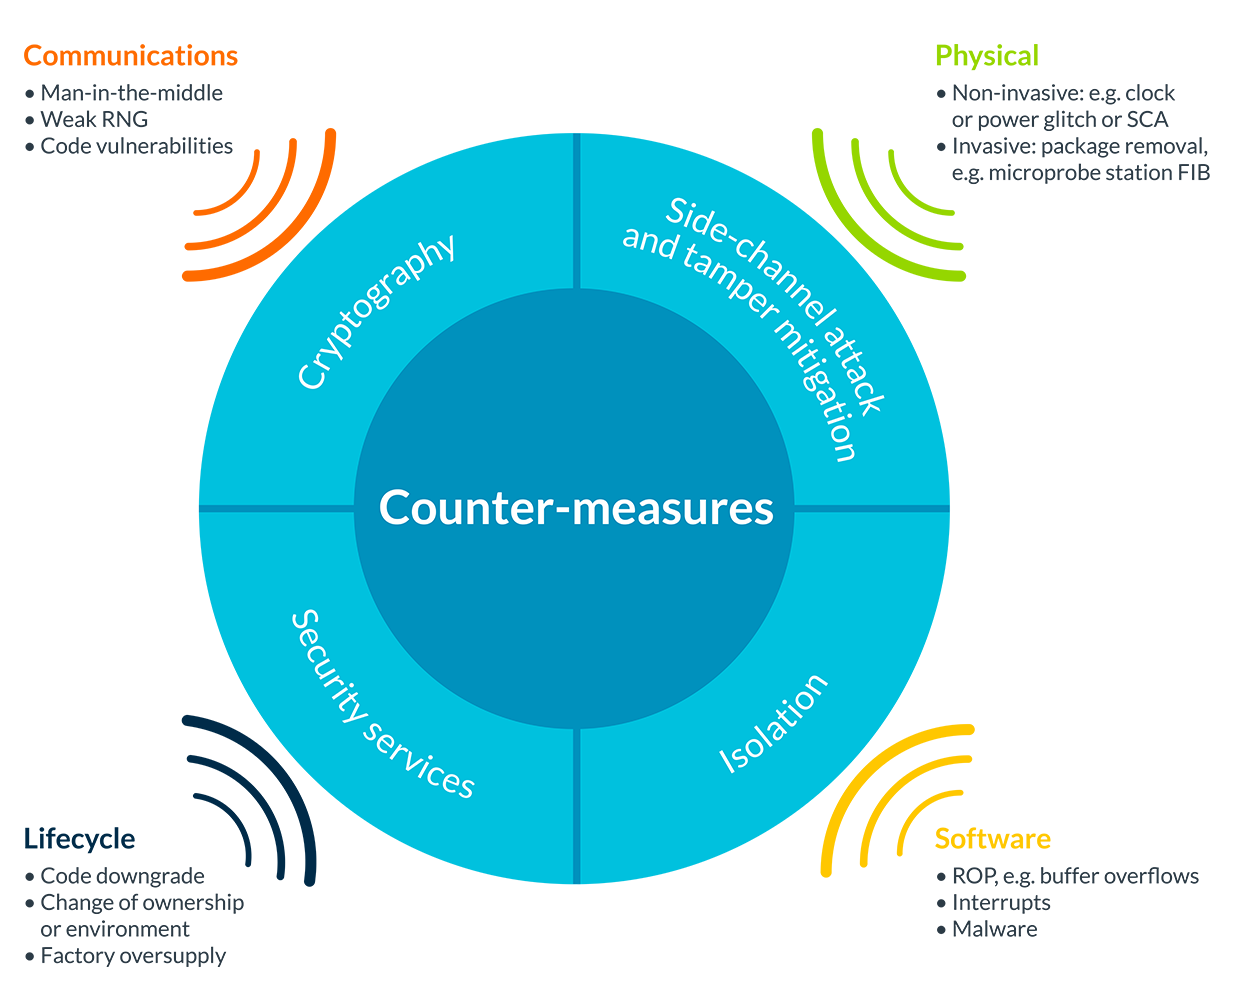
원격 공격자: 네트워크 트래픽 도청, 중간자(MITM) 가로채기, OTA 업데이트 통한 악성 코드 주입
물리적/근접 공격자: 신호 라인 탐침, 전력 소비나 전자파 방사 모니터링으로 키 복구, 저장 매체 교체, 보호 포장 제거 후 다이 레벨 검사
그림 1: 데이터 보안을 위협하는 다양한 공격 형태, 각기 다른 대응책 필요 (이미지 출처: ARM)
제조·폐기 단계도 위험
제조 단계에서 공격자가 암호화 키 복제나 기기 전체 복제 가능, 복제품이 네트워크에 탐지 없이 침투. 수명 종료 시 폐기 하드웨어 회수·탐침으로 저장된 비밀 정보 탈취 가능.
단일 방어책은 없음: 위협 모델링이 출발점
어떤 단일 방어책도 모든 위협 커버 못 함, 모든 보호책 배포는 비용 과다. 공격 가능성과 영향은 애플리케이션별로 달라, 설계자는 자사 맥락에서 최대 위험 감소 주는 조치 우선순위화해야. 출발점은 상세 설계 전 철저한 위협 모델 구축.
효과적 위협 모델링 3단계
자산 식별: 프라이버시 관점에서 기기에 상주하거나 통과할 모든 PII, 암호화 키, 펌웨어, 식별 코드, 메시지 메타데이터, 관련 리소스 포함.
위협 평가: 잠재적 공격 벡터 열거, 확률 추정, 성공 시 영향 평가. 제조·배포·폐기 등 전체 기기 수명주기 고려해 모든 관련 위험 포착.
대응책 결정: 각 위협에 적절한 완화책 매칭, 구현 비용, 성능 오버헤드, BOM 영향 평가.
위협 모델 기반 맞춤형 보호 구현
잘 정의된 위협 모델로 설계자는 하드웨어·소프트웨어 기능 - 시큐어 부팅, 변조 방지 패키징, 사이드채널 대응책, 견고한 키 관리 - 을 맞춤 적용해 프라이버시 효과적 보호 가능. 반도체 생태계는 이제 대부분의 일반 공격 벡터 대응하는 풍부한 실리콘 블록, 보안 모듈, 소프트웨어 라이브러리 제공, 벤더 지원으로 적합 솔루션 선택·통합 지원.
자산 체계적 식별, 위협 평가, 표적 대응책 적용으로 개발자는 규제 의무와 사용자 프라이버시·보안 기대를 모두 충족하는 임베디드 시스템 구축 가능.