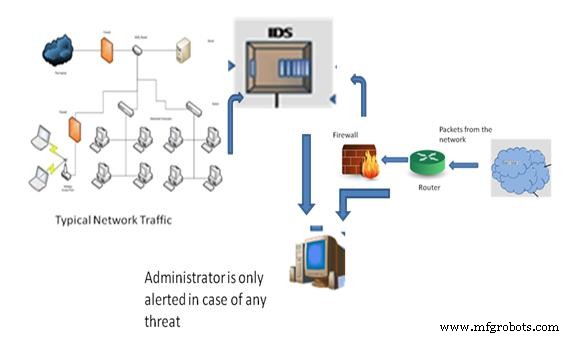
"제2차 세계대전 전엔 삶이 단순했다. 그 후 우리는 시스템을 갖게 되었다." — 그레이스 호퍼 제독. 컴퓨터 네트워크의 급속한 확장으로 데이터 공유가 필수적이 되었지만, 동시에 중요한 자산이 진화하는 사이버 위협에 노출되었습니다. 방화벽은 트래픽을 필터링하는 1차 방어선이지만, 공격이 진행 중일 때 관리자에게 알리지 못합니다. 그곳에서 침입 탐지 시스템(IDS)이 나섭니다.
IDS는 IT 환경을 위한 도난 경보기처럼 작동합니다. 활동을 모니터링하고 악의적 시도를 식별하며 관리자에게 실시간으로 알림을 보내 피해 발생 전 신속한 대응을 가능하게 합니다.
방화벽 vs IDS 이해하기
방화벽(소프트웨어 또는 하드웨어)은 게이트키퍼 역할을 하며 알려진 유해 패킷을 차단합니다. 패킷의 일부만 검사하거나 전체 페이로드를 검사할 수 있지만, 침입이 성공했을 때 알릴 수는 없습니다. IDS는 지속적 모니터링과 상황 인식을 제공하여 방화벽을 보완합니다.
침입 탐지 시스템 분류
IDS는 보호하는 시스템과 탐지 방법론에 따라 분류됩니다.
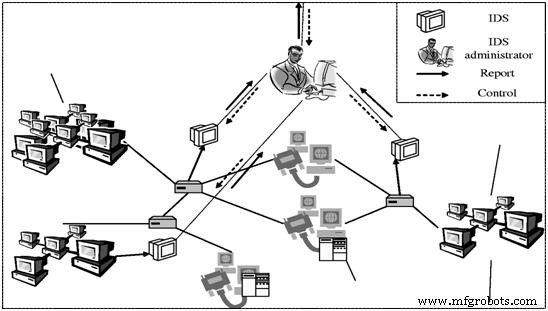
네트워크 IDS (NIDS): 네트워크 경계나 네트워크-서버 사이에 배치되어 서브넷 간 트래픽을 스캔하고 알려진 공격 시그니처 데이터베이스와 비교합니다. 장점은 각 호스트에 소프트웨어 설치 없이 광범위한 커버리지 제공.
네트워크 침입 탐지 시스템
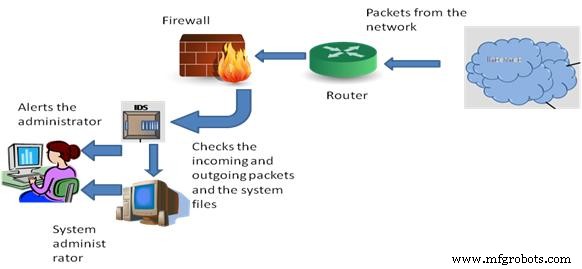
호스트 IDS (HIDS): 개별 머신에 설치되어 인바운드/아웃바운드 패킷을 검사하고 시스템 파일의 무단 변경을 감사합니다. 추가 하드웨어 없이 단일 호스트에 대한 깊은 가시성 제공.
호스트 침입 탐지 시스템
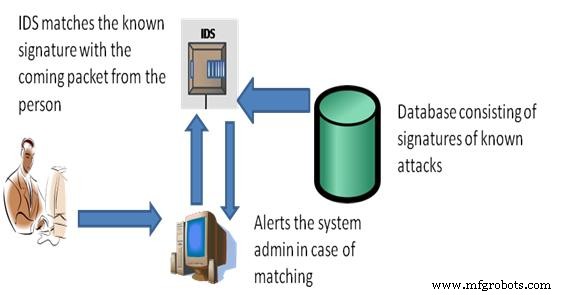
시그니처 기반 IDS: 알려진 공격 시그니처 데이터베이스에 의존. 패킷이 시그니처와 일치하면 알림 트리거. 알려진 위협에 대해 높은 정확도 제공.
시그니처 기반 침입 탐지 시스템
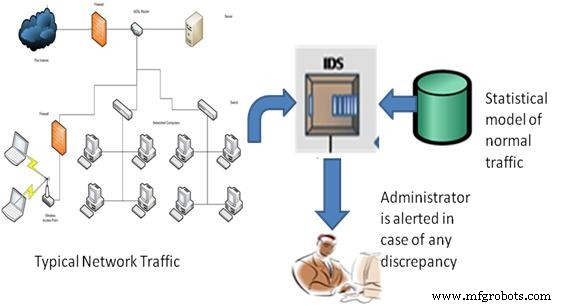
이상 징후 기반 IDS: 정상 네트워크 행동(대역폭, 프로토콜, 포트, 장치)의 통계적 모델을 구축하고 편차를 플래그합니다. 제로데이 또는 새로운 공격 탐지에 탁월.
이상 징후 기반 침입 탐지 시스템
수동 IDS: 악의적 활동을 감지하고 알림 발행; 관리자가 시정 조치 결정.
수동 침입 탐지 시스템
반응형 IDS (침입 방지 시스템): 탐지 외에 의심스러운 연결을 적극적으로 차단하거나 재설정하여 실시간 방어 제공.
강력한 IDS의 핵심 기능
사용자 및 시스템 활동 지속적 모니터링.
파일 무결성 및 구성 감사.
알려진 공격 시그니처 대비 패턴 분석.
잘못된 구성 및 보안 격차 탐지.
실시간 알림 및 상세 로깅.
고려할 만한 무료 IDS 도구
Snort
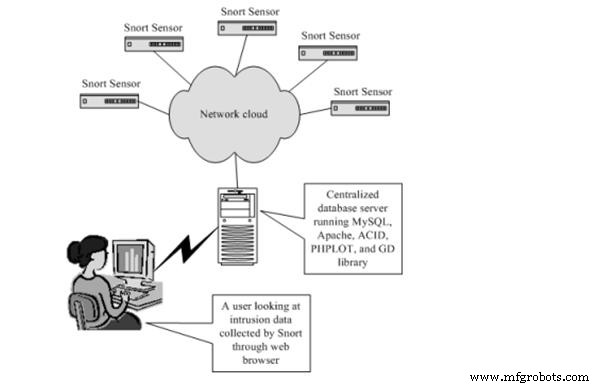
Snort는 기업과 보안 전문가가 널리 채택한 업계 표준 오픈소스 IDS입니다. 실시간 패킷 캡처, 프로토콜 디코딩, 규칙 기반 탐지, 알림을 수행합니다. Snort 프로젝트에 따르면 일반 하드웨어에서 최대 1Gbps 처리 가능.
Snort 침입 탐지 시스템
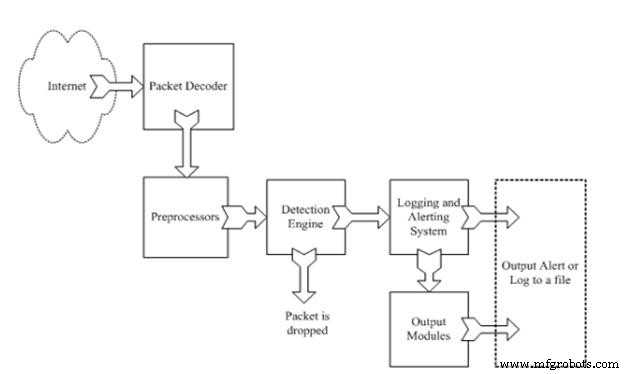
Snort 아키텍처
Snort IDS 구성 요소
패킷 디코더: 네트워크 인터페이스에서 패킷을 추출하고 분석 준비.
전처리기: 데이터 정규화, 단편 패킷 재조립, TCP 스트림 디코딩.
탐지 엔진: 사용자 정의 규칙을 각 패킷에 적용; 일치 패킷은 알림 또는 액션 트리거.
로깅 및 알림: 상세 이벤트 로그 캡처, 이메일, 시스로그, 서드파티 통합으로 관리자 알림.
출력 모듈: SIEM이나 대시보드로 알림 내보내기 위한 커스터마이즈 가능한 인터페이스.
IDS 배포 이유
네트워크 및 호스트 활동에 대한 지속적 가시성.
조직의 특정 위협 환경에 맞춤 설정 가능.
내부 및 외부 공격으로부터 피해 예방 또는 완화.
사용자 친화적 대시보드로 사고 대응 간소화.
무단 파일 변경 및 정책 위반 신속 탐지.
IDS가 항상 공격 출처를 정확히 짚어내지는 못하지만, 실시간 알림으로 더 빠른 격리와 복구를 가능하게 합니다. 더 깊은 통찰이나 구현 가이드가 필요하면 아래 댓글에 질문을 남겨주세요.