신종 랜섬웨어, 산업제어시스템 치명적 취약성 노출
조지아 공과대학(애틀랜타) 연구팀이 최근 테스트에서 시뮬레이션된 정수장을 장악할 수 있는 새로운 유형의 랜섬웨어를 개발했습니다.
접근 권한 획득 후 연구자들은 프로그래머블 로직 컨트롤러(PLC)에 명령해 밸브를 닫고, 물에 첨가되는 염소 양을 늘리고, 허위 수치를 표시할 수 있었습니다. 이 시뮬레이션 공격은 제조 공장, 상하수도 처리 시설, 에스컬레이터·엘리베이터·HVAC 시스템을 제어하는 빌딩 관리 시스템 등 산업 시설 운영에 사용되는 제어 시스템의 취약성을 부각하기 위해 설계되었습니다. 조지아 공대 팀에 따르면, 이는 실제 PLC를 랜섬웨어로 침해한 첫 시연으로 여겨집니다.
이 연구는 2월 13일 샌프란시스코에서 열린 RSA 컨퍼런스에서 발표되었습니다.
현재까지 산업제어시스템의 프로세스 제어 구성요소에 대한 실제 랜섬웨어 공격은 공개 보고되지 않았으나, 병원 환자 데이터와 기업 고객 데이터를 노린 공격은 심각한 문제가 되었습니다. 공격자는 이러한 시스템에 접근해 데이터를 암호화하고, 복호화 키 제공을 대가로 몸값을 요구합니다. 연구진에 따르면 2016년 1분기 랜섬웨어로 공격자들이 약 2억 달러를 벌어들인 것으로 추정되며, 머지않아 중요한 산업 시스템이 침해되어 인질로 잡힐 것으로 예상됩니다.
"랜섬웨어가 고객 데이터를 넘어 제어 시스템 자체를 침해하는 방향으로 한 단계 더 나아갈 것으로 예상합니다."라고 조지아 공대 전기컴퓨터공학과 박사과정 데이비드 포비는 말했습니다. "이로 인해 정수장, 제조 시설 등 중요 시스템이 인질로 잡힐 수 있습니다. 이러한 시스템의 PLC 침해는 공격자들에게 다음 논리적 단계입니다."
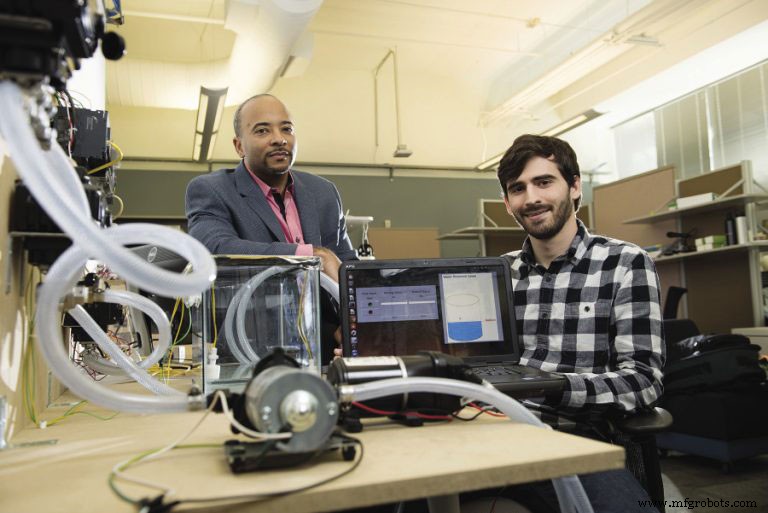
많은 산업제어시스템이 강력한 보안 프로토콜을 갖추지 못했다고 라힘 베야, 조지아 공대 전기컴퓨터공학과 모토로라 재단 석좌교수 겸 학과 부학장(포비의 지도교수)은 지적했습니다. 이는 아직 랜섬웨어 표적이 되지 않았고, 운영자들이 취약성을 잘 이해하지 못하기 때문일 것입니다.
연구에서 포비와 베야는 특수 검색 프로그램으로 인터넷에 직접 노출된 단일 유형 PLC 1,400개를 발견했습니다. 대부분은 일정 수준의 보호를 제공하는 비즈니스 시스템 뒤에 위치하지만, 일단 비즈니스 시스템이 침해되면 제어 시스템으로 피벗해 들어갈 수 있습니다.
"많은 제어 시스템은 네트워크 접근 권한이 있으면 제어 시스템 변경을 권한 있는 것으로 간주합니다."라고 포비는 말했습니다. "매우 약한 비밀번호 정책과 보안 정책으로 침입자가 펌프, 밸브 등 산업제어시스템 핵심 구성요소를 장악할 수 있습니다."
대부분 제어 시스템은 인터넷 연결을 위해 설계되지 않았고, 많은 사용자가 공용 네트워크에 있지 않아 공격에 취약하지 않다고 가정합니다. 또한 운영자가 모르는 연결(유지보수·문제해결·업데이트용 접근점)도 있을 수 있습니다.
"인터넷에 연결된 것이 무엇인지에 대한 일반적인 오해가 있습니다."라고 포비는 말했습니다. "운영자는 시스템이 에어갭(물리적 격리)되어 컨트롤러에 접근할 수 없다고 믿지만, 실제로는 어떤 방식으로든 연결되어 있는 경우가 많습니다."
연구를 위해 연구진은 산업 현장에서 흔히 쓰이는 여러 PLC를 확인하고, 세 가지 다른 장치를 구해 비밀번호 보호와 설정 변경 취약성 등 보안 설정을 테스트했습니다. 이 장치들을 펌프, 튜브, 탱크와 결합해 시뮬레이션 정수장을 만들었습니다. 물을 소독하는 염소 대신 아이오딘을 사용하고, 전분 첨가로 시뮬레이션 공격 시 아이오딘이 첨가되면 물이 밝은 파란색으로 변하게 했습니다.
"해커가 이 시스템 부분에 접근해 인질로 잡고, 운영자가 몸값을 지불하지 않으면 대량의 염소를 물에 버리겠다고 협박하는 상황을 시뮬레이션했습니다."라고 포비는 설명했습니다. "적정량의 염소는 물을 소독해 식수로 만들지만, 과다하면 물질을 안전하지 않게 만드는 나쁜 반응을 일으킵니다."
제어 시스템 취약성은 10년 이상 알려져 왔지만, 랜섬웨어 증가 전까지 공격자가 시스템 침해로 금전적 이득을 볼 수 없었습니다. 다른 랜섬웨어 표적이 어려워짐에 따라 베야는 공격자가 더 쉬운 표적인 산업제어시스템으로 향할 수 있다고 봅니다.
"국가 차원의 행위자들은 이미 이를 숙지하고 정치적 목적으로 사용할 공격을 보유했을 가능성이 높지만, 일반 공격자들은 이 시스템에 관심이 없었습니다."라고 그는 말했습니다. "우리가 이 시스템을 성공적으로 공격할 수 있다면, 악의를 가진 다른 이들도 할 수 있습니다. 이 문제에 주의를 환기시키고자 합니다."
비밀번호 보안 강화와 연결 제한 외에도, 베야는 이러한 장치 운영자가 침입 모니터링 시스템을 설치해 공격자가 프로세스 제어 네트워크에 침입했는지 알림받을 수 있어야 한다고 말했습니다. 베야와 포비는 시스템 보호 전략을 제어 시스템 운영자들에게 널리 제공하기 위해 회사를 설립했습니다.
듀폰, 초기 경력 연구자 지원금 수여
듀폰(미국 델라웨어 윌밍턴)이 2016년 듀폰 젊은 교수 8명을 선정했습니다. 유망한 연구 인재를 발굴해 향후 2년간 35만 달러 이상을 지원하며, 식량·에너지·보호 분야 글로벌 과제 해결을 위한 기초 과학 지식 발전을 돕습니다.
2016년 선정된 젊은 교수들은 식물생물학, 생명공학, 재료과학, 광전지, 화학공학 등 듀폰 관심 분야에서 유망한 연구를 수행 중입니다. 이는 농업·영양, 바이오 기반 산업, 첨단 소재 분야에서 과학 기반 혁신을 추구하는 듀폰 전략 우선순위와 높은 연관성이 있습니다.
"R&D가 그 어느 때보다 네트워크화되고 있습니다. 듀폰 젊은 교수 프로그램은 유망한 젊은 교수진을 지원함으로써 학술 연구와 산업 협력을 모두 강화하는 훌륭한 방식입니다."라고 더글라스 무지카 듀폰 수석부사장 겸 최고과학기술책임자가 말했습니다. "이 연구자들과의 교류는 첨단 연구를 수행하는 듀폰 과학자와 엔지니어의 창의성을 더욱 자극할 것입니다."
듀폰 과학혁신조직이 관리하는 이 프로그램은 유망한 젊은 비정년트랙 연구 교수진의 연구 경력 시작을 돕습니다. 또한 회사 내부와 연구 파트너에서 나오는 신흥 과학 발전을 통해 듀폰 비즈니스 지평을 넓히고 연장하려는 전략적 목표도 지원합니다. 이 프로그램은 1918년 피에르 S. 듀폰이 미국 42개 대학을 선정해 젊은 교수진 지원금을 제공하며 시작되었습니다. 1968년 이후 19개국 150개 기관 700명 이상 젊은 교수에게 5,000만 달러 이상 지원금을 제공했습니다.
2016년 듀폰 젊은 교수 클래스 멤버들은 전 세계 8개 유수 대학의 핵심 과학자들입니다. 수상자는 다음과 같습니다:
- 루퍼트 J. 바움가르트너, 시스템과학연구소, 혁신·지속가능성 연구, 오스트리아 그라츠 대학
- 셸리 클라리지, 화학과·생체의공학과, 퍼듀 대학
- 캔디스 허쉬, 식물농학·식물유전학과, 미네소타 대학
- 텅페이 루오, 항공우주·기계공학과, 노트르담 대학
- 피터 네메스, 화학과, 조지워싱턴 대학
- 파비앙 소랭, 재료연구소, 스위스 로잔 연방공과대학(EPFL)
- 아나 벨레즈, 곤충학과, 네브래스카-링컨 대학
- 지아 주, 공학·응용과학대학, 중국 난징 대학
테크프론트는 선임 편집자 패트릭 와우르지니아크가 편집했습니다.



