캡슐화는 Java 객체지향 설계의 핵심 기둥 중 하나입니다. 데이터(필드)와 그 데이터를 조작하는 연산(메서드)을 단일하고 독립적인 단위 — 클래스 — 로 묶습니다. 잘 정의된 인터페이스 뒤에 내부 상태를 숨김으로써 캡슐화는 객체를 의도치 않은 간섭으로부터 보호하고 코드를 더 유지보수하고 테스트하기 쉽게 만듭니다.
이 튜토리얼에서 배울 내용:
캡슐화의 정의와 중요성
실전 예제로 캡슐화 구현 방법
Java에서의 데이터 은닉
게터와 세터 메서드 (접근자와 변경자)
추상화 vs 캡슐화
Java 애플리케이션에서 캡슐화의 주요 장점
영상 접근 불가 시 여기를 클릭하세요
예제로 배우는 캡슐화
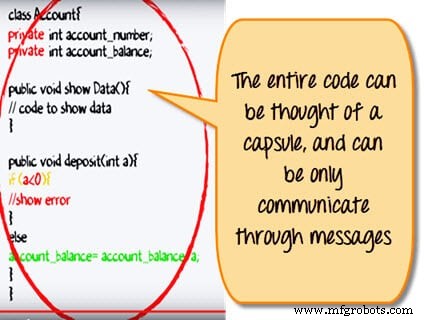
캡슐화를 설명하기 위해 입금과 잔액 표시 기능을 제공하는 간단한 은행 계좌 클래스를 고려해봅시다.
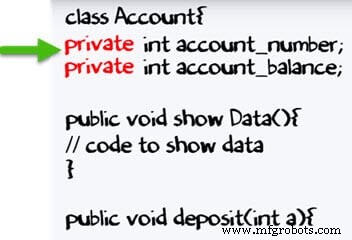
class Account {
    private int accountNumber;
    private int accountBalance;
    public void showData() {
        // 데이터 표시 코드
    }
    public void deposit(int amount) {
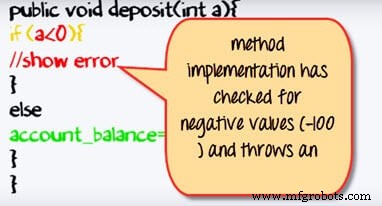
        if (amount < 0) {
            // 에러 표시
        } else {
            accountBalance = accountBalance + amount;
        }
    }
}
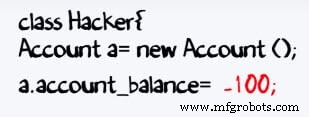
소스 코드에 접근한 악의적 행위자가 -100의 음수 입금을 시도한다고 가정합니다. 두 가지 일반적인 공격 벡터가 있습니다:
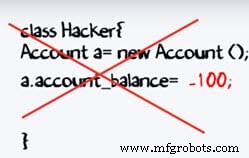
접근 1:accountBalance 필드 직접 수정. 필드가 private으로 선언되어 Account 클래스 외부에서 접근 불가하므로 이 공격 차단.
보시다시피 private 수정자가 캡슐화를 강제하고 내부 상태를 보호합니다.
따라서 해커는 잔액을 직접 조작할 수 없습니다.
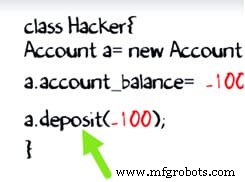
접근 2: 공개된 deposit 메서드로 음수 금액 추가 시도. 메서드에 0 미만 금액을 거부하는 검증 로직이 있어 이 시도도 차단.
따라서 캡슐화는 오직 합법적인 연산만 객체 상태를 수정할 수 있게 보장합니다.
클래스 전체가 밀봉된 캡슐처럼 동작합니다 — 데이터는 숨겨지고 상호작용은 잘 정의된 메시지를 통해서만 발생합니다. 이것이 캡슐화의 본질입니다.
Java에서의 데이터 은닉
데이터 은닉은 객체 필드에 대한 외부 클래스의 직접 접근을 제한하는 관행입니다. Java에서 private 키워드가 이 제한을 강제해 필드를 다른 모든 클래스에서 보이지 않게 만듭니다. 내부 표현을 불투명하게 유지함으로써 개발자가 의존 코드 깨뜨리지 않고 내부 구현을 수정할 수 있게 합니다.
상속이나 유틸리티 클래스를 위해 protected나 public 같은 덜 제한적인 접근 수준이 필요할 때도 있습니다. 하지만 캡슐화는 private 필드와 제어된 접근자 메서드 조합을 권장합니다.
Java 게터와 세터 메서드
게터(접근자)와 세터(변경자)는 private 필드 읽기와 업데이트를 위한 제어된 인터페이스를 제공합니다. 캡슐화를 유지하면서 검증, 로깅, 지연 초기화 등을 가능하게 합니다.
예제:
class Account {
    private int accountNumber;
    private int accountBalance;
    // 접근자
    public int getBalance() {
        return this.accountBalance;
    }
    // 변경자
    public void setNumber(int num) {
        this.accountNumber = num;
    }
}
여기서 getBalance()는 현재 잔액 반환, setNumber()는 새 계좌 번호 할당.
추상화 vs 캡슐화
관련 있지만 서로 다른 목적:
캡슐화: 클래스가 내부 상태를 숨기고 행동을 노출하는 "어떻게"에 초점.
추상화: 클래스가 무엇을 할 수 있는지, 사용자에게 필수 연산만 제시하는 "무엇"에 초점.
스마트폰을 예로 들면: 복잡한 회로는 터치 인터페이스 뒤에 캡슐화되고, 추상화는 다이얼링, 문자 같은 고수준 기능 제공.