관리형 vs 비관리형 스위치: 자동화가 신뢰성과 보안을 높이는 방법
오늘날 네트워크 스위치에 대한 가장 흔한 오해부터 짚어보겠습니다: 비관리형 장치가 산업 네트워크에 가장 저렴하고 단순한 솔루션이라는 생각.
초기 비용은 낮지만, 비관리형 스위치는 최신 산업 제어 시스템에 필요한 제어, 가시성, 보호 기능이 없습니다. 반면 관리형 스위치는 구성 유연성, 트래픽 우선순위, 보안 기능으로 생산 라인을 원활하고 안전하게 가동시킵니다.
팟캐스트 청취!
새 팟캐스트 시리즈 시스코 제조 리더(Cisco Manufacturing Leaders)의 일부
Apple Podcasts와 Spotify에서도 청취 가능(로그인 필요)
핵심은 네트워크 자동화가 민첩성에 관한 것이라는 점입니다.
자동화로 즉시 변경 적용 가능, 수동적 태도에서 능동적 태도로 전환. 시장 진입 가속, 고객 대응력 향상, 경쟁사보다 앞서나가는 비즈니스 유지.
네트워크 자동화 핵심 3가지 사실
- 관리형 스위치는 5가지 핵심 역량에 필수.
- 자동화는 진화하는 사이버 위협으로부터 네트워크 보호.
- 신속한 변화가 고객 만족도 높이고 새 시장 개척.
사실 #1: 관리형 스위치는 필수
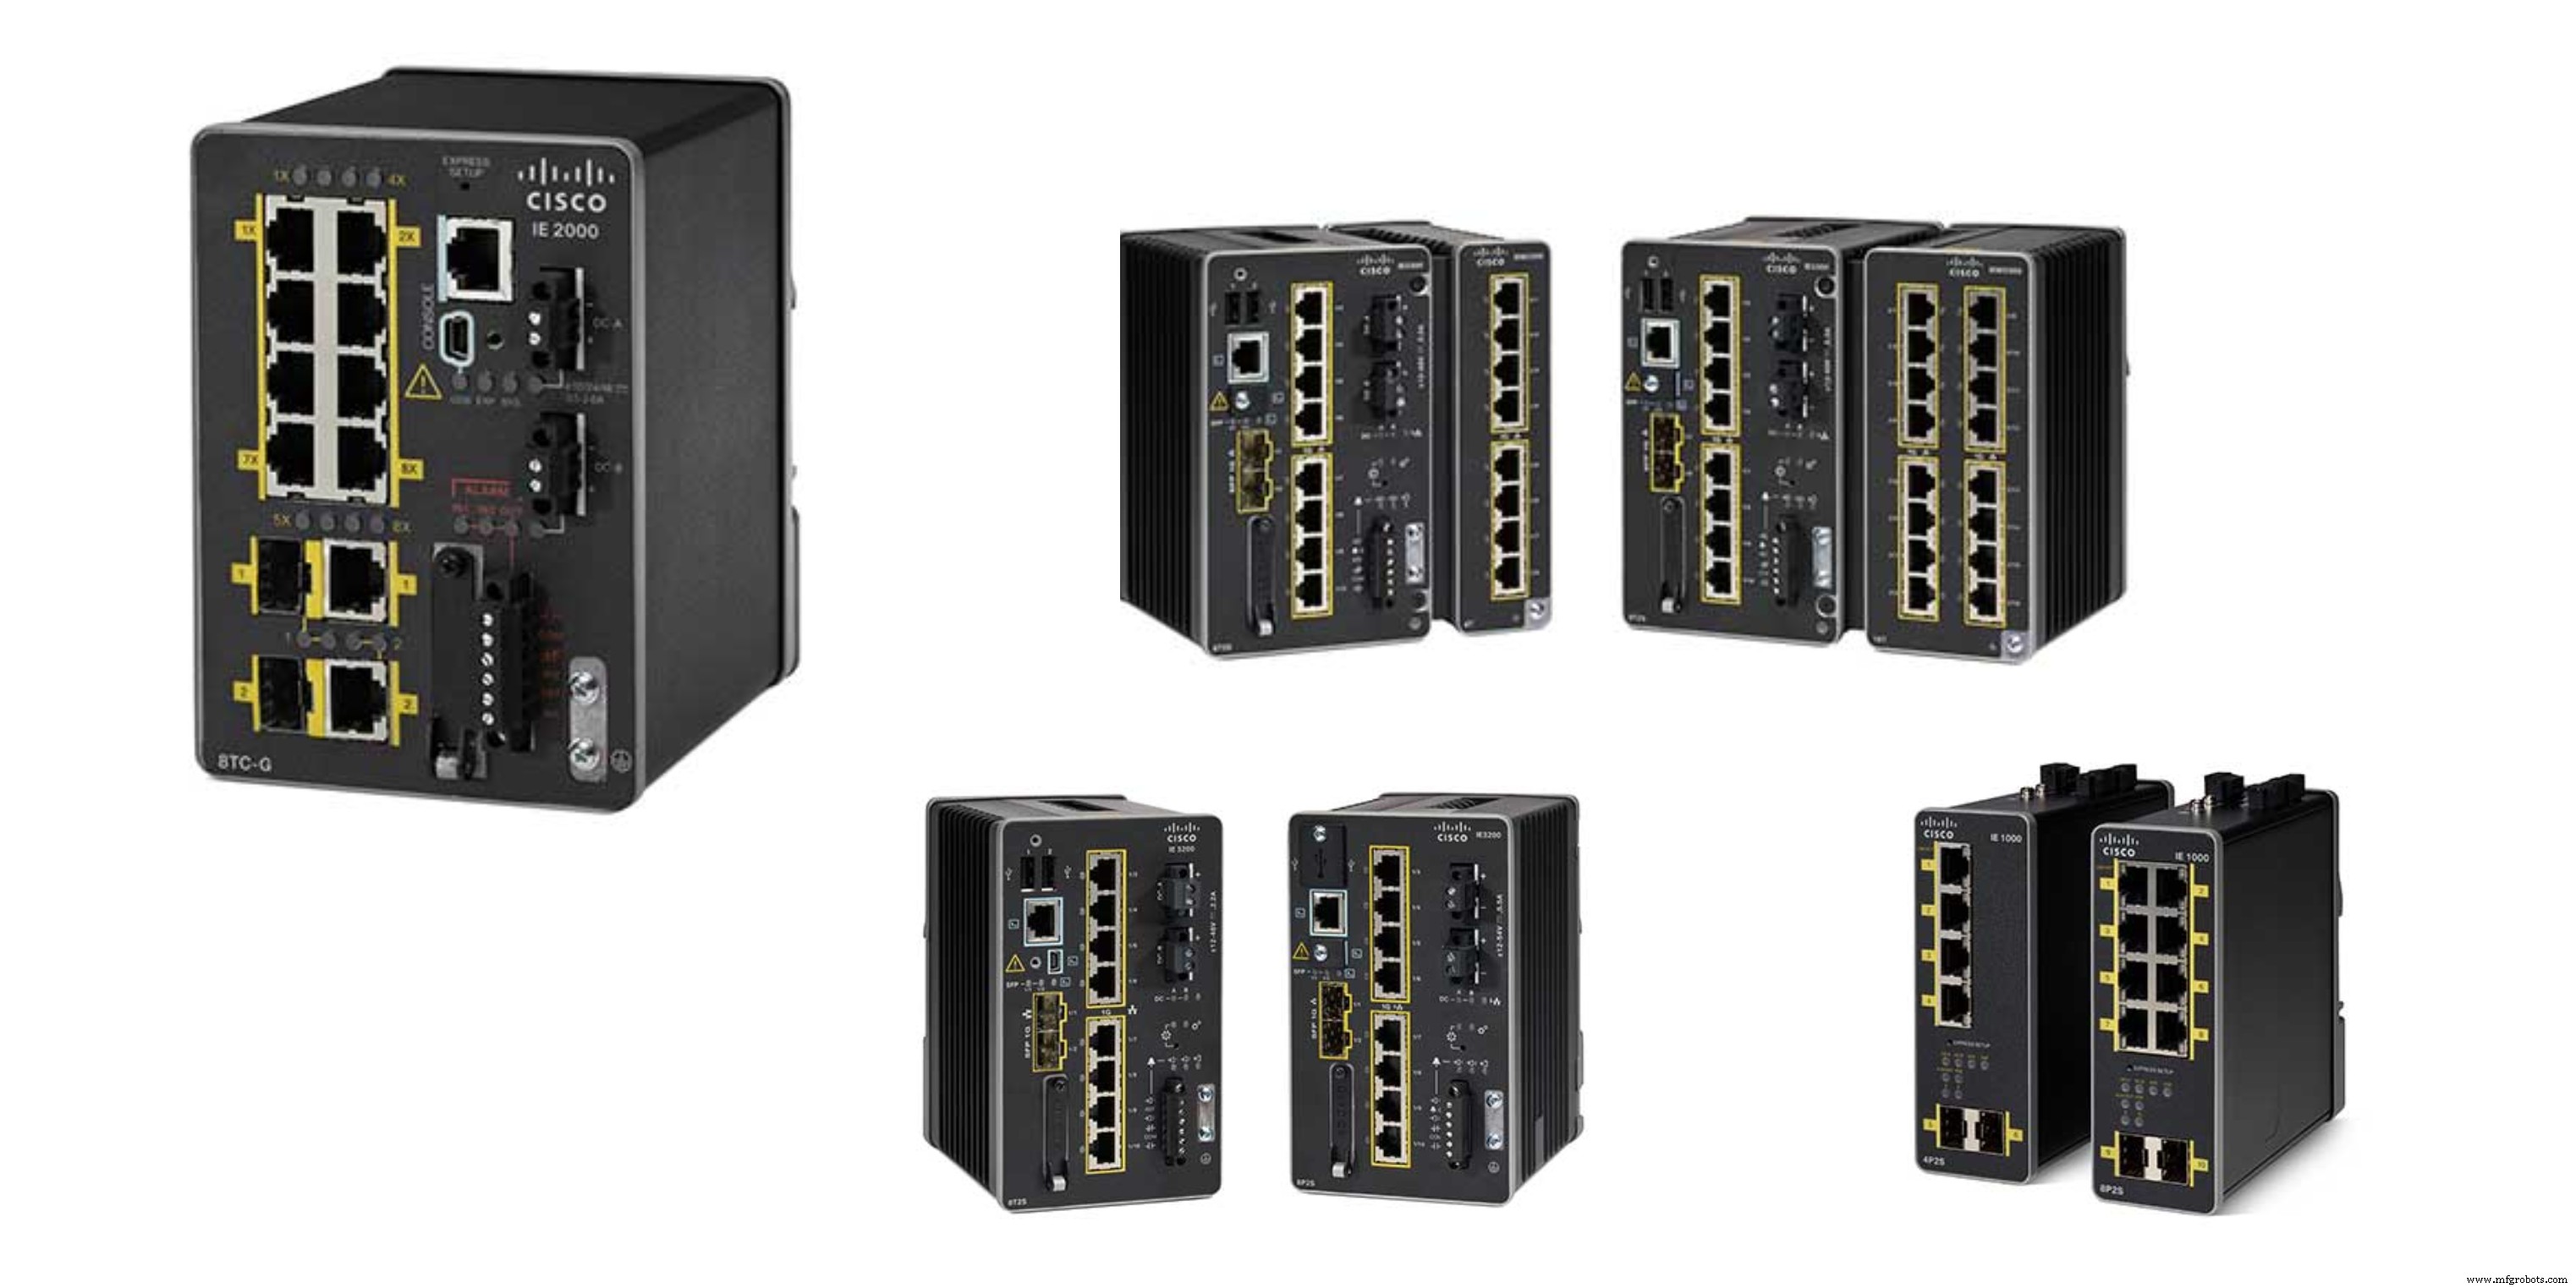
Field Engineer.com에 따르면 비관리형 스위치는 구성 가능성 없이 트래픽만 전달하며 소규모 또는 임시 네트워크에 적합. 관리형 스위치는 다음 제공:
- VLAN, QoS, 포트 보안 완전 제어
- 이중화 프로토콜(예: 스패닝 트리)로 단일 장애점 제거
- SNMP 및 포트 미러링을 통한 고급 모니터링
산업 자동화 제어 시스템(IACS)에 비관리형 스위치 사용 시 5대 주요 위험 노출:
이유 #1 – 열린 포트가 보안 위협
비관리형 장치는 포트 보안 없어 누구나 장비 연결 가능, 멀웨어 유입 경로. 관리형 스위치로 관리자가 포트 잠그고 무단 접근 차단.
이유 #2 – 이중화 부재가 다운타임 초래
이중화 없으면 단일 케이블 장애로 중요 구간 중단. 관리형 스위치는 대체 데이터 경로로 시스템 온라인 유지, 고비용 장애 방지.
이유 #3 – 트래픽 우선순위 없음
중요 제어 트래픽이 비관리형 스위치에서 덜 중요한 데이터에 의해 스로틀링될 수 있음. 관리형 장치는 QoS로 시간 민감 패킷 정시 도착 보장.
이유 #4 – VLAN 세그멘테이션 없음
VLAN으로 트래픽 논리적 격리, 혼잡 감소, 보안 강화. VLAN 없으면 모든 트래픽이 동일 브로드캐스트 도메인 공유, 충돌 위험 증가.
이유 #5 – 제한된 모니터링 및 트러블슈팅
SNMP, 포트 미러링, 상세 성능 대시보드로 조기 이슈 탐지, 기계 중단 없이 해결 가능.
사실 #2: 연결됐다면 보호해야 한다
출처: 산업 사이버 보안 및 사이버 리스크의 진화 2019
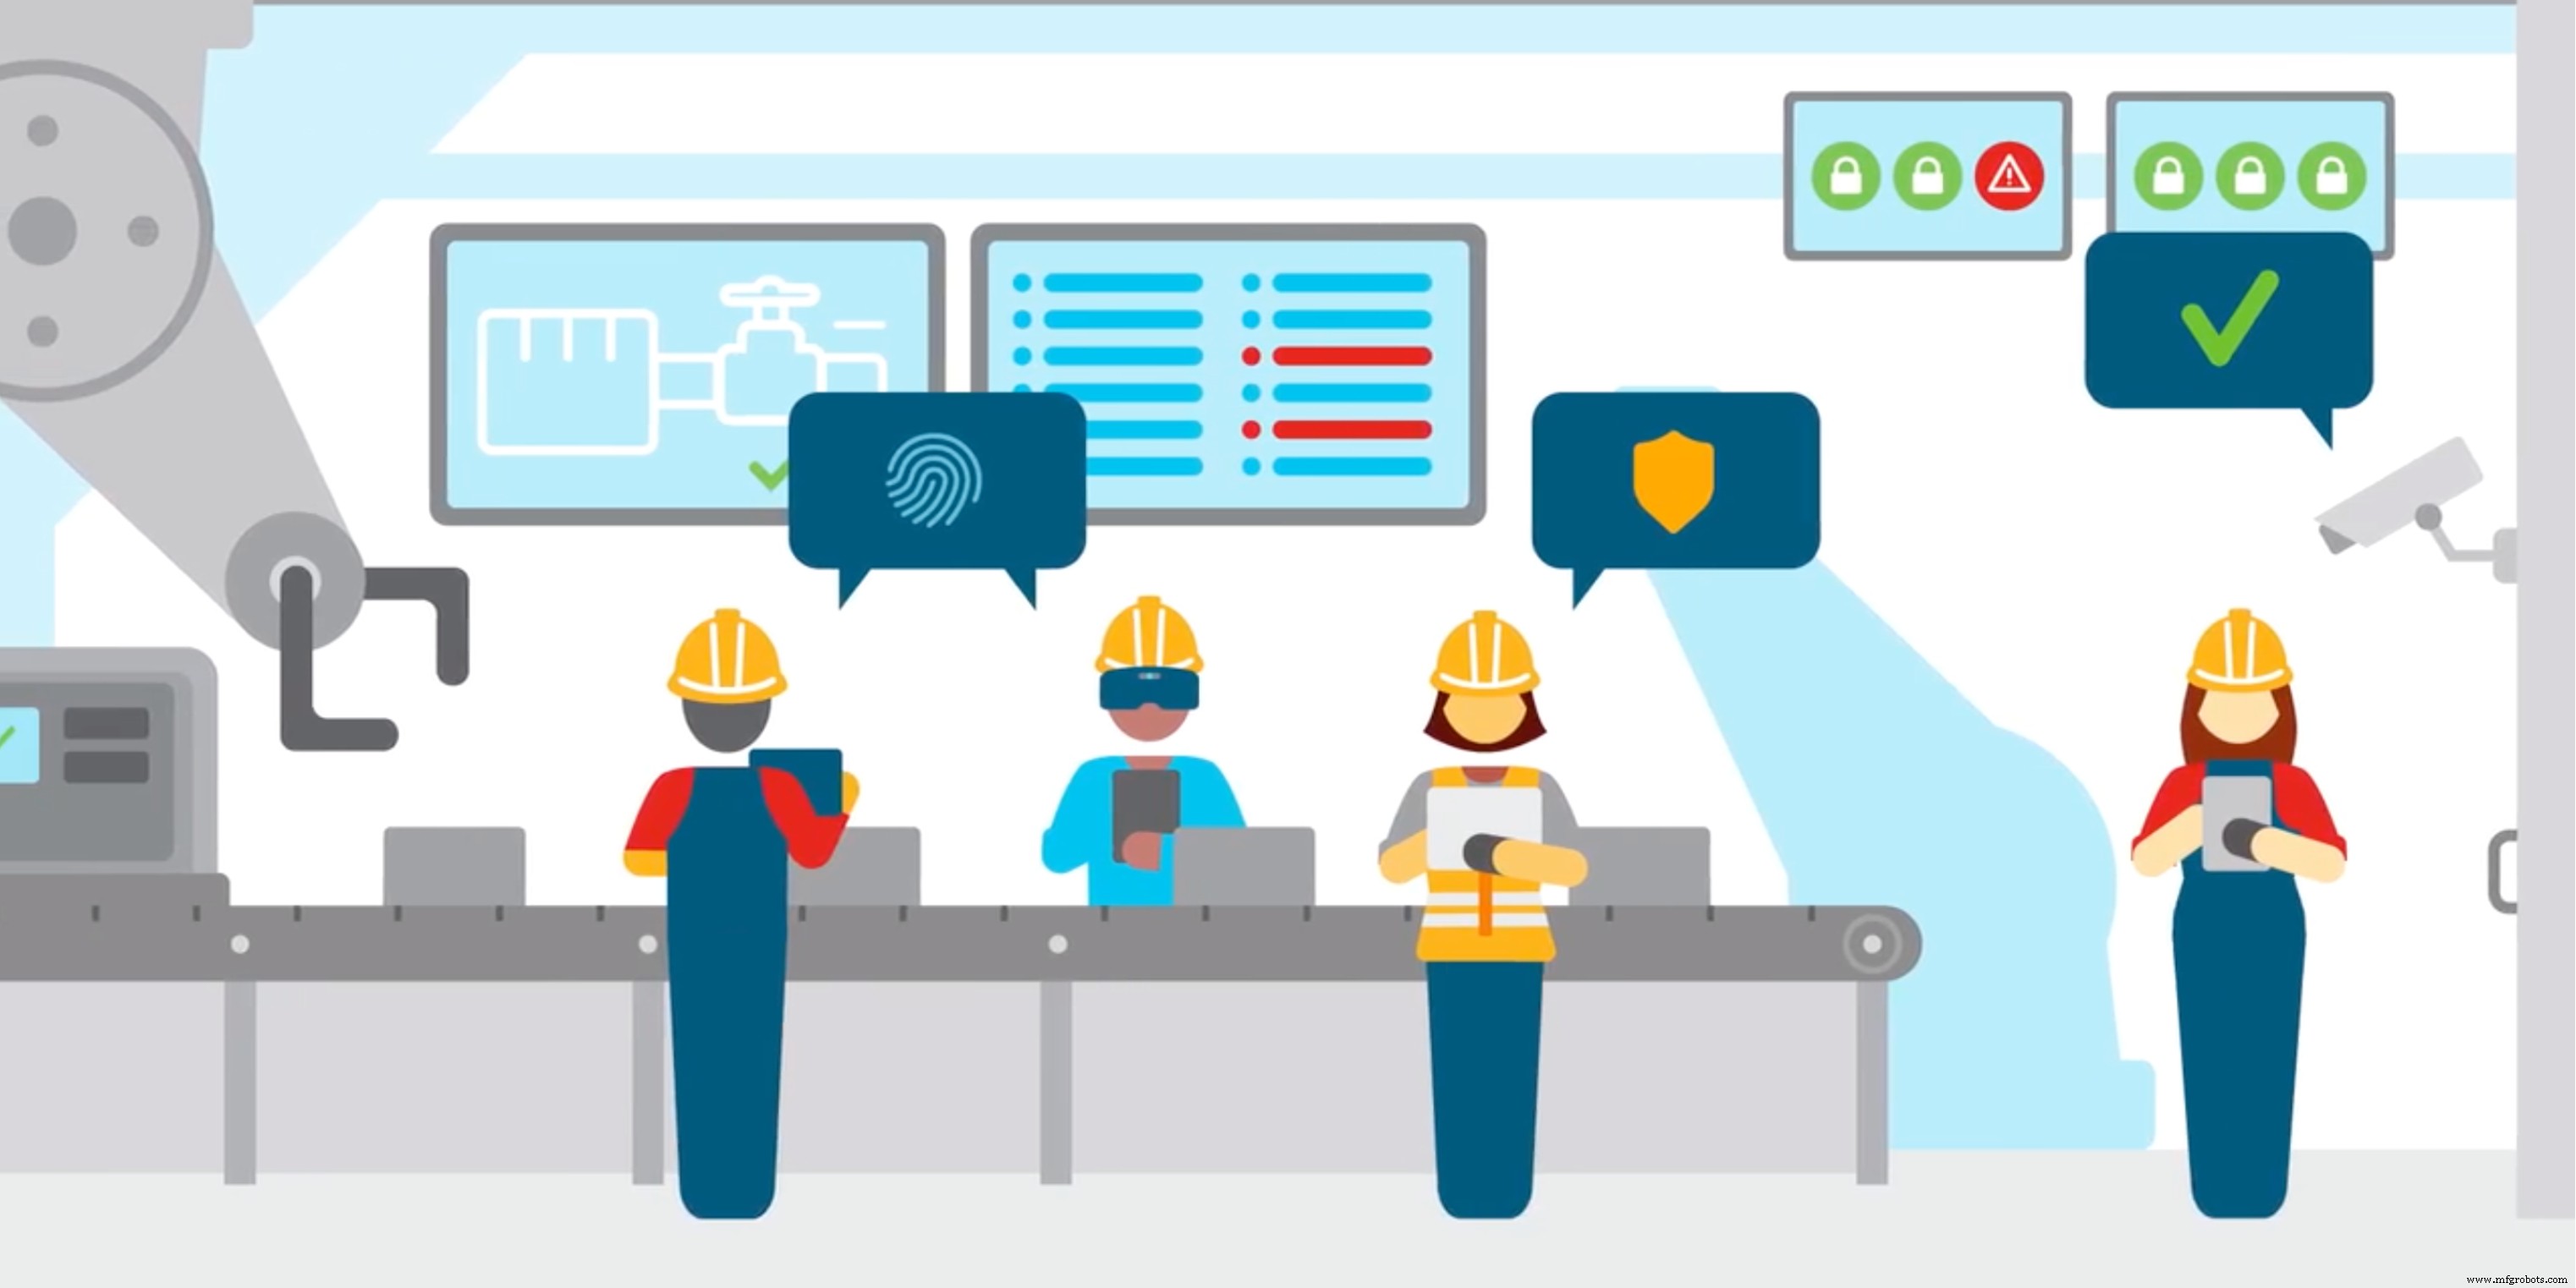
IIoT와 인더스트리 4.0 이니셔티브가 전례 없는 자산 데이터 생성. PLC, RTU, 컨슈머급 IoT 디바이스 등 각 새 연결이 잠재적 공격 벡터 도입. 사이버 리스크는 디바이스, 애플리케이션, 사람, 인프라 4개 도메인에서 발생.
효과적 리스크 관리는 포괄적 전략 필요:
- 리스크 분석 및 지속적 모니터링
- 레거시 OT 시스템과 신규 COTS 디바이스 세그멘테이션
- 안전하고 자동화된 정책 구현
- 신종 위협 대비
이해 심화 원하시면 산업 네트워크 보안 심층 가이드 다운로드.
사실 #3: 신속한 적응이 성장 견인
플렉스(Plex) 제4차 연례 제조 기술 현황 리포트에 따르면 확장성이 급속 성장의 주된 장벽. 네트워크 신속 재구성, 새 디바이스 배포, 프로세스 확장이 가능한 기업이 결정적 우위 확보.
자동화로 가능:
- 수동 재배선 없이 네트워크 경로 재구성
- 스크립트 업데이트로 새 서비스 배포
- 생산 라인 확장하면서 가동시간 유지
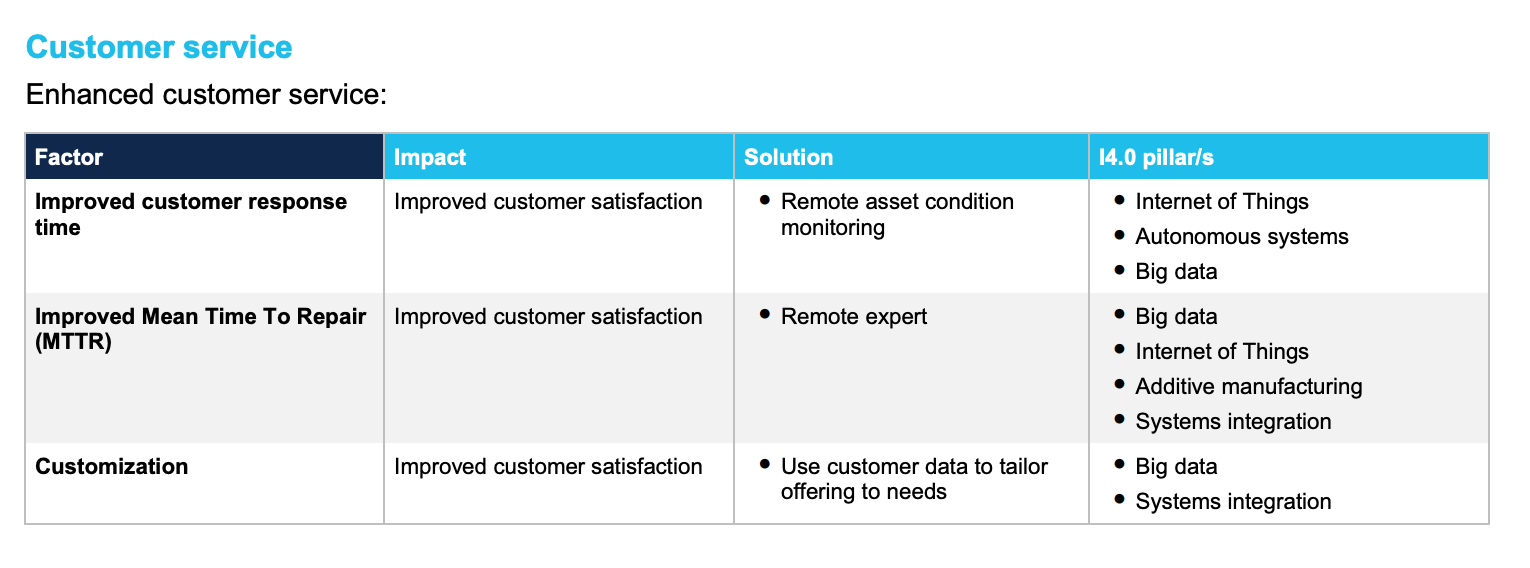
궁극적 목표: 고객에게 더 빠르고 안정적으로 서비스 제공 – 기술 투자를 실질적 경쟁 우위로 전환.
더 알아보기
추가 리소스 탐색:
질문이나 주제 제안?
아래 댓글로 제출하세요. 2영업일 내 답변하고 향후 에피소드 주제로 검토하겠습니다.



