본 기사는 advancedmanufacturing.org에 게재되었습니다. MEP 내셔널 네트워크™의 일원인 미시간 제조 기술 센터(Michigan Manufacturing Technology Center) 사업 운영 부사장 엘리엇 포사이스(Elliot Forsyth) 기고.
모든 기업인은 정보가 회사 운영의 필수 요소임을 압니다. 제조업이 점점 더 디지털화됨에 따라 사이버 보안은 비즈니스의 표준 구성 요소가 되어야 합니다. 직원 기록, 고객 거래, 독점 데이터 등 민감 정보가 유출되면 치명적일 수 있습니다.
그래서 점점 더 많은 제조업체가 건전한 정보 보안 관행을 통해 자사 정보를 보호하기 위해 나서고 있습니다.
사이버 보안이 중소 제조업체(SMM)에게 비용이나 기술 지식 부족으로 벅찬 과제처럼 보일 수 있지만, 공급망의 모든 주체가 자사와 고객의 디지털 자산을 보호하는 관행을 개발하기 시작하는 것은 필수적입니다.
미국 국토안보부(DHS)에 따르면, 신고된 사이버 공격 건수 기준으로 제조업은 두 번째로 많이 표적이 되는 산업입니다. 왜일까요?
사이버 범죄자들은 많은 중소 제조업체가 적절한 예방 조치를 갖추지 않아 주요 표적으로 봅니다. 이는 중소 제조업체를 극도로 취약하게 만들며, 다음과 같은 결과를 초래할 수 있습니다.
비즈니스 운영에 필수적인 정보 손실
생산성 저하
정보 또는 정보 시스템 손상
규제 벌금 및 패널티 / 법률 비용
평판 손상 또는 고객 신뢰 상실
신용도 하락 및 은행 대출 곤란
수입 손실
2016년 넷딜리전스 사이버 클레임 연구(NetDiligence Cyber Claims Study)에 따르면 데이터 유출의 중간 비용은 6만 달러입니다. 데이터 유출 후 기업은 잃은 비즈니스뿐만 아니라 고객 신뢰 회복이라는 시간과 비용이 많이 드는 과제에 직면합니다.
그렇다면 중소 제조업체는 어떻게 해야 할까요? 다행히 국립표준기술연구소(NIST)가 모든 규모의 기업이 구현할 수 있는 실용적인 사이버 보안 프레임워크를 개발했습니다. 온라인에서 확인 가능하며, MEP 내셔널 네트워크의 지역 대표들이 추가 설명과 근거리 및 장기적 관점의 사이버 보안 모범 사례 구현을 도울 수 있습니다.
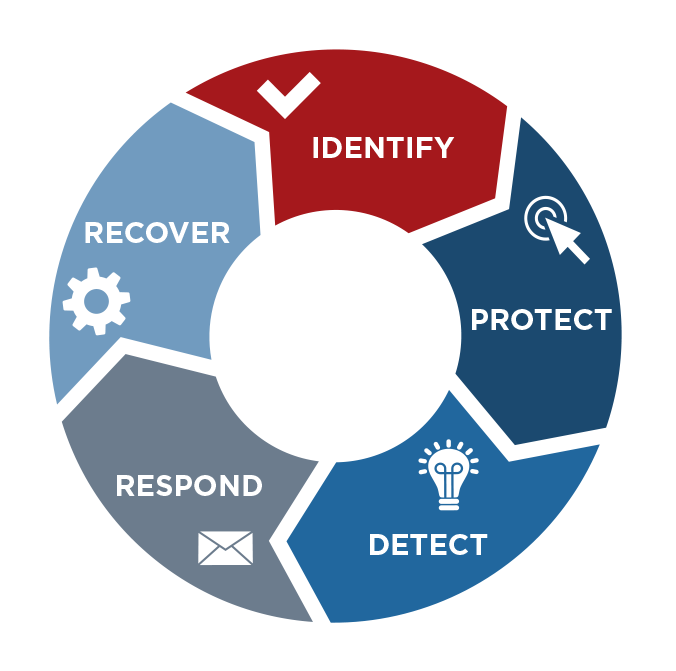
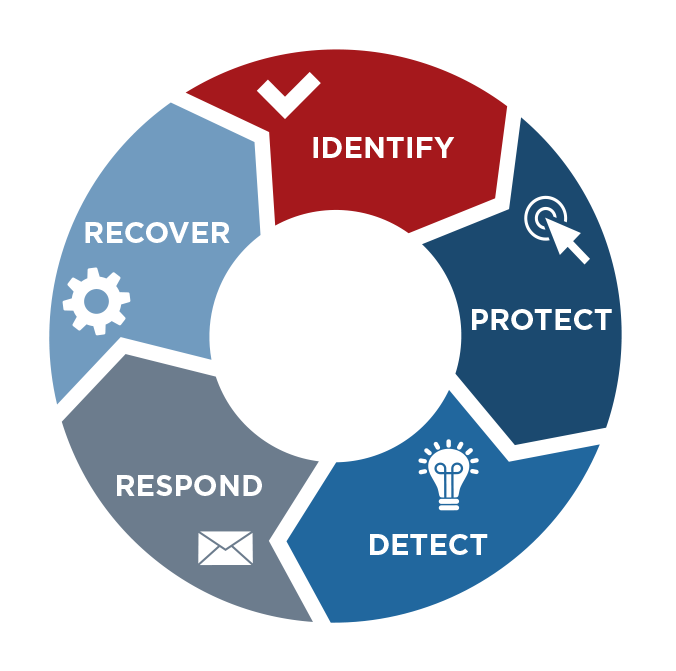
제조업체를 위한 5단계 사이버 보안 프레임워크
NIST 사이버 보안 프레임워크는 사이버 보안을 더 잘 관리하여 위험을 줄이고 관리하려는 기업을 위한 포괄적인 가이드라인이지만, 중소 제조업체를 포함한 모든 기업의 필요에 맞춘 단순하고 저비용의 단계들도 포함하고 있습니다.
전체 가이드는 '중소기업 정보 보안: 기초(Small Business Information Security: The Fundamentals)' 간행물 15~27페이지를 참조하세요. 여기서는 제조업체가 사이버 보안 위험을 다루기 위해 취할 수 있는 5단계를 간략히 소개합니다.
NIST 사이버 보안 프레임워크에 따른 제조업체의 사이버 보안 위험 대응 5단계.
1. 식별(Identify): 의도적인 사이버 보안 전략의 첫 단계는 자사의 자원과 위험을 이해하는 것입니다.
비즈니스 정보 접근 권한이 있는 사람 식별 및 통제
신원 조회 실시
직원별 개별 사용자 계정 요구
사이버 보안 정책 및 절차 수립
2. 보호(Protect): 사이버 공격을 당했을 때 저항할 준비가 되어 있어야 합니다.
직원의 데이터 및 정보 접근 제한
서지 보호기 및 무정전 전원 장치(UPS) 설치
운영 체제 및 애플리케이션 정기 패치
모든 비즈니스 네트워크에 소프트웨어 및 하드웨어 방화벽 설치 및 활성화
무선 액세스 포인트 및 네트워크 보안
웹 및 이메일 필터 설정
민감한 비즈니스 정보 암호화
오래된 컴퓨터와 미디어 안전하게 폐기
직원 교육
3. 탐지(Detect): 공격 발생 시 최대한 빨리 알림을 받을 메커니즘이 필요합니다.
안티바이러스, 안티스파이웨어, 기타 안티멀웨어 프로그램 설치 및 업데이트
로그 유지 및 모니터링
4. 대응(Respond): 사이버 보안 침해 발생 시 피해를 차단하고 줄여야 합니다.
재해 및 정보 보안 사고 대응 계획 수립
5. 복구(Recover): 사이버 보안 침해 후 정상 운영 재개를 돕는 메커니즘이 필요합니다.
중요 비즈니스 데이터 및 정보 전체 백업
증분 백업 지속적 예약
사이버 보험 고려
프로세스/절차/기술 개선
귀사의 사이버 보안 수준은 어떤가요?
대부분 중소 제조업체에겐 직면한 과제가 많아 정보, 시스템, 네트워크 보안이 최우선순위가 아닙니다. 하지만 정보 보안 또는 사이버 보안 사고는 비즈니스, 고객, 파트너, 공급업체에 해롭거나 심지어 치명적일 수 있습니다. 제조업체는 사이버 위험을 이해하고 관리하기 위해 사이버 보안 프로그램을 수립하여 자산을 보호해야 합니다.
현재 사이버 보안 위험 수준을 더 잘 이해하고 싶다면 MEP 내셔널 네트워크 사이버 보안 자가 진단 도구를 사용하거나, 800-MEP-4MFG로 전화해 지역 MEP 센터에 문의하세요.