하이브리드 클라우드 환경에서 분산 애플리케이션 안전하게 연결 및 관리하기
하이브리드 클라우드는 온프레미스와 서드파티 클라우드 리소스의 조합으로 높은 수준의 유연성과 비용 효율성을 보장합니다. 조직은 현대적인 하이브리드 클라우드 환경을 대규모로 탐색하고 활용하며, 단일 온프레미스 또는 클라우드 솔루션에서 양쪽의 장점을 모두 취하는 방향으로 이동하고 있습니다.
IDG의 2020 클라우드 컴퓨팅 연구에 따르면, 오늘날 조직의 절반 이상이 멀티 클라우드 환경을 사용 중이며, 21%는 세 개 이상을 사용한다고 답했습니다. 하이브리드 클라우드 전략의 인기가 높아지고 있음에도 불구하고, 여러 클라우드 배포와 관리에는 다양한 과제가 따릅니다.
과제들(The Challenges)
클라우드 보안과 오케스트레이션 기술의 발전에도 불구하고, 하이브리드 클라우드 채택과 관련된 많은 핵심 과제는 여전히 그 잠재력을 극대화하는 데 걸림돌이 됩니다. 여기에는 다음이 포함됩니다:
- 규정 준수 및 거버넌스 문제
- 데이터 마이그레이션 복잡성
- 호환성 문제
- 가시성 및 개요 부족
- 과소/과다 프로비저닝
- 제어권 부족
- 기술 격차
- 불명확한 SLA
또한 하이브리드 클라우드 환경 구축에는 여러 소프트웨어 또는 하드웨어 라이선스 관리와 다양한 플랫폼 간 불일치 해결이 포함됩니다. 이는 종종 애플리케이션을 처음부터 다시 구축해야 하여 개발자 작업량을 증가시킵니다.
애플리케이션을 여러 환경에 안전하게 연결하는 방법
현대적인 하이브리드 클라우드 솔루션은 위에서 언급한 과제를 극복하고, 워크로드를 이동 가능하게 만들어 단일 인프라나 플랫폼에 고정하지 않는 애플리케이션 관리를 제공합니다. 그러한 애플리케이션 중 하나가 Google Anthos로, 멀티 클라우드 및 하이브리드 클라우드 환경에서 안전하고 유연하며 이식 가능한 애플리케이션 개발과 배포를 가능하게 하는 포괄적인 스위트입니다.
Google Anthos란 무엇인가?
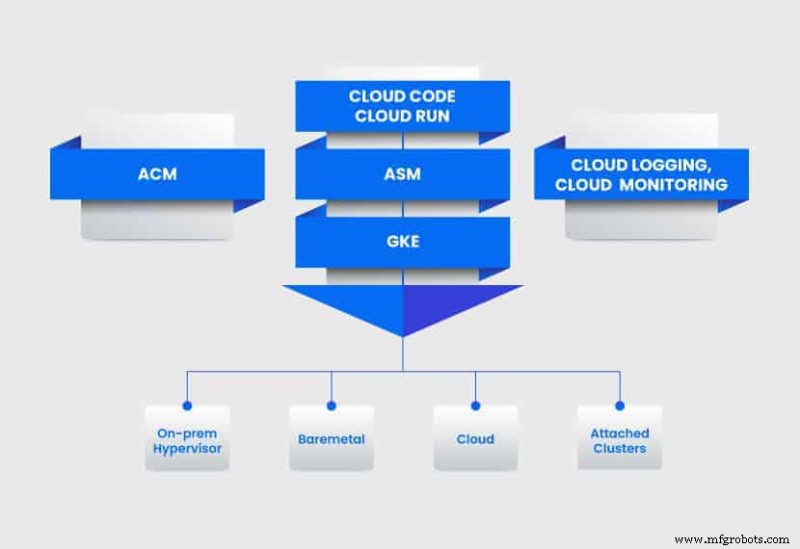
Anthos는 Google Cloud 서비스와 사용자 환경을 연결하여 하이브리드 클라우드에 자동화를 가져오는 애플리케이션 플랫폼입니다. 온프레미스(VMware 또는 베어 메탈 위), 엣지(베어 메탈), 또는 여러 다른 클라우드 전반에 배포할 수 있는 솔루션 스위트입니다.
Anthos가 하이브리드 클라우드에 제공하는 이점
- 모든 클라우드 환경에 배포 가능
- 개발자 속도 가속화
- 환경 간 일관성
- 보안, 클라우드 네이티브 환경
- 관찰 가능성 및 SLO 향상
- 조직 전체의 DevOps
- 워크로드 이동성 증가
- 멀티 클라우드 준비
- 이식성 및 유연성
Anthos 내부 구조(Anthos Under the Hood)
Google Kubernetes Engine(GKE)
Anthos의 핵심에는 GKE(Google Kubernetes Engine)가 있습니다. Kubernetes가 컨테이너 관리의 표준이 되었지만, 설정하고 유지 관리하는 것은 여전히 과제이며, 특히 Day 2 운영에서는 더욱 그렇습니다.
Kubernetes에 대한 완전한 가이드에서 Kubernetes에 대해 모두 알아보세요.
GKE는 클러스터 생성 프로세스의 자동화와 단순화를 통해 완전한 잠재력을 발휘합니다. Kubernetes에 대한 깊은 지식 없이도, 코드가 컨테이너에 배치되면 콘솔, Google Cloud 명령줄, 또는 API를 사용하여 GKE 클러스터를 생성할 수 있습니다.
Anthos는 비 Google Kubernetes 클러스터를 연결할 수도 있습니다. 이렇게 하면 모든 사용자 클러스터에 대한 단일 창(single pane of glass) 개요를 제공합니다.
또한 GKE는 로깅, 모니터링, AI 기반 자동 스케일링, 자동 복구, 자동 업그레이드를 제공하여 대규모 리소스 급증 시에도 클러스터를 건강하고 높은 반응성을 유지합니다.
Anthos Config Management – ACM
클러스터에는 미리 설정된 정책과 보안 가드 역할이 필요합니다. 이는 단일 팀이 제어하는 단일 클러스터 수준에서는 관리 가능합니다. 그러나 조직에는 보통 여러 팀이 있으며, 각 팀은 온프레미스나 다양한 클라우드 솔루션에 있는 클러스터를 사용합니다. 이 모든 클러스터를 관리하는 것은 어렵고 시간이 많이 걸립니다.
ACM은 전체 멀티 클라우드 인프라에 정책과 구성을 제공하는 자동화 스위트입니다. Kubernetes 배포 전반에서 특정 클러스터에 대한 정책 설정을 가능하게 하여 원하는 클러스터 상태가 대규모로 지속적으로 유지되도록 합니다. 또한 다른 팀이나 개인이 클러스터에 해로운 수정을 가하는 것을 방지합니다.
Anthos Service Mesh – ASM
서비스 메시는 마이크로서비스 아키텍처에서 빠르고 안전한 서비스 간 통신을 보장합니다. Anthos에는 네트워크 내 운영을 자동화하고 다음에 대한 개요를 제공하는 자체 서비스 메시가 있습니다:
- 로깅, 메트릭, SLO 모니터링
- 서비스 아이덴티티, 인증, 암호화
- 트래픽 관리: 라우팅 및 로드 밸런싱
- AI 기반 선별된 통찰, 권장 사항, 운영 분석
ASM은 제로 트러스트, 정책 기반 보안으로 명확한 네트워크 개요를 수립합니다. 개발자가 일반적으로 애플리케이션 자체에 이 정보를 코딩해야 했던 무거운 작업을 대신 수행합니다.
하이브리드 클라우드 네트워크 관리
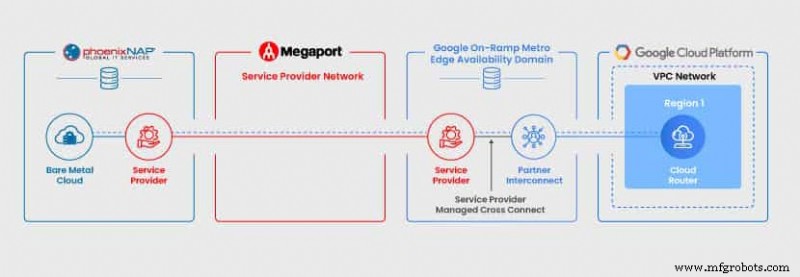
멀티 클라우드 네트워크 관리는 하이브리드 클라우드 배포의 또 다른 중요한 과제입니다. GKE를 사용하면 온프레미스 워크로드와 멀티 클라우드 환경 간의 직접 연결을 간단하게 만들 수 있습니다. 이는 최근 Megaport, Google, Qwinix와의 웨비나에서 설명되었으며, Qwinix의 David McDaniel이 베어 메탈 클라우드에서 Google Anthos가 어떻게 작동하는지 시연했습니다.
데모는 웹사이트가 로드 밸런싱 또는 사전 설정된 라우팅 규칙에 따라 BMC 또는 GKE에서 로드되는 방식을 보여주어, 안전하고 빠르고 신뢰할 수 있는 하이브리드 클라우드 플랫폼의 활용을 설명했습니다.
앞서 설명한 ASM은 온프레미스와 클라우드 모두에서 작동하여 보안 및 정책 요구 사항이 충족되도록 합니다.
네트워크 관리 측면에서 Megaport Cloud Router(MCR)는 다양한 네트워크의 쉽고 자동화된 오케스트레이션을 허용하는 솔루션입니다. 웨비나에서 논의된 바와 같이, MCR은 조직이 이미 존재하는 Megaport 인프라를 활용하여 온프레미스 환경을 여러 클라우드 공급자와 안전하게 연결할 수 있게 합니다. 다양한 클라우드 공급자에 대해 이미 작동하는 API를 사용하면 전체 네트워크와 다양한 배포 전반에서 설정과 관리가 가능합니다.
Anthos가 베어 메탈 클라우드에서 작동하는 방식
자동화 중심 IT를 위해 구축된 phoenixNAP의 베어 메탈 클라우드 서버는 하이브리드 클라우드 환경에 이상적인 빠르고 비용 효율적인 인프라입니다. 클라우드 같은 배포 옵션을 가진 물리적 서버를 제공하여 전용 리소스를 몇 분 만에 사용할 수 있게 합니다. 더 높은 성능 잠재력이 필요한 워크로드를 위해 조직의 기존 인프라를 보완하는 데 사용할 수 있습니다.
BMC와 GKE 모두에서 실행되는 Anthos는 연결과 상태에 대한 포괄적이고 통합된 프레젠테이션으로 모든 워크로드에 대한 개요를 제공합니다. 따라서 멀티 클라우드 네트워크 관리를 위한 단일 창(single-pane-of-glass)을 제공합니다.
애플리케이션이 온프레미스와 GKE에 배포되면 Google Cloud Load Balancer가 앱을 클라우드에서 로드할지 BMC에서 로드할지 선택합니다.
이 라우팅은 페일오버 또는 성능 및 지연 우선순위에 초점을 맞출 수 있습니다. 특정 앱이 베어 메탈 클라우드를 통해 온프레미스에 배포되어 내부 사용자에게 사용될 수 있는 반면, GCP 변형은 외부 사용자에게 더 빠르고 신뢰할 수 있는 옵션이 될 수 있습니다.



