수년간 시스코는 FOG 컴퓨팅을 확장 가능, 신뢰 가능, 비용 효율적 IoT 아키텍처 초석으로 옹호해 왔습니다. 시스코 IOx를 산업 IoT 솔루션에 통합해 연결 기기 생성 데이터가 에지 라우터와 스위치에서 직접 필터링, 분석, 행동 가능. 이 로컬 처리는 개별 IIoT 기기부터 프로덕션 환경 배포될 수천 FOG 노드까지 전체 FOG 생태계 전반 해결해야 할 새 보안 과제 도입.
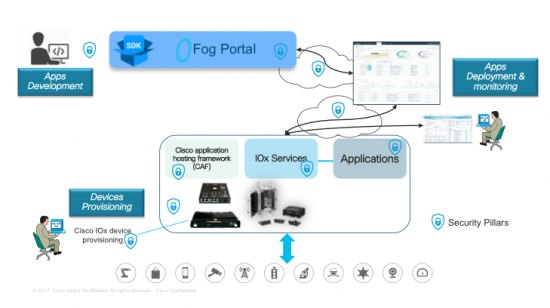
FOG 컴퓨팅 보안은 단일 기능이나 프로토콜 아님 — 튼튼한 집 짓듯 견고한 기초 필요한 계층적 아키텍처. 시스코 IOS 네트워크 서비스 모범 사례와 FOG 롤아웃 각 단계 전반 시스코 IOx 보안 결합으로(그림 1 참조) 조직은 탄력적 보안 태세 구축 가능.
아래 IT와 운영 관리자가 FOG 환경 데이터 무결성 보호 돕는 4대 보안 기둥:
시스코 IOx 보안 기둥
접근 제어
FOG 애플리케이션 배포·관리엔 네트워크 관리와 애플리케이션 관리 분리하는 역할 기반 인증 필요.
애플리케이션 관리자 FOG 디렉터나 IOx 로컬 매니저(앱 설치, 업그레이드, 시작/중지, 검증, 모니터링 등) 통해 인증. 엔터프라이즈 RADIUS 서버 로그인 제한으로 무단 접근 차단.
특권 IOS 네트워크 관리자 역할 기반 기기 프로비저닝, 인터페이스 구성, 트러블슈팅 수행 — 로그인 자격증명이나 물리적 위치 아닌 역할 기반.
무결성
[하드닝] 논의된 하드웨어·소프트웨어 강화 넘어 FOG 컴퓨팅 IOx 플랫폼 보호 위한 추가 보호장치 요구:
시스코 ACT2 칩셋 신뢰 앵커 모듈(TAM)로 보호된 디지털 서명 게스트 OS 이미지, OS 무결성 검증.
애플리케이션 격리 — 도커 컨테이너, PaaS, 리눅스 컨테이너, 가상 머신(CGR 1000 컴퓨트 모듈만) — 리소스 간섭 보호.
서명된 애플리케이션 패키지: 신뢰 앵커 RSA 개인키(PEM)와 x509 클라이언트 인증서(PEM)로 출처 신원 확인. 모든 IOx 도구(IOxclient, IOx 로컬 매니저, FOG 디렉터) 서명된 앱 설치 강제로 악성 코드 방지.
OAuth API 위임 접근 제공, 자격증명 애플리케이션 노출 없이 사용자 인증.
PAM으로 개발자 여러 저수준 인증 스킴 고수준 API 통해 통합 가능.
데이터 기밀성과 프라이버시
FOG 노드 종종 임베디드 플래시나 mSATA SSD(예: IR829M)에 로컬 데이터 저장. 최근 IOx 릴리스 시큐어 스토리지 서비스(SSS) 도입 — 인증서, 키, 사용자 데이터 안전 저장. 애플리케이션 REST API로 SSS 접근, 애플리케이션 레벨 암호화 가능. Cgroups, SMACK, SELinux, 네임스페이스 등 리눅스 보안 메커니즘 추가 보호 계층 제공.
제어 명령(시작/중지, 설치/제거)도 기밀 유지 필수. SSL/TLS가 FOG 기기와 관리 서비스 간 트래픽, 파일 전송 포함 보안. 보완적 시스코 IOS 구성 — IPsec VPN, VRF, VLAN — 데이터 트래픽 추가 격리.
위협 탐지와 완화
분산 트래픽 분석 FOG 컴퓨팅 핵심 기능. [센트리(Sentryo)] 같은 파트너 IE 4000 시리즈 포트 미러링이나 IR800 시리즈 IP 트래픽 내보내기 활용해 IOX 기기 트래픽 흐름 모니터링 분석 에이전트 제공.
운영 관리자 이상 애플리케이션 행동 탐지, 분석·용량 계획 위한 메트릭 포착 필요. IOx 로컬 매니저와 FOG 디렉터 도구/API 애플리케이션 리소스 소비 프로파일링, DNA-C, IoT FND, 키네틱 GMM 수천 IOx 기기 프로비저닝·정책 집행 자동화.
보안 과제 공유해주세요 — 6월 10-14일 시스코 라이브 올랜도 월드 오브 솔루션과 IOx 데브넷 존 방문해 FOG 배포 보안 방법 논의.




 접근 제어
 무결성
 데이터 기밀성과 프라이버시