IoT 네트워크 확장: 시스코 DNA 센터 자동화로 확장성 과제 극복
사물인터넷(IoT)은 네트워크 엔지니어에게 다양한 과제 제시. 이전 글에서 시스코가 최우선 이슈인 보안 어떻게 다루는지 탐구. 오늘은 다음 허들인 확장성(scalability) 다룹니다.
아래 그래프처럼 향후 몇 년간 수천억 디바이스가 온라인 예정, IoT 배포에 중대한 확장성 우려 제기.
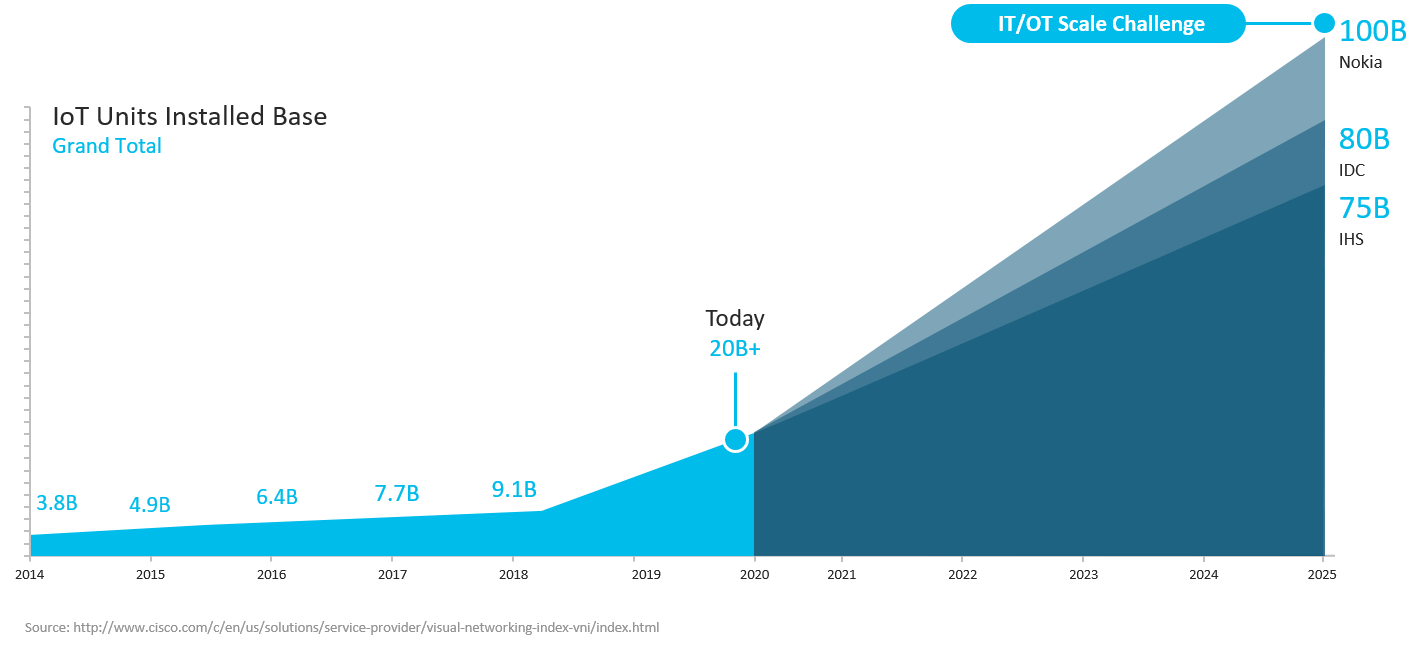
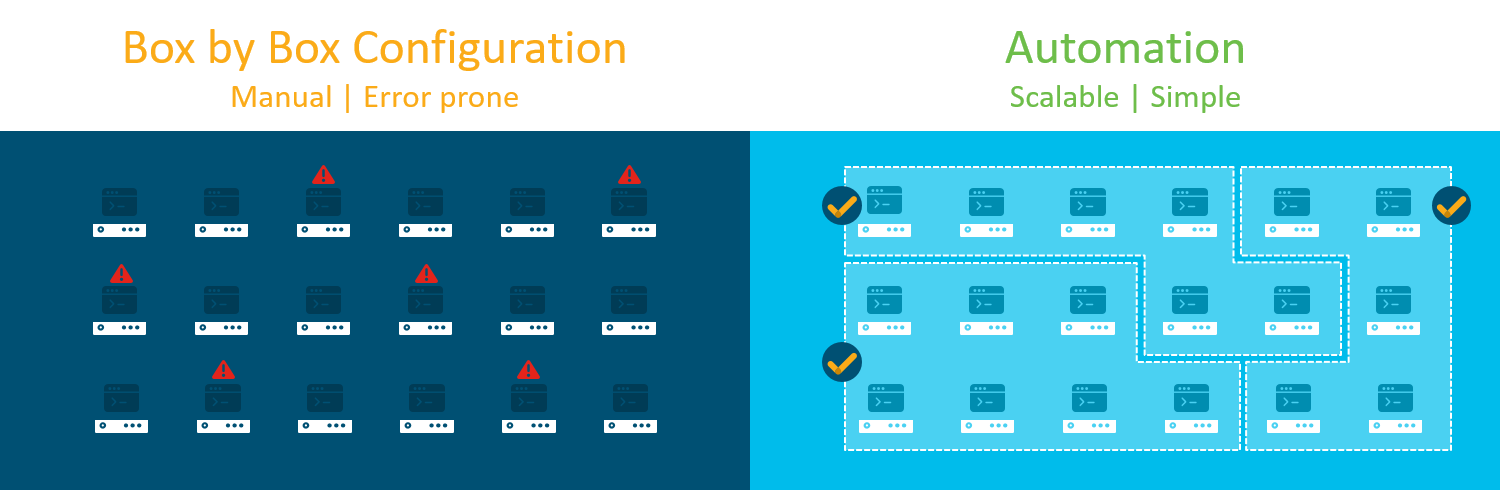
조직이 이렇게 거대 디바이스 함대에 보안과 네트워크 정책 어떻게 확장 적용할까요? 기존 네트워크 장비처럼 IoT 디바이스 하나하나 구성 – 단순히 확장성 요구 충족 못 함. 수동 박스별 구성은 느리고 오류 발생 쉬움.
해답은 자동화. 자동화를 통한 대규모 정책 배포로 프로비저닝 가속화, 소프트웨어 관리 단순화. 이는 소프트웨어 정의 액세스로 달성.
시스코 DNA 센터로 IoT 확장
IoT 디바이스에 네트워크 정책 적용 필요하다고 가정. 각 디바이스는 엔터프라이즈 네트워크 나머지와 격리된 자체 VLAN 상주해 공격자 측면 이동 방지.
시스코 DNA 센터에서 새 가상 네트워크 생성은 네트워크 명명하고 소속될 사용자, 디바이스, 애플리케이션 그룹 선택 – 즉 확장 가능 그룹(Scalable Groups) – 만으로 간단. 관련 아이콘 드래그앤드롭하고 저장 클릭하면 플랫폼이 IoT 디바이스 자동 세그먼트화해 지정된 가상 네트워크 내 디바이스와만 통신 가능케 함. VLAN, DHCP 스코프, ACL 수동 구성 불필요, 운영자가 깊은 네트워킹 전문성 없이 정책 적용.
확장 가능 그룹 태그(SGT)가 핵심 인에이블러. SGT는 정책 적용 대상 엔드포인트, 사용자, 애플리케이션 식별하는 논리적 정책 객체. SGT는 IP 주소 독립적인 그룹 기반 정책 지원, 개별 IP 주소가 아닌 전체 그룹에 규칙 적용 – 스케일에서 불편해지는 방식.
이 접근법은 기존 엔터프라이즈 디바이스 프로세스와 유사. 하지만 IoT 엔드포인트는 일반적으로 데이터센터 스위치 같은 연산 능력과 하드웨어 리소스 부족 – 더 작고 가볍고 전력 효율적.
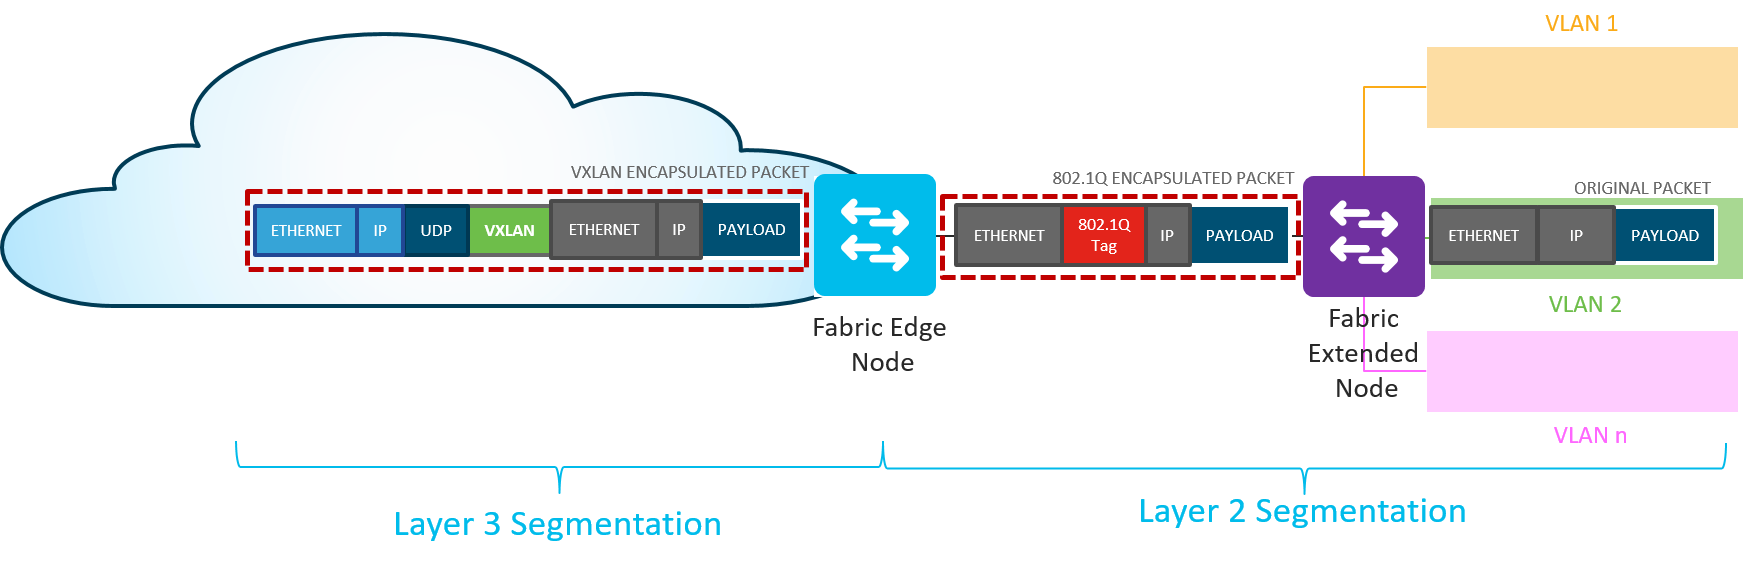
IoT 하드웨어 제약과 세그멘테이션 필요 조정 위해 시스코 소프트웨어 정의 액세스 확장 노드(Extended Nodes) 도입. 이 노드들 다음 워크플로 가능:
- 확장 노드가 단일 에지 노드에 802.1Q 트렁크 포트로 연결, 정적 할당으로 하나 또는 다중 VLAN 지원
- 확장 노드 스위치 포트가 시스코 DNA 센터 관리 IP 풀에 정적 할당
- SGT 매핑이 연결된 에지 노드에서 풀-투-그룹 매핑으로 시스코 DNA 센터 수행
- 확장 가능 그룹 ACL 기반 트래픽 정책 집행이 에지 노드에서 실행
운영자가 각 장비 수동 구성해야 했던 전통 엔터프라이즈 네트워크 확장도 어려웠음. 수십억 IoT 엔드포인트에 이 작업 수행은 거의 불가능. 시스코 소프트웨어 정의 액세스와 자동화 역량이 이 문제 해결, 엔터프라이즈 디바이스 관리용 동일 인터페이스로 IoT 배포 효율적·효과적 거버넌스.
더 알아보기 원하시면 온디맨드 웨비나 "시스코 IoT: 공공안전, 오일&가스, 제조 부문 트랜스포메이션 주도" 시청. 시스코 IoT 블로그 돌아와 엔터프라이즈 IoT 직면 주요 과제(보안 포함) 추가 인사이트 확인.



