프로세스 마이닝으로 데이터 프라이버시 강화: 전략적 접근
곰곰 생각해 보세요: 일주일, 아니 하루에 자신 정보 몇 번이나 공유하나요? 다양한 웹사이트에 이메일 주소 제출하거나 다른 곳 개인정보 입력하는 횟수 고려하면 생각보다 훨씬 많단 거 금방 명확해집니다.
오늘날 온라인 디지털 보안은 밤에 문 잠그는 것만큼 중요. 모든 기업이 사이버보안 노력 개선 위해 할 수 있는 모든 것 해야 함.
새 규제, 사이버보안 새 초점
많은 정부·산업이 시민·소비자 데이터 보호 위해 새 법·규제 만들기 시작. 예: EU 최근 일반 데이터 보호 규정(GDPR) 도입해 EU 시민 데이터 프라이버시 통제 강화. 잠재적 거액 벌금 직면해 전 세계 모든 규모 기업이 GDPR 데이터 프라이버시 요구사항 따를 새 전략 만들어야 했습니다.
사이버보안 초점 탓에 이제 거의 모든 새 소프트웨어 구현이 보안 관점서 철저 평가 필요. 데이터 유출과 기밀 고객·직원·기업 데이터 손실 방지가 명확히 최우선. 수많은 특화 사이버보안 솔루션과 틈새 애플리케이션 있지만, 엔터프라이즈 시스템과 비즈니스 프로세스 관리(BPM) 솔루션(프로세스 마이닝 등)도 안전한지 확인 중요.
이 블로그 아티클은 프로세스 마이닝 개념 소개하고 프로세스 마이닝 이니셔티브 시작 시 고려할 보안 측면 살펴봅니다.
프로세스 마이닝이란?
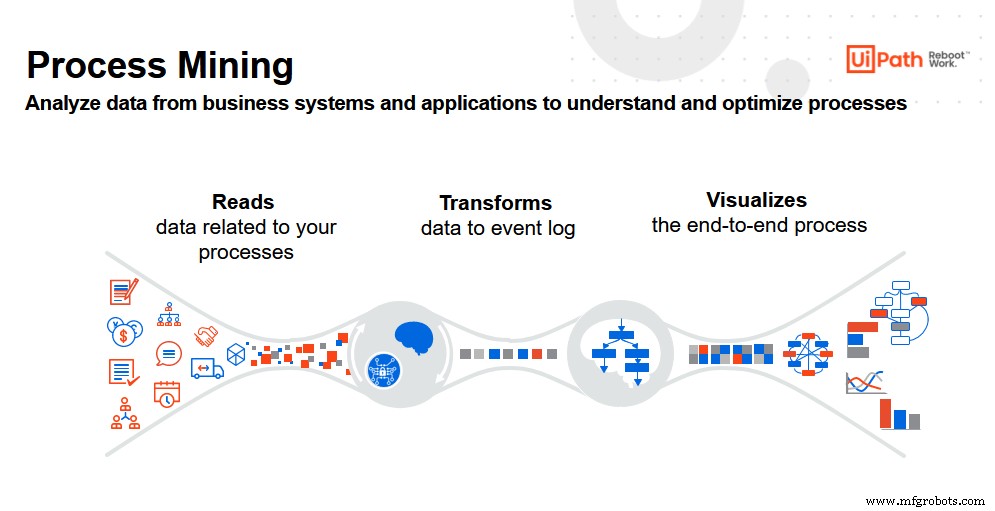
프로세스 마이닝은 기업 디지털 활동 기반 신뢰할 수 있는 시각적 프로세스 구축 가능케 하는 혁신 기술. 예: 직원과 소프트웨어 로봇이 기업 IT 시스템과 상호작용할 때 활동들 해당 시스템이 포착. 프로세스 마이닝 이 데이터 이벤트 로그로 변환 후 엔드투엔드 프로세스 새 시각화 생성.
프로세스 마이닝 툴로 주어진 프로세스 살펴보면 완전히 새 관점과 가치 있는 새 통찰 얻음. 결과? 기존 프로세스 개선하고 더 나은 의사결정 가능케 하는 통찰 확보. 더 구체적으로 기업 이제 프로세스 마이닝으로 내부 효율 높이고 복잡성 줄일 수 있음. 둘 다 조직 사이버보안 접근법 개선 위치 잡는 결정적 첫걸음.
프로세스 마이닝이 제3자 제공될 수 있고, 일반적으로 프로세스 중 회사 정보 접근하므로, 안전한 제품·프로세스 가진 프로세스 마이닝 제공업체 선택 중요.
팀들도 명백해 보이지 않는 영역까지 민감 정보 보호 모든 단계서 신경 써야. 예: 프로세스 마이닝 툴이 직원 업무 모든 디테일 보여줄 수 있으니, 한 직원이 높은 수준 수행 못 하면 이 데이터 암호화돼야. 그래야 직원 매니저만 이 정보 보고 직원과 함께 결과 개선 작업 가능.
프라이버시 바이 디자인(Privacy by Design)
프로세스 마이닝으로 사이버보안 강화(또는 다른 프로세스) 시도 전, 투명성 필요성과 워크플로·다른 결과 최적화 방법 생각부터 해야. 더 구체적으로 다음 고려해야:
프로세스 마이닝 툴이 기업 정보 다루니 모든 이해관계자 프라이버시 통제 아래 두기 도전적. 특히 기업 데이터에 직원·소비자 개인식별정보(PII)(이름, 주소, 부서, 사용자 ID 등 다수) 포함 고려하면 과제 더 큼.
프라이버시 바이 디자인 원칙은 투명한 데이터 제공과 이해관계자 프라이버시 보호 간 균형 맞추는 데 초점. 이 엔지니어링 접근법은 기술 제공자가 다른 어떤 것보다 프라이버시 강조하도록 권장. 따라서 프라이버시 바이 디자인 접근법은 다른 워크플로, 프로세스, 역량 관련 고려사항 앞서 프라이버시 사전적·예방적으로 다루게 해야.
프로세스 마이닝 시 고려할 프라이버시 결정사항
새 프로세스가 개인 데이터 정책과 충돌하지 않고 요구사항 준수하게 하려면 몇 가지 고려점:
원시 데이터 접근: 첫 단계로 전체 데이터 추출 프로세스 신중 고려, 회사 IT 시스템이나 데이터 웨어하우스에서든. 프로세스 마이닝 구현팀이 이 기업 데이터 접근 필요해 분석 위해 가장 중요한 것 추출 집중. 결과적으로 회사가 추가 분석 위해 접근 허용할 데이터 선택하는 단계 중요, 전체 구현 가속화·단순화에도 도움.
올바른 전략 선택: 필터링, 가명화, 익명화. 그 후 프로세스 마이닝팀이 원시 데이터 변환 작업. 이 정보 포괄적 용어로 변환하고 프로세스 마이닝 적합 포맷 개발. 궁극적으로 데이터 대시보드로 변환돼 팀이 집중할 기능 결정.
이 시점에서 개인정보 관리 세 가지 선택지: 필터링(Filter), 익명화(Anonymize), 가명화(Pseudonymize).
필터링: 회사 특정 프로세스 분석 위해 필요 없는 정보 추적 필요 때. 팀 단순 제거 권장. 데이터 민감하고 비즈니스 분석 결과 영향 안 주면 삭제 가능, 특히 유효·관련 데이터 초점 맞춰야 하니까.
가명화(Pseudonymization): 민감 데이터 다루는 가장 흔한 방식. 간단히 말해 정보 암호화해 사용자가 실데이터(특정 이름, 주소, 기타 PII)와 연관 못 짓게 하는 것.
이 경우 팀은 가능한 곳 PII 데이터를 가명 정보로 대체 선택. 예: 회사가 분석가들이 프로세스 관련 작업 수행 직원 이름 보는 것 원치 않을 때. 팀 이 이름들 번호로 대체. 선별 사용자만 '번역 테이블' 접근해 실제 이름 식별 가능.
한 가지 고려사항: 익명화 데이터가 프로세스 분석 복잡하게 만들 수 있음, 특히 회사 데이터 과도 보안해 최종 통찰 더 이상 유용하지 않게 되면.
최종 데이터 접근
데이터 준비돼 '최종' 간주되면 새 맥락서 데이터 어떻게 접근할지 고려 중요. 프로세스 마이닝팀이 대시보드, 프로세스 그래프, 리포트, 기타 정보 접근할 비즈니스 사용자 정의해야.
UiPath 프로세스 마이닝 같은 올바른 프로세스 마이닝 툴은 IT 팀 접근 주는 가치 있는 셀프서비스 도구 제공하면서 소유권·통제는 비즈니스 사용자에게 줌. 두 그룹 독립적으로 공통 목표: 기존 프로세스 새 통찰 얻기 향해 작업 가능.
프로세스 마이닝 더 알고 싶으세요? UiPath 프로세스 마이닝 영상 시청하거나 백서 '엔드투엔드 프로세스 이해·모니터링으로 RPA 가속화' 다운로드하세요.



