요즘 저는 좀 감정적입니다. 막내, 내 아기가 고등학교를 졸업했거든요. 숙제, 도시락 싸기, 운동 경기 응원, 시험 공부 잔소리 등 우리 가족의 한 시대가 끝났습니다. 엄마로서 달콤쌉싸름한 시간입니다. 너무 깊이 생각하면 눈물이 핑 돕니다. 아들이 꿈꾸던 학교에 전액 장학금으로 합격해 자랑스럽지만, 우리가 그가 알아야 할 모든 걸 가르쳤는지 걱정됩니다. 밤에 깨서 아직 말해줘야 할 것들을 생각하곤 합니다. 그는 십대 특유의 눈 굴리기로 "다 알아요"라고 장담하지만, 우리가 충분히 준비시켰길 바랄 뿐입니다.
요즘 아이들은 부모 눈에 기술과 자연스러운 관계를 맺고 직관적으로 작동 원리를 파악하는 듯합니다. 동시에 젊은 층은 위험을 감수하고 생각 없이 행동하기 쉬운데, '조심하라'는 저로선 절대 하지 않을 일들입니다.
그래서 제 아들이 링크 클레이나 파일 다운로드 전 항상 생각할까 궁금합니다. 심지어 그게 저에게서 온 것처럼 보이는 것들조차요!
NIST Hollings Manufacturing Extension Partnership(MEP) 사이버보안 프로그램 매니저로서, 소규모 제조업체가 사이버 위협으로부터 자신을 보호하는 방법을 고민하는 게 제 일입니다. 이제는 전 세계로 퍼진 WannaCry 랜섬웨어 공격에 대해 들어보셨을 겁니다. WannaCry는 트로이 목마라 불리는 컴퓨터 바이러스의 일종입니다. 그리스 신화의 트로이 목마처럼, 악성 페이로드를 믿을 수 있는 출처처럼 보이는 파일이나 링크 같은 무해해 보이는 패키지 안에 숨깁니다. Windows XP 컴퓨터를 감염시키도록 설계된 WannaCry는 컴퓨터에 저장된 모든 데이터를 암호화합니다. 파일을 복호화하고 접근권을 되찾으려면, 익명 계정에 $300 비트코인을 지불해야 합니다. 3일 내 미납 시 $600으로 오르고, 일주일 지나면 모든 파일을 삭제해 복구 불가능하게 만듭니다.
랜섬웨어가 새로운 건 아니지만, 이번 공격이 너무 광범위해 많은 소기업 오너, 제조업체 포함, 자기 시스템을 충분히 보호했는지 걱정하며 잠을 설치게 만들었습니다. 랜섬웨어 공격이 사업의 종말이 될 수 있을까요? 물리적 생산과 디지털 기술의 통합이 공장 현장을 영원히 바꿨지만, 소규모 제조업체는 이런 신기술 투자를 동등한 수준의 사이버보안 투자로 보호하지 못하는 경우가 많습니다.
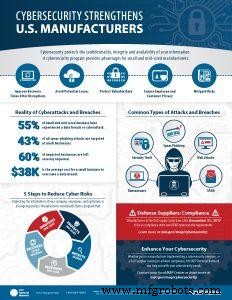
소기업 오너가 직원, 고객, 비즈니스를 보호할 견고한 사이버보안 프로그램을 구축하는 건 필수적입니다.
소기업은 사이버보안을 너무 어렵거나 비싸게 보는 경향이 있습니다. 사실입니다: 사이버보안에 쉽고 일회성인 해결책은 없습니다. 하지만 비즈니스 전략과 정기 프로세스의 일부로 보면, 사이버보안이 꼭 위협적이지만은 않습니다. 소규모 제조업체는 예산 제약이 더 크지만, 사이버보안이 반드시 큰 비용은 아님을 이해해야 합니다. 기본적 사이버 위생은 매우 저렴하게 달성 가능합니다.
NIST 사이버보안 프레임워크의 5단계를 따르면 소규모 제조업체가 사이버 위험을 이해하고, 사이버보안 사건의 영향을 제한하며, 적시 발견하고, 적절히 대응하고, 사건 발생 후 정상 운영으로 복귀하는 데 도움이 됩니다.
소기업 오너가 사이버보안을 자녀 대학 보내기 준비처럼 접근하면 유용할 수 있습니다. 둘 다 많은 계획, 지속적 모니터링, 꾸준한 노력, 몇 번의 잠 못 드는 밤이 필요합니다. 부모와 사업주는 미래를 예측할 순 없지만, 자신과 의존하는 이들을 보호하기 위해 할 수 있는 모든 걸 해야 하며, 그들에게 최선을 다해 앞날을 개척할 도구를 줘야 합니다.