제조업체를 포함한 모든 기업은 사이버 공격의 위협과 예방법을 인식해야 합니다. 사이버 범죄자가 악용하는 취약점은 운영을 중단시키고, 보안 강화와 고객 신뢰 회복에 수천 달러의 비용을 초래할 수 있습니다.
제조업체가 사이버 위협과 관련해 흔히 겪는 어려움은 자신이 얼마나 취약한지 모른다는 점입니다. 귀사의 취약성 수준을 어떻게 평가할 수 있을지 고민해 보셨나요? 귀사가 사이버 보안 요구 사항을 얼마나 충족하는지 더 잘 이해할 수 있다면 좋지 않을까요?
다행히 생각보다 간단합니다. MEP 전국 네트워크™ 사이버 보안 평가 도구를 사용해 귀사 비즈니스의 사이버 위험 수준을 자가 진단해 보세요.
사이버 보안 평가 도구 둘러보기
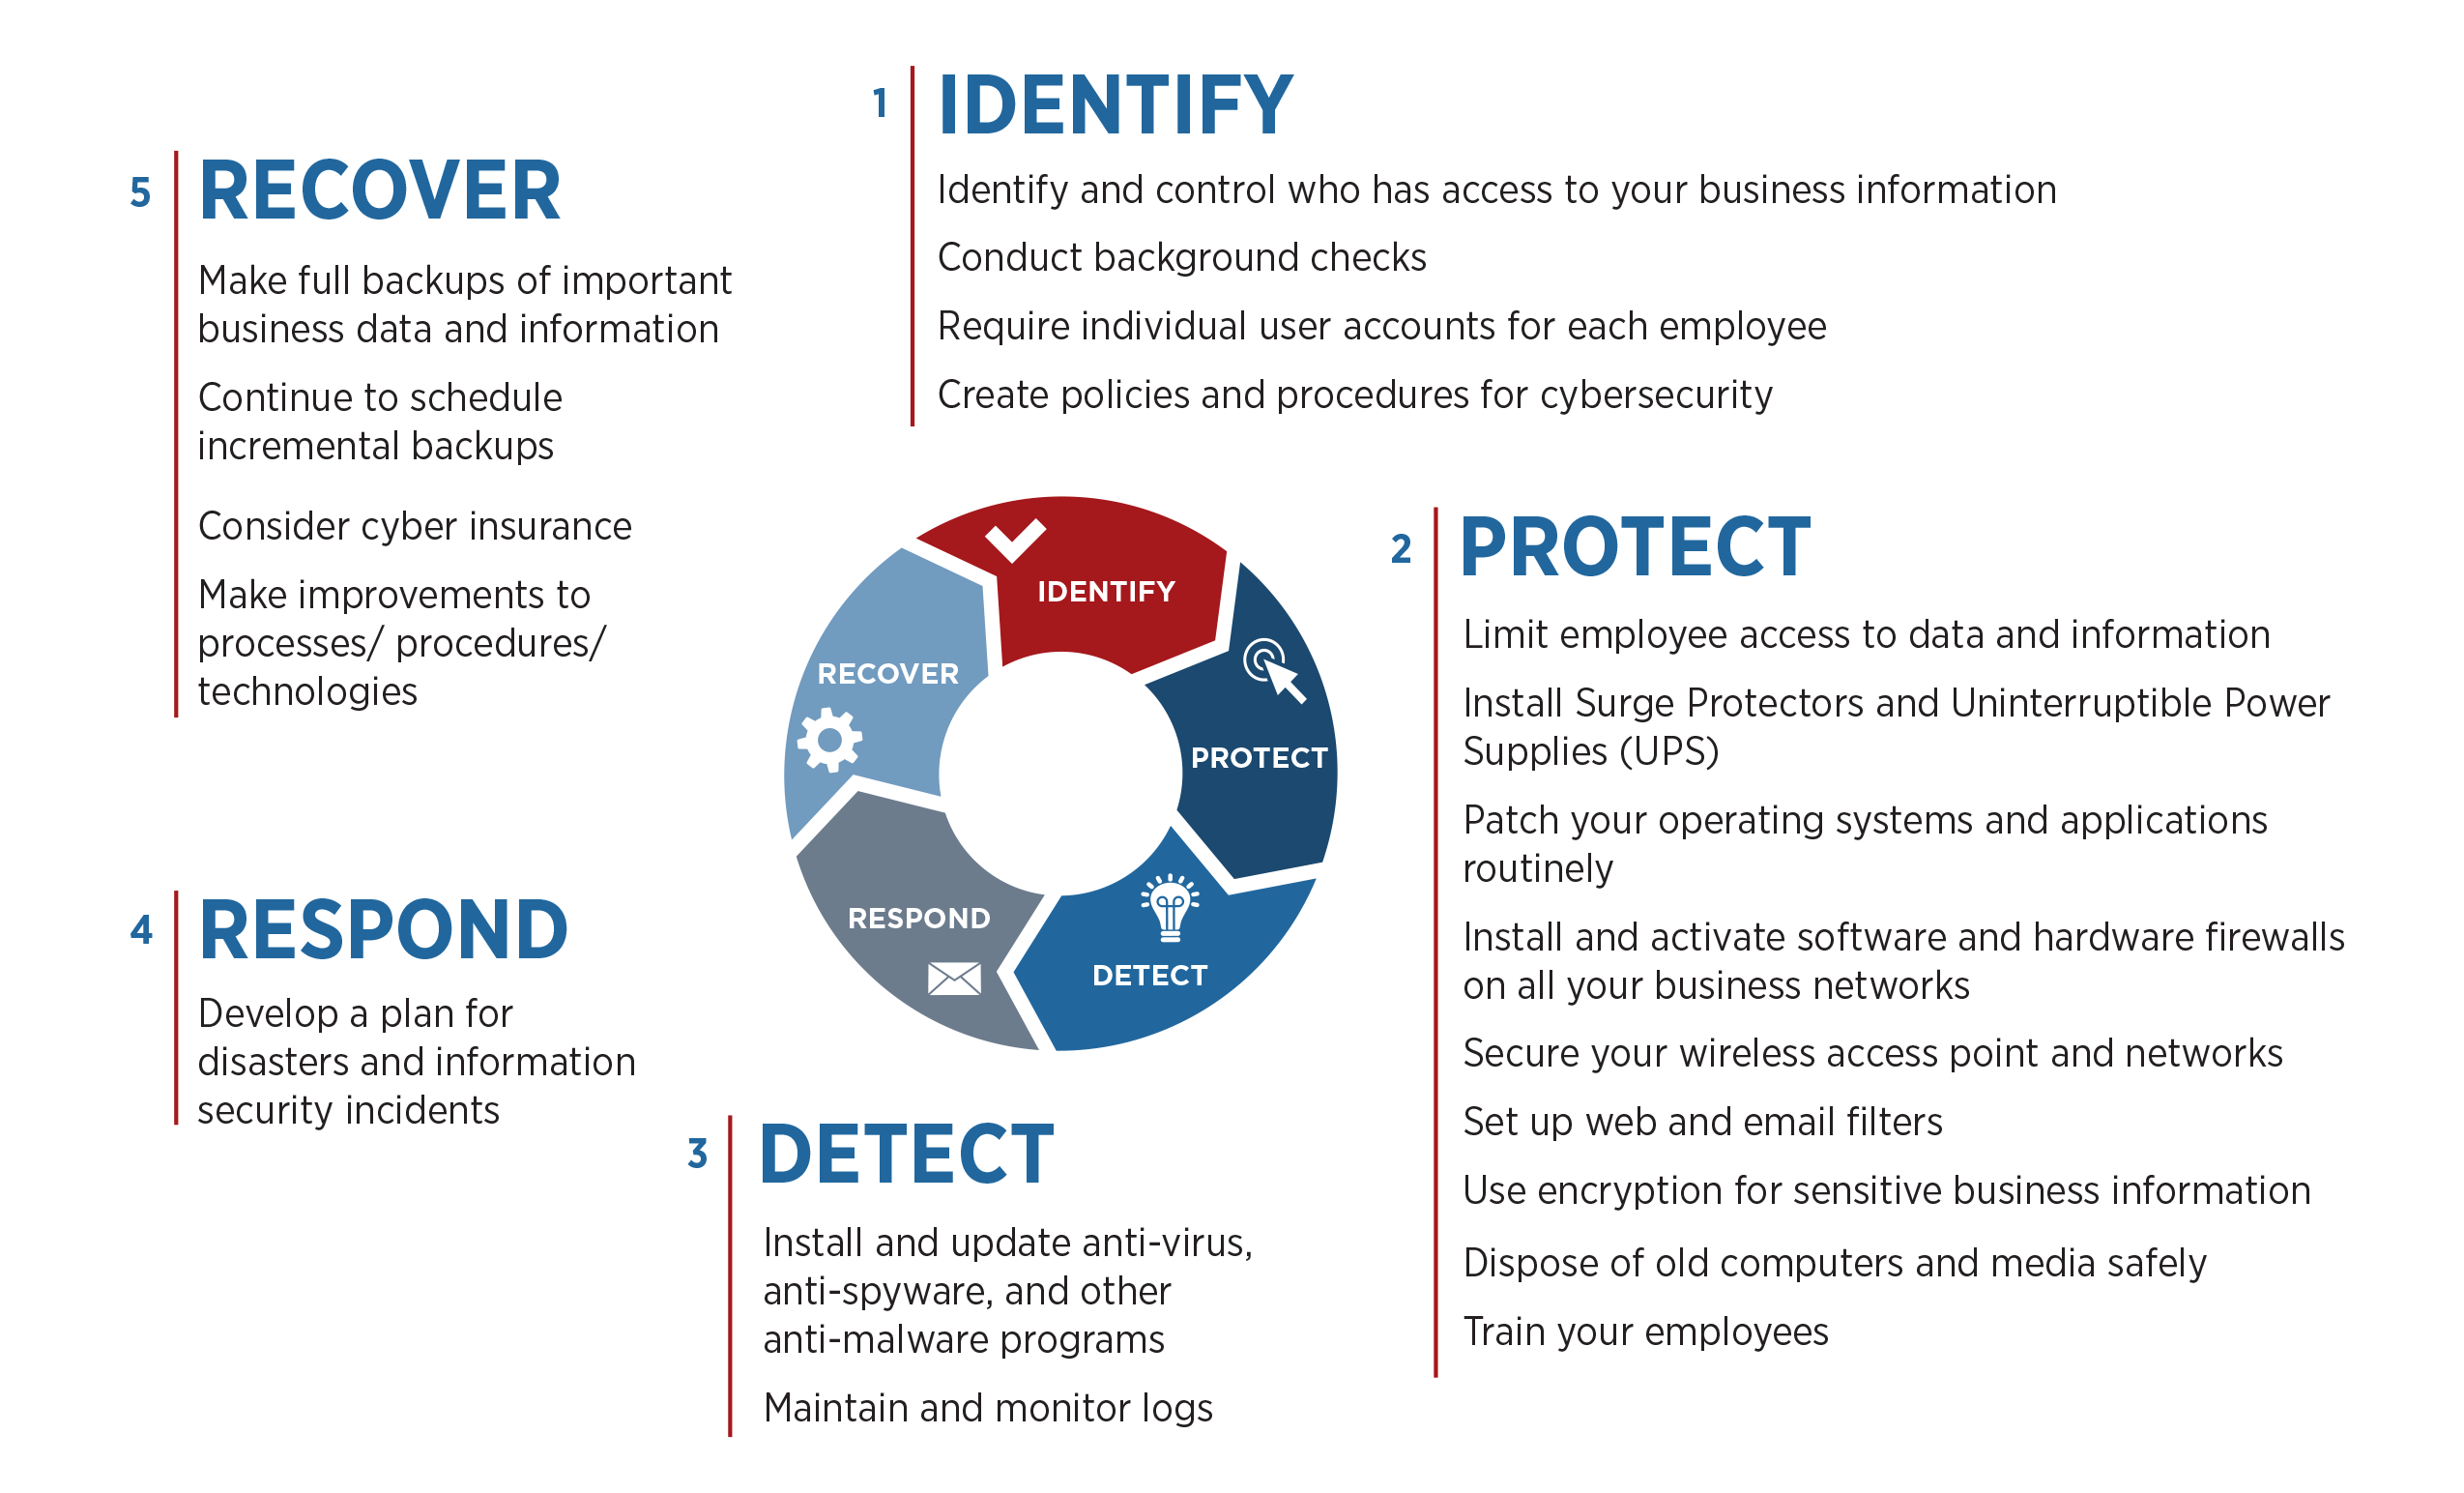
알다시피 미국 국립표준기술연구소(NIST)는 5단계 사이버 보안 프레임워크를 발표했고, 이는 제조업을 비롯한 많은 산업의 표준이 되었습니다. MEP의 자가 평가 도구는 이 프레임워크를 기반으로 식별(Identify), 탐지(Detect), 보호(Protection), 대응(Response), 복구(Recover) 5개 범주를 따릅니다.
식별(Identify)
소재 주 등 기본 회사 정보를 입력하면 평가 도구를 시작할 수 있습니다. NIST와 MEP 전국 네트워크는 회사 위치 외에 어떤 정보도 저장하지 않습니다. 각 단계별 점수는 기록되지 않으므로 재평가 시 진척을 추적하려면 점수를 별도로 메모해 두세요.
자가 평가의 첫 부분은 회사에 대한 사이버 위협을 식별하는 기존 구조와 관행을 다룹니다.
이 섹션에서 다루는 주제는 다음과 같습니다.
회사가 보유한 기밀 데이터와 이를 보관한 기기 식별 여부
직원 피싱 교육 및 민감 데이터 접근 권한
민감 정보를 저장한 기기가 최신 상태이며 불필요한 업무용 애플리케이션이 없는지 여부
사이버 보안 관련 법적·규제적 요구 사항 이해도
조직 위험 감내 수준 결정 및 표현
내부·외부 소스로부터 위협 및 취약점 정보 공유·수신 여부
비밀번호 관리 방식
사용 중인 비밀번호의 강도와 복잡성
비밀번호 변경 주기
답변 선택지는 단순하며 대부분 '예', '아니오' 또는 간단한 답변만 필요합니다.
보호(Protect)
다음으로 NIST 프레임워크의 보호 범주로 넘어가 시스템 보호를 다룹니다. 다음 사항 등에 답할 준비를 하세요.
자동 타임아웃 설정
방화벽
데이터 보존 및 폐기 정책
직원 사이버 보안 교육 빈도
직원의 원격 회사 데이터 접근 가능 여부
물리적 자산 접근 관리
데이터 암호화
재해 복구 정책
물리적 자산 관리 및 보호
인사부가 퇴사자 계정 잠금 등 사이버 보안 관행을 지원하는지 여부
탐지(Detect)
탐지 범주는 시스템에 대한 악의적 위협을 얼마나 잘 탐지할 수 있는지 평가합니다. 다음 같은 질문에 답합니다.
기기에 안티바이러스·안티멀웨어 보호 설치 여부
멀웨어 검사 빈도
사이버 보안 이벤트 모니터링 방식
네트워크 보안 이벤트 추적 및 로그 파일과의 연관 분석 여부
대응(Respond)
대응 부분은 사이버 보안 위협이나 사고 탐지 후 조치를 취할 준비가 얼마나 되어 있는지 확인합니다. 질문 주제는 다음과 같습니다.
조직 내 담당자에게 역할과 책임이 부여되고 이를 수행하는지 여부
사고 발생 시 사용할 대응 계획 세부 사항
과거 사이버 보안 문제 재발 방지를 위한 변경 사항 적용 여부
사이버 보안 이벤트 통제 및 발생 시점·장소 파악을 위한 전담 인력·그룹 지정 여부
민감 정보 유출 시 고객 통지 계획 수립 여부
복구(Recover)
복구 범주는 사이버 보안 사고 후 비즈니스 복구를 위한 관행을 다룹니다. 섹션 내용:
데이터 백업 빈도
복구 과정에 도움을 줄 당사자(법 집행 기관, 인터넷 서비스 제공업체, 홍보 대행사, 사이버 범죄 전문 변호사 등) 연락처 보유 여부
사이버 보안 사고 후 정상 복구를 위해 귀사와 직원이 취할 조치가 복구 계획에 포함되었는지 여부
복구 관리를 담당하는 조직 내 책임자 지정 여부
복구 전략에 교훈 반영 및 기술·계획 변경 시 업데이트 여부
사이버 보안 관련 보험 가입 여부
복구 섹션 질문이 끝나면 몇 가지 추천 리소스를 안내한 후 점수를 생성합니다.
지역 MEP 센터가 사이버 보안으로 비즈니스를 보호하는 방법
평가 결과 사이버 보안 전략의 어느 부분에 문제가 있거나 NIST 프레임워크의 특정 영역이 취약하다면, 지역 MEP 센터가 제조 비즈니스의 위험을 줄이는 데 도움을 줄 수 있습니다. 평가 완료 후 제공되는 리소스 중에는 제조 연장 파트너십(MEP) 센터 대화형 지도 링크가 있어 주나 위치로 검색해 지역 센터를 찾을 수 있습니다.
기억하세요. 변화의 첫걸음은 문제 존재를 아는 것입니다. MEP 전국 네트워크 사이버 보안 평가 도구로 지식을 무장하고 행동에 나서세요!